 crisprss/cve-2026-88235
Una de las primitivas más potentes para LPE en la configuración predeterminada de Windows

TrustFall es una vulnerabilidad de alta gravedad que encontramos en TrustedInstaller.exe de Windows, registrada por Microsoft como CVE-2026-88235. Con ella, cualquier usuario local puede manipular el sistema de archivos y el registro como SYSTEM y lograr una escalada de privilegios local.
h4urek de la Universidad de Fudan(@h4urek)
crispr de la Universidad de Fudan(@crispr)
Las actualizaciones de Windows, los componentes opcionales, los paquetes de idioma y las reversiones de controladores son gestionados por CBS (Component-Based Servicing), alojado por TrustedInstaller.exe (el Instalador de módulos de Windows) y ejecutado por TiWorker.exe en el contexto LocalSystem. Dado que el servicio debe reemplazar archivos bajo System32, WinSxS y HKLM, el worker posee SeBackup/SeRestore y puede escribir a través de las ACL por diseño.
Para admitir el servicio de imágenes sin conexión, CBS expone parte de esta capacidad a través del objeto COM Component Based Servicing Session, que implementa interfaces como ICbsSession7/8/9/10. Iniciar y acceder a estas interfaces no requiere derechos de administrador; los usuarios interactivos pueden hacerlo. Permiten a quien las invoca crear y gestionar una sesión CBS, enumerar paquetes y capacidades, y solicitar operaciones de servicio.
La clase COM CBS Session tiene el tipo de servidor LocalServer32 y es alojada por TrustedInstaller.exe. Su control de acceso otorga a INTERACTIVE Execute y ExecuteLocal, y su permiso de inicio otorga a INTERACTIVE ActivateLocal. Como resultado, cualquier usuario que haya iniciado sesión puede activar y acceder a esta clase COM, y el objeto se ejecuta dentro del servicio TrustedInstaller de LocalSystem.
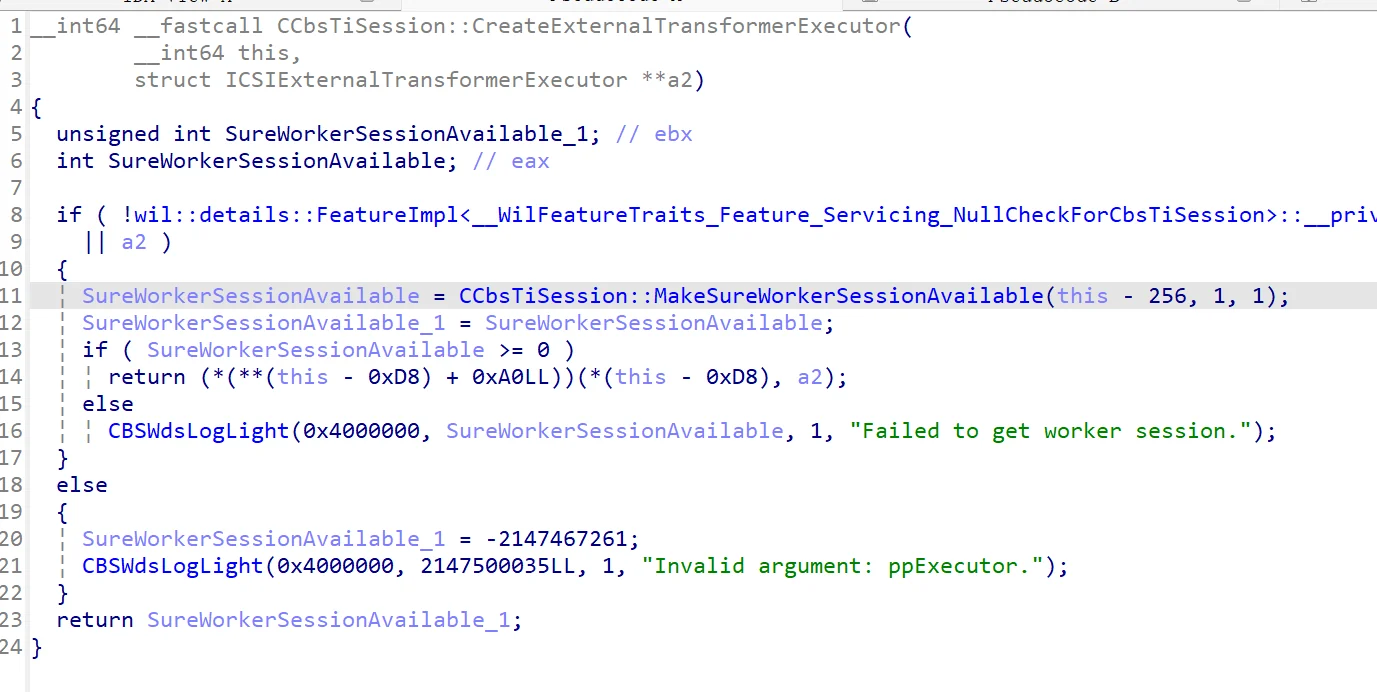
La clase implementa ICbsSession, ICbsSession7/8/9/10 y otras interfaces. CreateExternalTransformerExecutor en ICbsSession10 es el punto de entrada que se analiza aquí. Por diseño, solo debería servir a componentes de servicio de confianza: DISM, Windows Update, herramientas de implementación. Pero esas herramientas y los usuarios comunes acceden a la misma clase COM, y la clase no distingue a quienes la invocan.
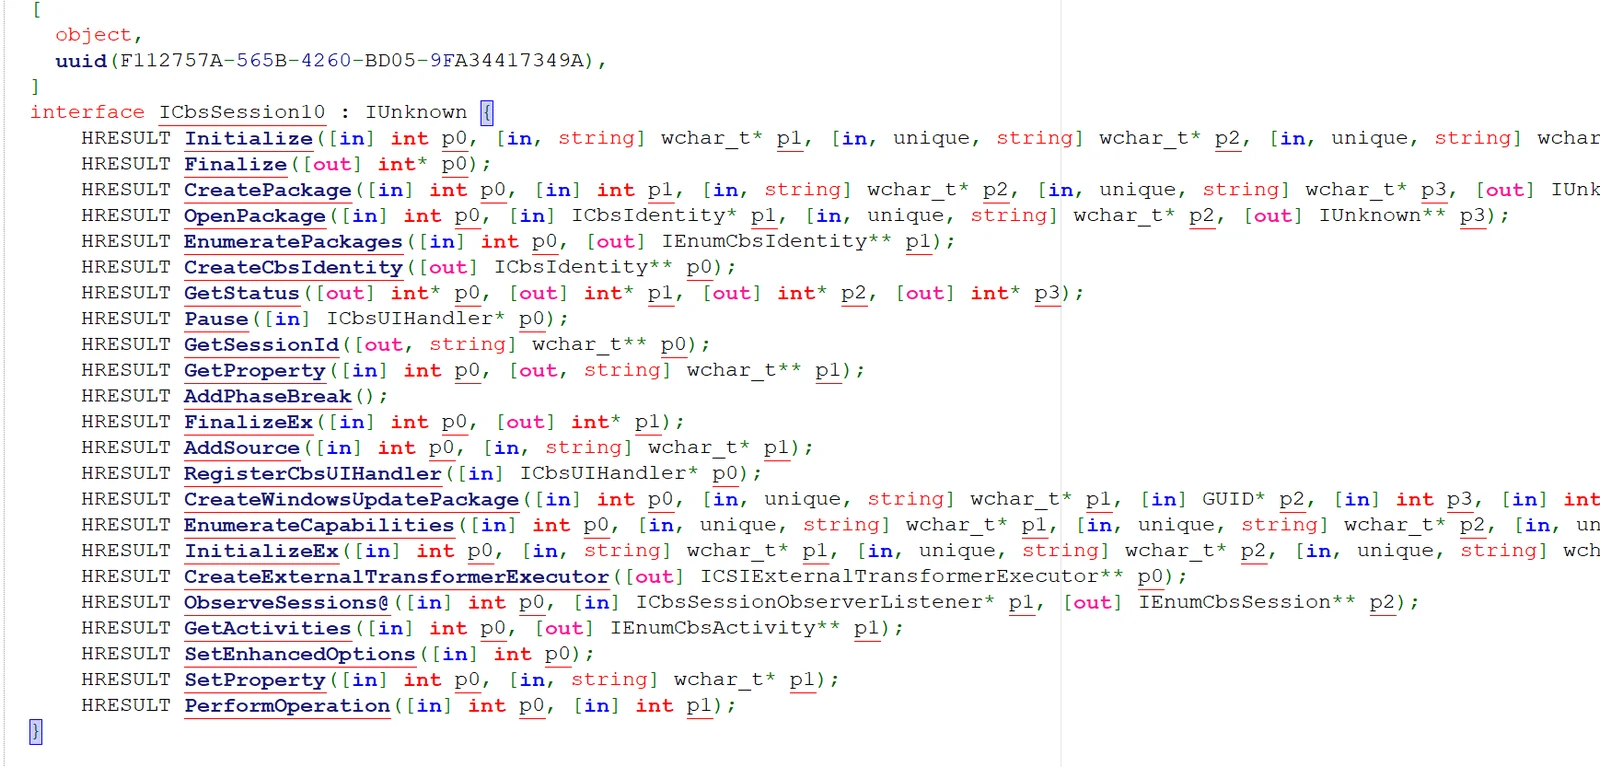
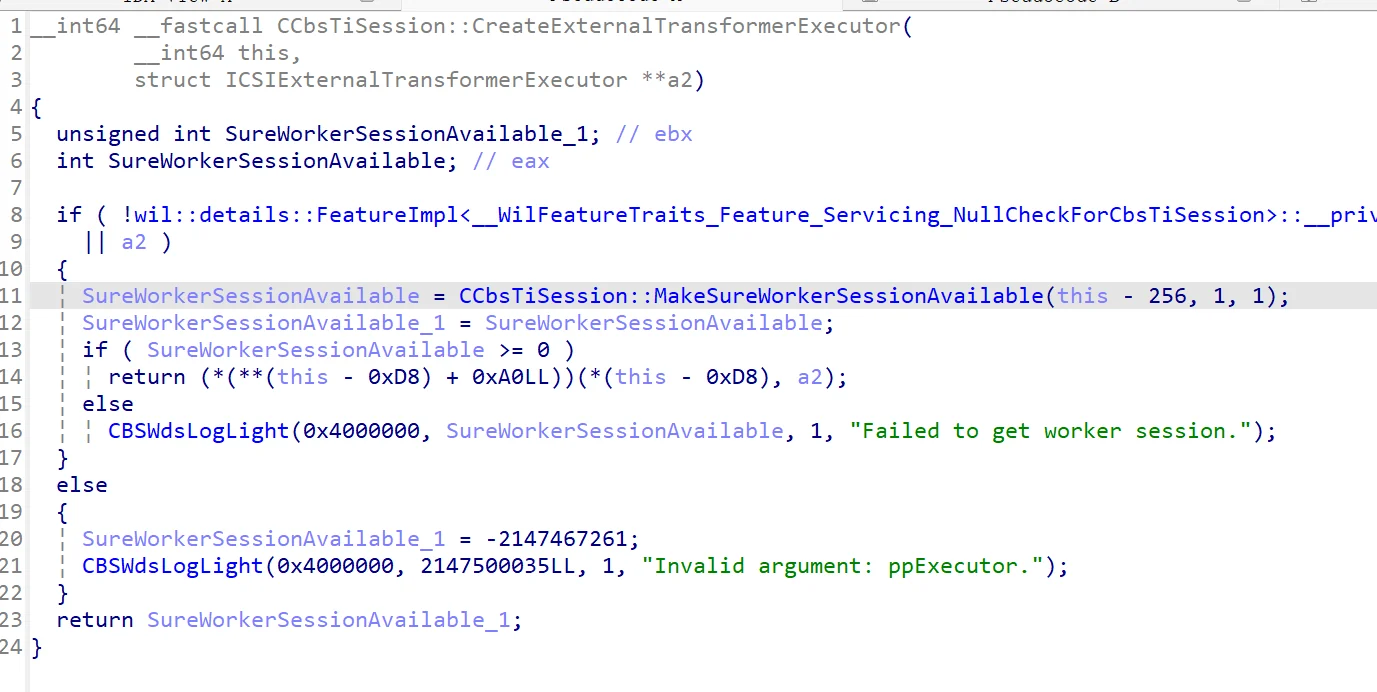
El cliente primero obtiene el objeto COM ICbsSession10 y llama a Initialize para inicializar la sesión. Luego llama a CreateExternalTransformerExecutor para crear un ejecutor e iniciar TiWorker.exe.
El ejecutor está implementado por wcp.dll. wcp es la capa de ejecución interna de la pila de servicio: mantiene el estado del servicio, analiza los manifiestos de transformadores, resuelve un manifiesto en un transformador concreto y ejecuta la operación correspondiente. Lee el manifiesto proporcionado por quien lo invoca y lo utiliza para seleccionar un transformador y construir la cola de cambios. ICSIExternalTransformerExecutor expone cuatro métodos:
Initialize: configura el entorno de ejecución, incluida la imagen de referencia, el hive de reversión y el almacén sin conexión;Install: analiza el manifiesto y pone en cola la transformación para su instalación;Uninstall: pone en cola la transformación para su eliminación;Commit: ejecuta la cola hasta completarla.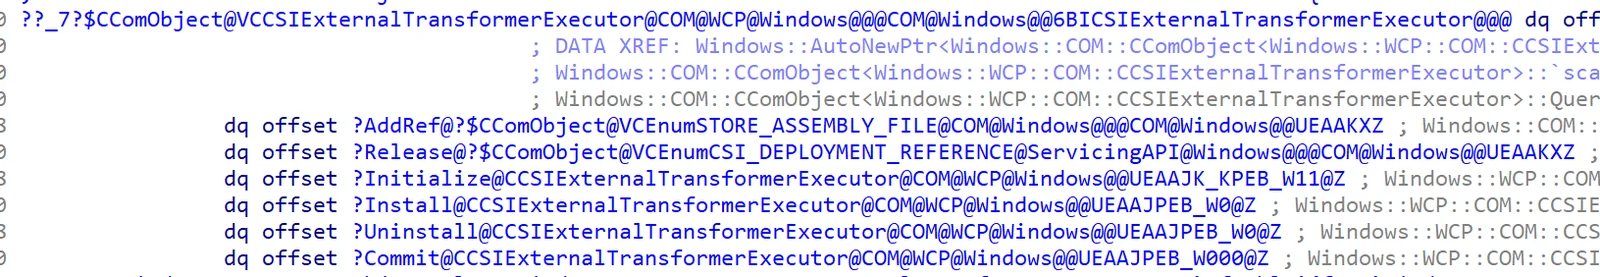
Initialize toma todas sus entradas de quien lo invoca:
flags lleva bits de modo que seleccionan la dirección de instalación y si se debe cargar un hive de reversión;referenceVersion es la versión "anterior" utilizada para compararla con la versión del manifiesto; un valor más antiguo permite que pase la comprobación de actualización;referenceImage apunta a la base de datos de componentes "anterior"; wcp solo requiere un hive cargable y no valida su contenido;fileStorage es la raíz del almacén sin conexión, especificada enteramente por quien lo invoca;registryStorage es opcional.Dentro del ejecutor, Initialize configura el contexto de trabajo. Valida el sistema objetivo, almacena flags y referenceVersion y, cuando el bit de rollback está establecido, carga el hive Rollback desde fileStorage mediante AutoHive::LoadFromWin32PathForOfflineHive. Cuando se proporciona referenceImage, añade System32\config\COMPONENTS, carga ese hive mediante AutoHive::Load y lo vincula como la base de datos de componentes de referencia. A continuación, crea un árbol de directorios pseudo Windows y un almacén offline bajo fileStorage, o abre un almacén existente según flags, y mueve el ejecutor a la fase Initialized.
Lo que no hace es inspeccionar el contenido de esos hives ni la identidad del llamador. La imagen de referencia y el almacenamiento de archivos solo necesitan contener hives de registro cargables; nunca se comprueba si son COMPONENTS genuinos o bases de datos de rollback, y nada confirma que el llamador esté autorizado a dar servicio a la imagen. El "entorno offline" es enteramente proporcionado por el llamador.
Install(manifestPath, transformId) analiza el XML proporcionado por el llamador y registra la transformación para su ejecución. La estructura del manifiesto es simple:
assemblyIdentity: identidad básica del paquete; solo importa la validez del formato;Transforms Id: coincide con el transformId pasado a Install;SettingsVersion: la versión usada por la lógica de servicing, que determina instalación frente a rollback;TransformInvoke Plugin: selecciona el transformador, aquí CopyData;Param: parámetros de la operación, incluidos SourcePath, DestinationPath y DestinationName.Por ejemplo, el siguiente manifiesto pide al ejecutor que copie hack.dll en System32 con el nombre phoneinfo.dll:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
El análisis no tiene comprobación de firma, ni comprobación de origen, ni restricción de directorio; el nombre del plugin, la ruta de origen, la ruta de destino y el nombre de destino están todos controlados por el llamador.
Install solo registra el manifiesto; el trabajo real ocurre cuando el cliente llama a Commit. En ese momento el ejecutor toma la transformación pendiente, decide en qué dirección debe ejecutarse y la despacha al plugin nombrado en el manifiesto.






