
 cream-sec/cve-2019-0708-msf--
CVE-2019-0708-Msf-验证

PoC de escáner no autenticado CVE-2019-0708 "BlueKeep" por @JaGoTu y @zerosum0x0.
Detalles técnicos: https://zerosum0x0.blogspot.com/2019/05/avoiding-dos-how-bluekeep-scanners-work.html
El módulo de Metasploit ha sido incorporado a rapid7:master.
msf5> use auxiliary/scanner/rdp/cve_2019_0708_bluekeep
https://github.com/rapid7/metasploit-framework/pull/11869
Si buscas la versión en C del escáner, echa un vistazo al fork de ErrataRob de este proyecto, que recorta más grasa y hace que escanear un rango grande sea más rápido/fácil.
https://github.com/robertdavidgraham/rdpscan
Un fork de escáner de rdesktop que puede detectar si un host es vulnerable a la vulnerabilidad de ejecución remota de código de Microsoft Windows Remote Desktop Services CVE-2019-0708. No debería causar denegación de servicio, pero nunca hay una garantía del 100% en todas las versiones vulnerables de la pila RDP a lo largo de los años. Al no estar autenticado, el escáner no tendrá resultados fiables para hosts con NLA (que es una mitigación confirmada).
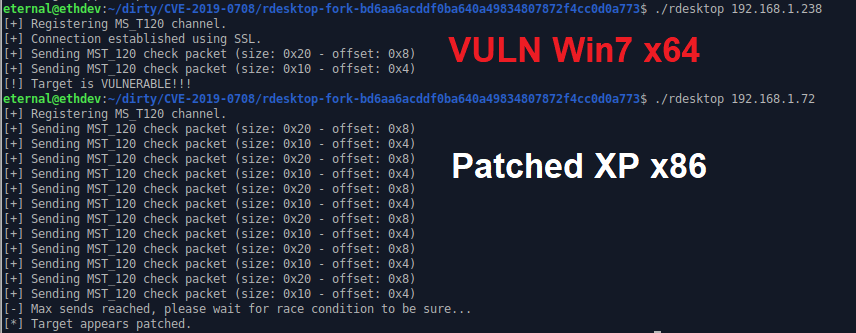
Hay un binario precompilado de rdesktop en el repositorio, pero es un proceso de compilación normal de rdesktop:
git clone https://github.com/zerosum0x0/CVE-2019-0708.git
cd CVE-2019-0708/rdesktop-fork-bd6aa6acddf0ba640a49834807872f4cc0d0a773/
./bootstrap
./configure --disable-credssp --disable-smartcard
make
./rdesktop 192.168.1.7:3389
Este fork de rdesktop solo está bien soportado en un entorno Linux con interfaz gráfica X11. Los resultados variarán en otras plataformas. Consulta las instrucciones normales de compilación de rdesktop o echa un vistazo a cómo se construye la imagen Docker.
También puedes compilar desde el código fuente usando el Dockerfile y luego ejecutar rdesktop usando esa imagen:
docker build . -t cve-2019-0708:latest
docker run cve-2019-0708:latest 192.168.1.7:3389
Para escanear una subred o hosts indexados por Shodan, construye la imagen Docker y ejecuta scan_with_docker.py:
./scan_with_docker.py 'asn:ASXXXX port:3389'
Not a valid subnet. Trying to use as Shodan search terms ...
Shodan search returned 498 hosts, press enter to start scan
Vulnerable hosts:
x.x.x.x
x.x.x.x
[...]

./scan_with_docker.py 192.168.1.0/24
Vulnerable hosts:
192.168.1.28
192.168.1.30
[...]
Pequeños detalles de la vulnerabilidad ya han comenzado a llegar a la corriente principal. Esta herramienta no otorga a los atacantes un pase libre a una RCE teórica.
Modificar este PoC para desencadenar la denegación de servicio sí reduce la barrera de entrada, pero también requerirá cierto esfuerzo. Originalmente no ofrecimos una explicación de cómo funciona este escáner, aparte de decir al usuario que parece ser preciso en las pruebas y sigue un camino lógico.
Los administradores de sistemas necesitan herramientas como esta para descubrir hosts vulnerables. Esta herramienta se ofrece solo con fines legales y para avanzar en la comprensión de esta vulnerabilidad por parte de la comunidad de seguridad. Como este PoC explota activamente la vulnerabilidad, no lo uses contra objetivos sin permiso previo.
El fork de rdesktop tiene licencia GPLv3.
El módulo de Metasploit tiene licencia Apache 2.0.






