
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-26160 — Vulnerabilidad de divulgación de información en cldflt.sys (KB5034765 - KB5035853, Win 11). | Kitploit
Herramientas/GitHubGitHub/crackercat/cve-2024-26160
Análisis de VulnerabilidadesExplotaciónRecopilación de InformaciónAnálisis de Binarios
GitHubcrackercat/cve-2024-26160

CVE-2024-26160

Vulnerabilidad de divulgación de información en cldflt.sys (KB5034765 - KB5035853, Win 11).

Ver Repositorio
5330hace 2 añosAún no revisado
Compartir

CVE-2024-26160 (vulnerabilidad de divulgación de información en cldflt.sys)

Hay un pequeño análisis sobre CVE-2024-26160, que se puede encontrar en el parche de febrero (KB5034765, Windows 11 22H2, Windows 11 23H2). La vulnerabilidad se cerró en el parche de marzo (KB5035853).

Análisis

La vulnerabilidad se encuentra en la función CldiPortProcessGetRangeInfo, que no comprueba el tamaño del búfer pasado desde la aplicación de usuario. Dado que el tamaño puede ser controlado por el usuario, memmove, que copia la información devuelta, puede tomar un grupo de memoria vecino que contenga direcciones del kernel si el tamaño se pasa correctamente.
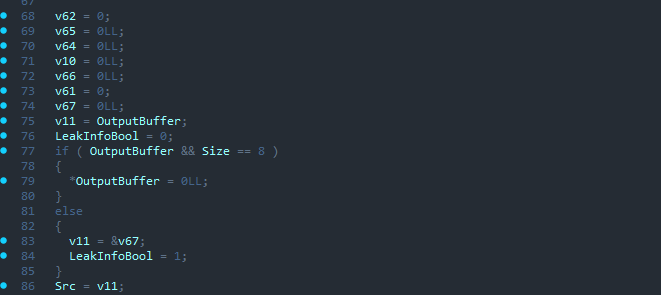
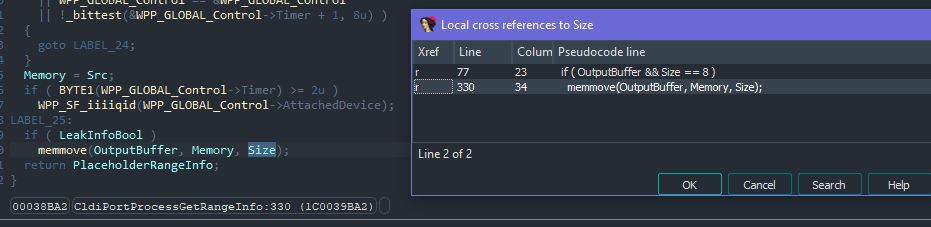
no-check

vuln

El parche de marzo (KB5035853) introduce una comprobación adicional para el tamaño del búfer.
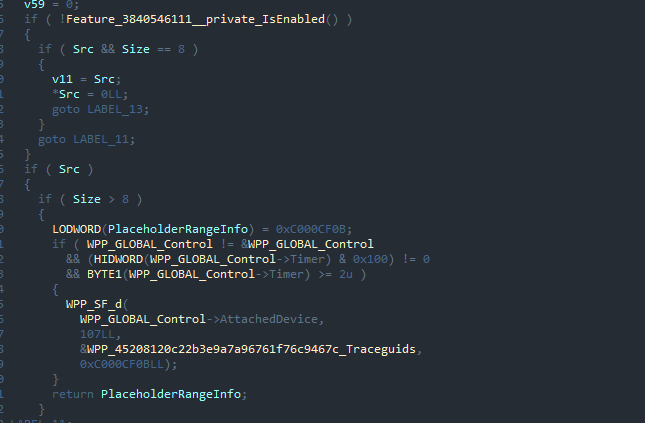
patch

En condiciones normales, la función vulnerable se llama cuando se invoca la función CfGetPlaceholderRangeInfoForHydration, que contiene un tamaño fijo para el búfer devuelto, por lo que es necesario construir un paquete de datos que llegue a la llamada de la función vulnerable. La llamada de la función requerida pasa a través de la función CldiPortNotifyMessage, donde todos los paquetes, incluidos algunos específicos, deben ser validados.
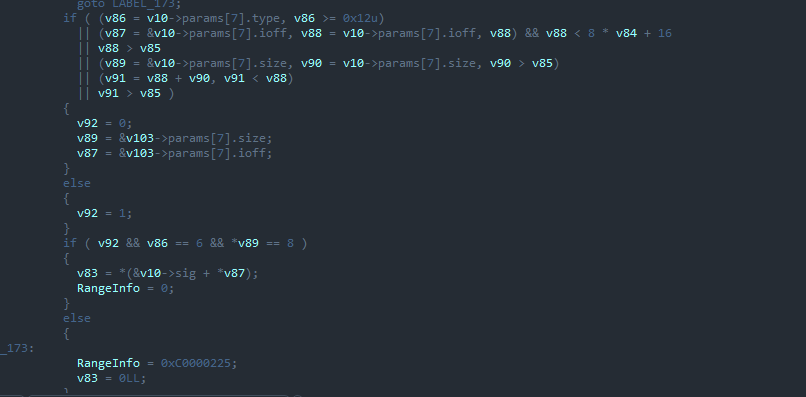
packet-7

Es importante pasar el tipo de mensaje para desencadenar la fuga.
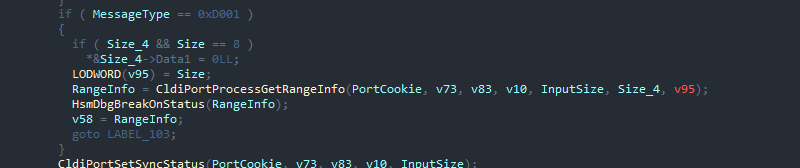
call

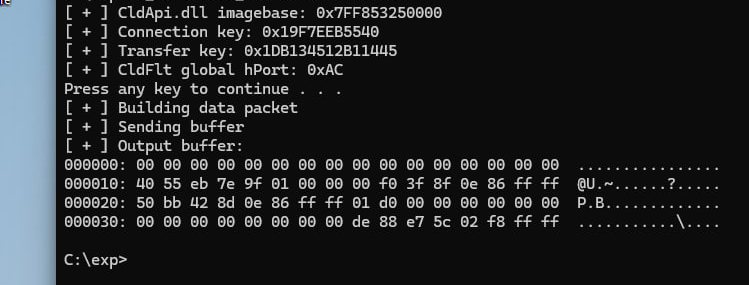
Si el paquete de datos está correctamente formado, veremos la fuga de direcciones.
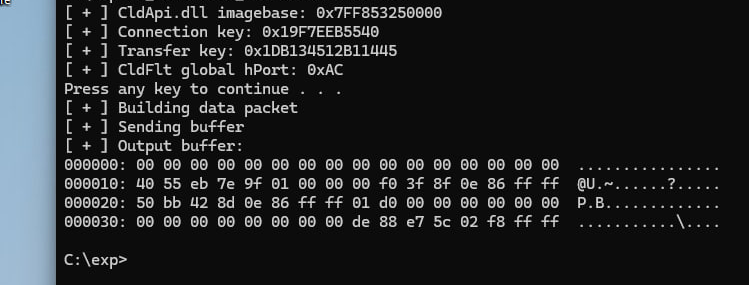
leak

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






