
WITCHCRAFT es un kit de herramientas cyberdeck construido para runners que se sumergen profundamente en la malla. Es tu equipo todo-en-uno para data-ghosting, ICE-breaking e infiltración de sistemas corporativos. Ya sea que estés ejecutando rastros forenses, recolectando fuentes OSINT o cortando a través de cortafuegos, WITCHCRAFT te respalda.
 cosmic-zip/witchcraft




Tu compañero de OPSEC. Ejecuta witchcraft help o witchcraft manual (para el manual completo)
WitchcraftFEX es mucho más que un simple script de hacking, es un kit de herramientas para cyberdeck diseñado para runners que se sumergen profundamente en la red. Un shell y motor de automatización para pentesting, osint, forense, fingerprinting, web-hacking, creación de malware, reverse shells, agentes RCE, generación de informes (RBR) y playbooks (RBP) basados en reglas. Todo basado en un sistema modular. Es totalmente compatible con GNU/Linux, BSD, Android (con Termux) y Windows (WSL)
WitchcraftFEX o simplemente WFEX es un sistema modular con herramientas de compilación y hacking para cypherpunks. El objetivo es centralizar todo mi trabajo (que está relacionado con la ciberseguridad) y exponerlo de forma estandarizada al usuario. Tengo varios repos para eso, pero este es el ÚNICO que importa.
Este repo contiene las herramientas en sí, pero también todos los scripts de compilación y archivos de configuración para configurar un sistema de desarrollo para cyphers, si quieres construir algo y relajarte, este repo es para ti.
¿Y el contenido? Bueno, existe un monorepo.md que deberías leer para entender la estructura del proyecto. Pero en resumen:
manifest es para documentos, como el manifiesto de punks y cypherswitchcraft es el kit de herramientas principal para operaciones ofensivas y defensivas, es la obra magna del proyecto, todo lo relevante para operaciones y seguridad está aquí (o debería estarlo)xcript es un lenguaje de programación independiente en rust (lo sé, lo sé) que creé parabloodmoon-os es el SO de opsec, ligero y "personalizable", no es un SO completamente capaz, el objetivo es ejecutarse en cyberdecks y ayudarme (a ti) a entender el SO y Linux en profundidad.Este repo incluye código hecho a mano y asistido por IA, algunas cosas como rocket_db son casi 100% creadas por IA (con algunos ajustes). No me importa el código de IA que puedo explicar.
2026, cosmic-zip
WitchcraftFEX es un kit de herramientas de seguridad ofensiva que agrega herramientas, serializa funciones y proporciona una interfaz de interacción estandarizada para diversas tareas, incluyendo hacking Wi-Fi, escaneo web, escaneo de vulnerabilidades, OSINT, forense, gestión de copias de seguridad, inyección SQL, gestión de backdoors y ransomware, creación de malware personalizado, reverse shells, agentes RCE, generación de informes (RBR) y playbooks (RBP) basados en reglas.
También tiene una WebUI que proporciona acceso a todas las funciones de la CLI e incluye extensiones personalizadas. La WebUI se genera automáticamente, por lo que todas las modificaciones realizadas por el usuario estarán disponibles después de ejecutar el subcomando build.web.
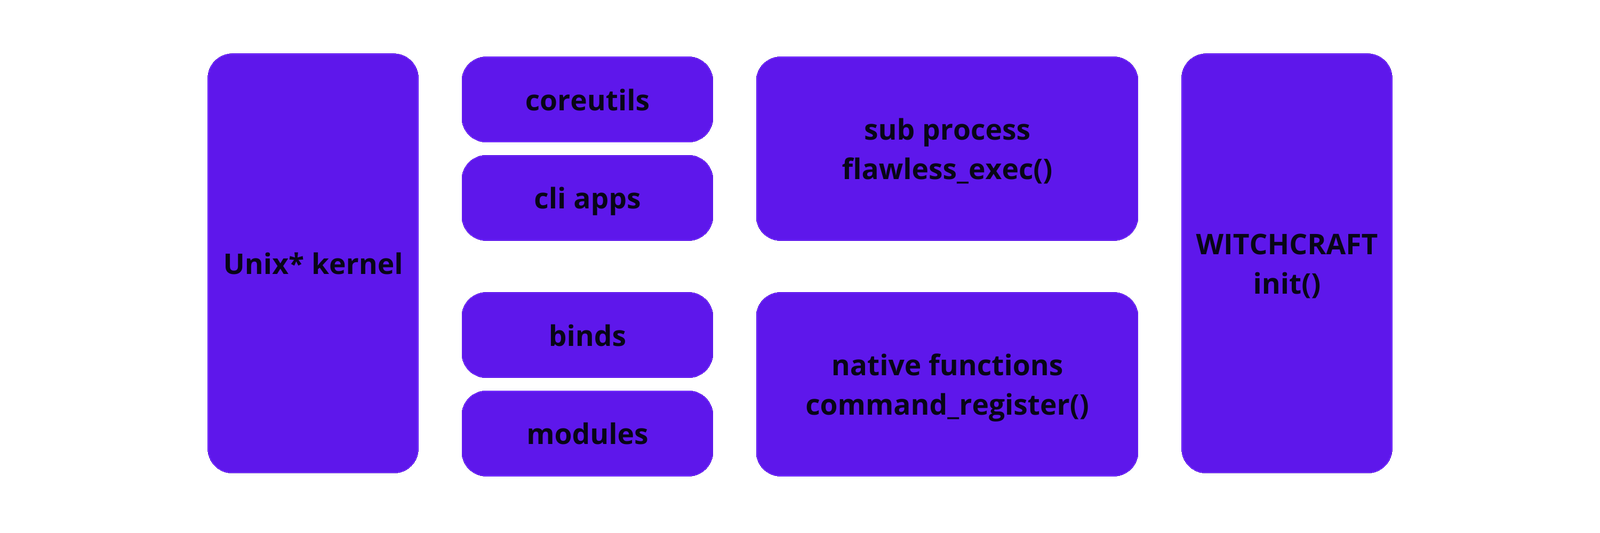
El sistema funciona a través de un archivo "genesis", que registra todos los comandos, alias, binds y funciones, junto con su documentación y super-strings. Cada super-string contiene información sobre opciones predefinidas para software externo o funciones internas. Con este diseño, y el hecho de que la documentación y los manuales se generan automáticamente, tenemos un sistema completo, extensible y robusto listo para uso operativo.
WitchcraftFEX cuenta con un sistema automatizado de generación de playbooks basado en bases de datos de vulnerabilidades y ataques de OWASP y soporte de IA. Soporta versiones en inglés y portugués brasileño. Este sistema también se utiliza para generar informes de bug bounty.
Desde el archivo de génesis, un analizador combinado con un motor de plantillas (construido desde cero) genera interfaces Web, CLI y API. Las más utilizadas son CLI y Web. La interfaz API es experimental y puede no funcionar correctamente.
Importante: este proyecto tiene un servidor web personalizado implementado desde cero usando GO. Este servidor permite la ejecución de código y la ejecución remota de comandos, por lo que no debe exponerse a ninguna red. Ejecútelo siempre en localhost o dentro de una máquina virtual con NAT.
El usuario (usted) interactúa únicamente con las interfaces, que proporcionan una forma estandarizada de interactuar con todos los submódulos, extensiones, plugins y funciones nativas.
WitchcraftFEX no depende de bibliotecas de terceros. Utiliza únicamente código desarrollado directamente en Python, lo que lo hace altamente portátil, duradero y fácil de instalar. Dondequiera que exista un sistema GNU/coreutils o compatible con coreutils, WitchcraftFEX se ejecutará.
NT_DATAROOT - Establece la ruta completa del directorio del libro de hechizos (por ejemplo, /opt/witchcraft/spellbook)
Por comodidad, proporcionamos versiones precompiladas creadas con Nuitka. Si no confía en los binarios precompilados, compile desde el código fuente en su lugar.
¡Nota! este proyecto ya contiene versiones compiladas de:
WitchcraftFEX viene en dos variantes:
| Versión | Tamaño | Descripción |
|---|---|---|
witchcraft_full.tar.gz | 200 MB | Versión ligera sin modelos LLM |
witchcraft_devel.tar.gz | 5.8 GB | Versión de desarrollo que incluye el modelo Deepseek llama 8b |
Recomendación: utilice la versión full para obtener la funcionalidad completa.
En main.py, puede añadir un script para ejecutar cada vez que se ejecute Witchcraft. Permite una configuración más avanzada. Los scripts personalizados se ejecutarán cada vez, antes de cada comando.
net_shell_router(FN_REGISTRY, "spellbook/pkg/common/hello.sh")
main.py [submodule] --arg1 value --arg2 option --arg3 123
Siempre que se ejecute cualquier función en WitchcraftFEX, siempre se comienza definiendo qué submódulo usar, seguido de argumentos escritos con --. Los nombres de los argumentos ya no están estandarizados, pero su significado se puede encontrar en rocketdb.json
Acerca del submódulo cosmic: Cosmic es mi apodo, y lo usé para referirme a submódulos pequeños y autocontenidos que de otro modo crearían una sobrecarga innecesaria.
Ejemplo:
chmod +x main.py
./main.py version







