
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
redxor — Detección del C2 del malware RedXOR para Linux - demostración | Kitploit

Herramientas/GitHubGitHub/corelight/redxor
Herramientas DefensivasAnálisis de MalwareInteligencia de AmenazasDetección de IntrusionesAprendizaje y EducaciónLabs y Práctica
GitHubcorelight/redxor

redxor

Detección del C2 del malware RedXOR para Linux - demostración

Ver Repositorio
3337hace 5 añosAún no revisado
Compartir

C2 de malware Linux 'RedXOR': un ejemplo de detección

Este paquete sirve como demostración de cómo se puede usar Zeek para detectar la puerta trasera de Linux "redXOR" mediante métodos basados en estado.

Referencias:

  • Blog de Corelight
  • https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

Detectar amenazas a un nivel más bajo que los IOCs tradicionales (p. ej., IPs de C2, dominios y uri) permite una detección más sólida. Esto es importante, porque cualquier cambio en estos factores tradicionales (dominio/IP/uri, etc.) suele ser modificado fácilmente por el actor de la amenaza, lo que hace que las detecciones simples basadas en IOCs fallen. Otro beneficio de usar lógica de detección conductual de bajo nivel (como la proporcionada en este paquete) es que son mucho menos propensas a falsos positivos.

La lógica de detección que usamos en esta demostración consiste en buscar un patrón consecutivo de transacciones Cookie. Esto requiere un enfoque con estado, que se adapta perfectamente al motor de detección basado en eventos de Zeek.

Hay varias otras formas de detectar este malware con Zeek. Este script se ha preparado como una demostración estilo tutorial de una de esas técnicas, elegida porque resalta cómo el mantenimiento de estado de Zeek puede usarse de una manera bastante intuitiva y práctica para detectar malware C2 moderno.
Crédito a Intezer por su investigación sobre RedXOR; consulte este informe para obtener una descripción de bajo nivel del malware. https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

El script se preparó a partir de una abstracción del pcap real, que no pudo compartirse en su formato nativo debido a la información sensible que contiene. Esta abstracción fue preparada por el equipo de investigación de Intezer y compartida con Corelight Labs con el fin de redactar esta demostración.

Los marcadores rojos en el siguiente diagrama muestran la lógica de detección basada en estado empleada por el script a alto nivel. Además, el propio script está profusamente comentado, para describir las razones y el razonamiento detrás de algunos de los aspectos más técnicos.
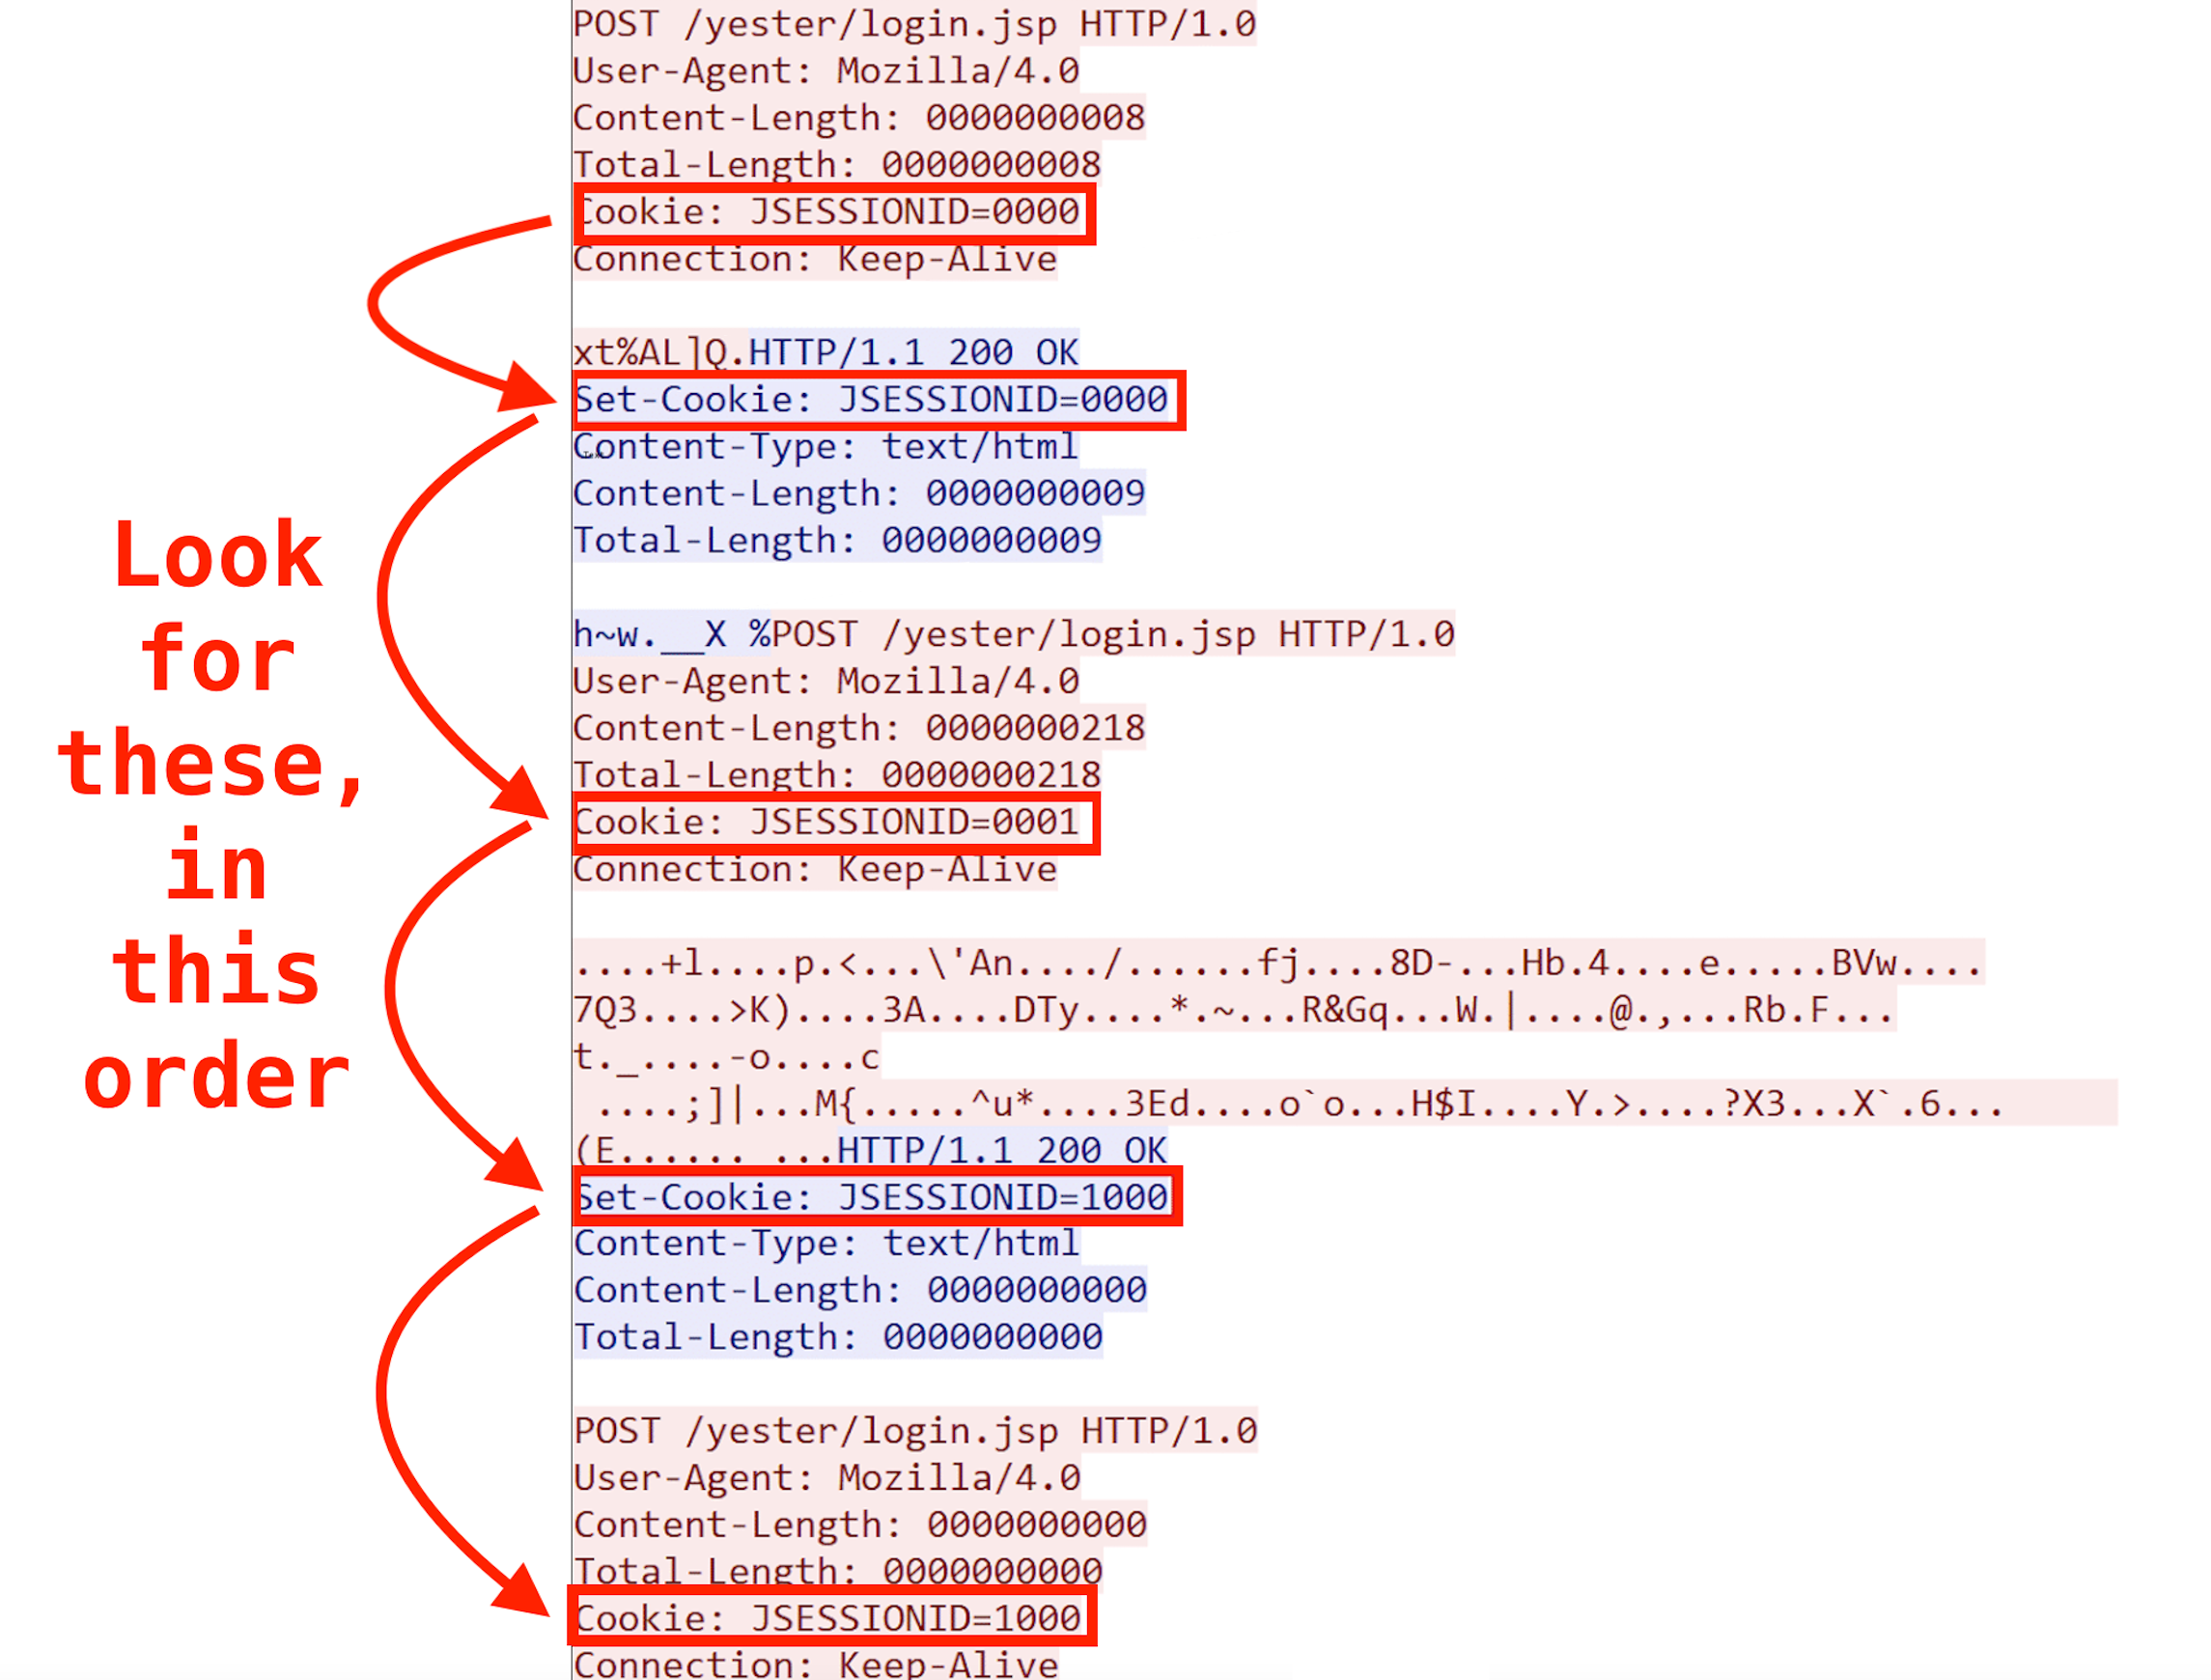
alt text
(Crédito de la captura de pantalla original de Wireshark: Intezer)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





