
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
vm2-nesting-check — Comprobador de evidencias offline de vm2 para CVE-2026-92935. Evidencias de paquete sandbox y anidamiento. Python autónomo; informes JSON/CSV/HTML; sin payloads de explotación. | Kitploit
Herramientas/GitHubGitHub/completetech-security/vm2-nesting-check
Herramientas DefensivasAnálisis EstáticoEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesAnálisis de CódigoSeguridad de Cadena de Suministro
GitHubcompletetech-security/vm2-nesting-check

vm2-nesting-check

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Comprobador de evidencias offline de vm2 para CVE-2026-92935. Evidencias de paquete sandbox y anidamiento. Python autónomo; informes JSON/CSV/HTML; sin payloads de explotación.

Ver RepositorioSitio web
12hace 10 díasAún no revisado
Compartir

vm2-nesting-check de CompleteTech LLC

Tests Python 3.10+ Sin dependencias en tiempo de ejecución Licencia AGPL-3.0 o comercial

vm2-nesting-check

Verificador de evidencias sin conexión para CVE-2026-92935: escape de anidamiento de require con forma de array en vm2 (alias GHSA-8hr7-r645-pc6w).

Compara versiones del paquete vm2 proporcionadas explícitamente con los rangos del aviso revisados e informa qué muestra y qué no muestra esa evidencia de versión. Python 3.10+, solo biblioteca estándar; el único ejecutable vm2_nesting_check.py puede copiarse por sí solo. Nunca contacta con sitios web, importa código de la aplicación, ejecuta un gestor de paquetes ni ejecuta cargas útiles de explotación.

Contenido

  • Alcance y límites honestos
  • Requisitos
  • Inicio rápido
  • Vista previa de informe sintético
  • Reglas revisadas
  • Entradas
  • Observaciones del operador
  • Candidatos a revisión de código fuente
  • Informes y salida
  • Estado de salida e interrupción
  • Límites y manejo de datos
  • Fuentes y lecturas adicionales
  • Desarrollo y contribución
  • Seguridad y licencia

Alcance y límites honestos

  • Solo triaje de evidencias. Un resultado describe la versión (y, opcionalmente, la procedencia u observaciones) que usted proporcionó. No escanea sistemas desplegados, no prueba la explotabilidad ni verifica que un parche esté instalado.
  • El inventario lo aporta usted. Una URL pública no puede proporcionar el inventario de paquetes instalados. Obtenga la versión exacta y la procedencia de cada instancia de paquete desplegada; las declaraciones y las versiones de estaciones de trabajo locales no son evidencia de despliegue.
  • potentially_affected no es explotación. Significa que la versión reportada cae en el intervalo afectado documentado. No se establecieron las precondiciones de la aplicación ni la explotabilidad, y cada fila conserva exploitability: not_tested.
  • fixed_version_reported no es una atestación de parche. Solo describe una afirmación de versión; nunca atestigua parches instalados ni seguridad.
  • unknown no es ni limpio ni un fallo. Las compilaciones ausentes, conflictivas, malformadas, preliminares, calificadas y personalizadas/de proveedor permanecen como unknown, al igual que cualquier cosa fuera de los rangos revisados.
  • Alcance de una sola CVE. Las versiones anteriores a 3.11.4 pueden tener otras vulnerabilidades, pero quedan fuera de este aviso preciso.
  • Usar el verificador sobre inventarios reales requiere autoridad sobre esos sistemas. Desarrollar o ejecutar este proyecto no autoriza el escaneo de objetivos reales, y el verificador no realiza ninguno.

Requisitos

  • Python 3.10 o superior; sin paquetes de terceros.
  • Nada más en tiempo de ejecución. Los ayudantes de entrada acotada y de generación de informes están incluidos desde el verificador de Node.js revisado en 74aa57ba5df05c34d17ae67912cd26ec2335201b, con comparación de rangos específica del paquete y la corrección de CSV con espacios en blanco mixtos. No se necesita ningún repositorio complementario.
  • La CI ejecuta las pruebas en Ubuntu, Windows y macOS con Python 3.10 y 3.14.

Inicio rápido

# Assess one reported version and print JSON
python vm2_nesting_check.py --version 3.11.7 --format json

# Assess the example inventory and save an HTML report
python vm2_nesting_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV inventory (CSV is the default format) and exit 1 on potentially_affected results
python vm2_nesting_check.py --csv-list inventory.csv --fail-on-finding

# Show every option, then run the local test suite
python vm2_nesting_check.py --help
python -m unittest -v

Se requiere al menos uno de --version, --inventory, --csv-list o --source. --tool-version imprime la versión del verificador (actualmente 1.1.0).
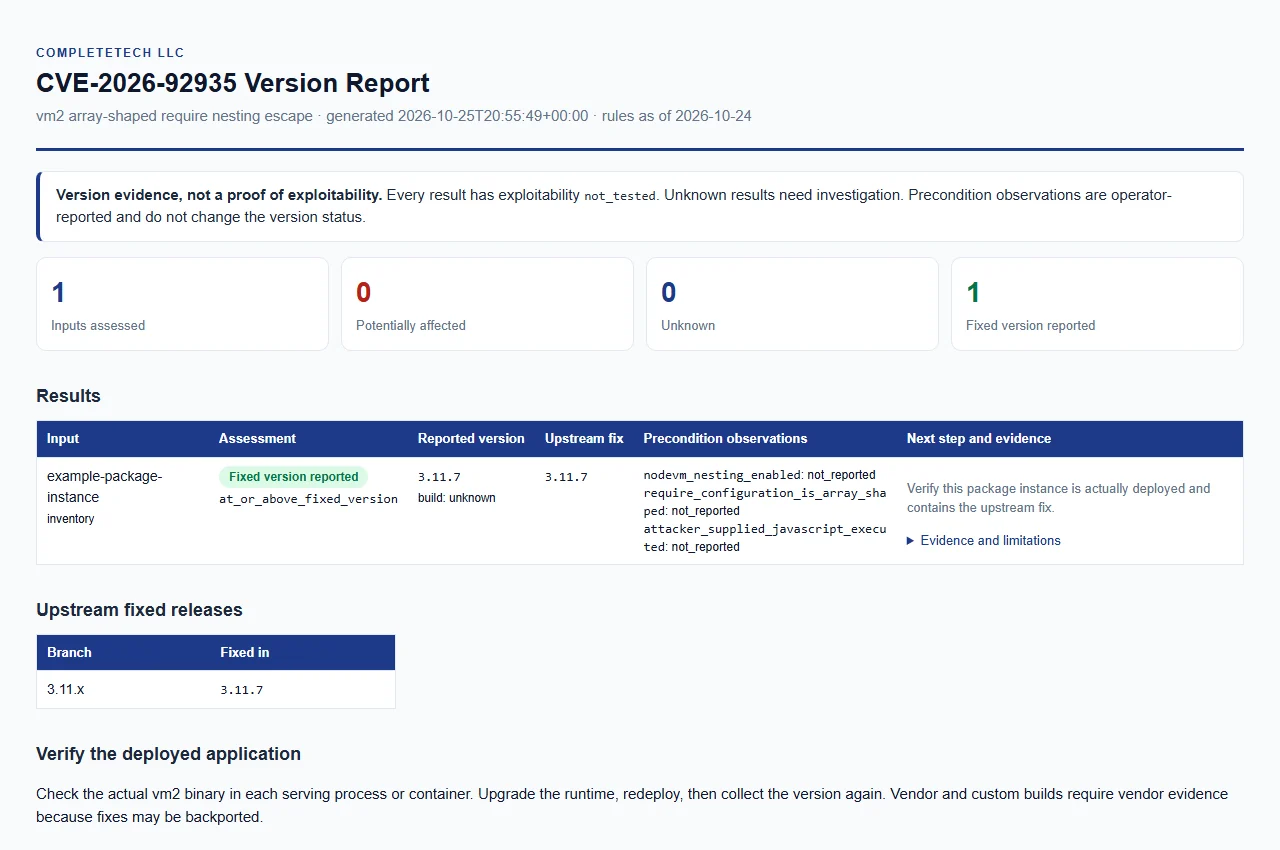
Vista previa del informe sintético

Informe sintético de vm2

Abrir el informe de ejemplo sintético. Solo datos de ejemplo; no se trata de una evaluación real.

Reglas revisadas

Aviso principal y base de datos revisada obtenidos el 2026-10-24 (rules_as_of).

El intervalo afectado documentado es de 3.11.4 a 3.11.6. La versión corregida revisada es 3.11.7, y la línea corregida revisada es 3.11.x.

Versión de ejemplo notificadaResultado
3.11.3unknown
3.11.4potentially_affected
3.11.6potentially_affected
3.11.7fixed_version_reported
3.11.8fixed_version_reported
3.12.0unknown
4.0.0unknown

Notas sobre los límites:

  • Las líneas futuras permanecen como desconocidas en lugar de extrapolar una afirmación de parche, y las versiones fuera del intervalo afectado exacto permanecen desconocidas, incluidas las versiones anteriores que podrían tener otros defectos.
  • La base de datos asigna este CVE al GHSA canónico; la página del mantenedor sigue sin mostrar ningún CVE conocido. La fecha del 17 de septiembre del informe no es la fecha de publicación canónica.
  • Se acepta una v inicial (v3.11.7). Las compilaciones faltantes, conflictivas, malformadas, preliminares, calificadas o personalizadas/de proveedor permanecen como unknown.
  • Un --build-source (o el campo build_source) con valor en blanco, unknown (el predeterminado), upstream, official u official_upstream se compara como upstream. Cualquier otro valor, como el nombre de un proveedor, da como resultado unknown porque requiere evidencia de parche independiente.

Entradas

Cada valor de entrada es una instancia de paquete separada; el verificador no concilia la evidencia entre entradas para una sola instancia. Las entradas se pueden combinar en una sola ejecución.

Descargar herramienta

