
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
sonicwall-sma1000-cve-2026-102257-check — Comprobador de evidencias offline de SonicWall SMA1000 para CVE-2026-102257. Evidencias de compilación y configuración reportadas. Python autónomo; informes JSON/CSV/HTML; sin payloads de explotación. | Kitploit
Herramientas/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102257-check
Herramientas DefensivasEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesAuditoría de ConfiguraciónSeguridad de RedesRespuesta a Incidentes
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102257-check

sonicwall-sma1000-cve-2026-102257-check

Compartir

Comprobador de evidencias offline de SonicWall SMA1000 para CVE-2026-102257. Evidencias de compilación y configuración reportadas. Python autónomo; informes JSON/CSV/HTML; sin payloads de explotación.

Ver RepositorioSitio web
1hace 24 díasAún no revisado

sonicwall-sma1000-cve-2026-102257-check por CompleteTech LLC

Tests Python 3.10+ Sin dependencias en tiempo de ejecución AGPL-3.0 o licencia comercial

sonicwall-sma1000-cve-2026-102257-check

Triaje offline basado únicamente en versiones para CVE-2026-102257: path traversal en el archivo AMC de SonicWall SMA1000 (6210, 7210, 8200v). El verificador compara las cadenas de compilación proporcionadas por el operador con la tabla de compilaciones afectadas y corregidas del proveedor y genera informes en JSON, CSV o HTML sin scripts.

Nunca contacta con un objetivo, sondea un dispositivo ni envía cargas útiles de explotación. La evidencia ausente, calificada, personalizada, conflictiva o no cubierta permanece como unknown.

Contenido

  • Alcance y límites honestos
  • Requisitos
  • Inicio rápido
  • Vista previa de informe sintético
  • Reglas de versiones
  • Uso
  • Salida
  • Estado de salida
  • Archivos de salida e interrupciones
  • Metadatos externos de amenazas
  • Fuentes y procedencia
  • Documentación
  • Contribución, seguridad y licencia

Alcance y límites honestos

  • Un solo aviso. Este repositorio cubre CVE-2026-102257 en los modelos SonicWall SMA1000 6210, 7210 y 8200v. Otros productos SonicWall quedan fuera del alcance, y este CVE es independiente de las demás vulnerabilidades del mismo boletín del proveedor.
  • Evidencia de versión, no estado verificado. Una cadena de compilación es una afirmación realizada por quien la proporcionó. Una compilación corregida reportada no es una atestación de parche, y una compilación afectada reportada no es una explotabilidad confirmada.
  • exploitability siempre es not_tested. El verificador no tiene modo de red, no ejecuta código de aplicación ni envía cargas útiles de explotación. No se afirma ninguna evaluación de objetivos desplegados.
  • Desconocido nunca es seguro. Las compilaciones en el intervalo entre los límites afectados y corregidos, las ramas que la tabla del proveedor no enumera, las compilaciones personalizadas, los valores conflictivos o malformados y las versiones ausentes son todos unknown.
  • Las observaciones de configuración son indicios. La observación opcional authenticated_archive_handling (campo de inventario o --authenticated-archive-handling true|false|unknown) registra el manejo de archivos AMC autenticados proporcionado por el operador. Nunca modifica la evaluación de la versión y no es prueba de alcanzabilidad ni de configuración efectiva.

Requisitos

  • Python 3.10 o superior. La CI ejecuta Python 3.10 y 3.14 en Linux, Windows y macOS.
  • Solo biblioteca estándar; no hay nada que instalar. No se requiere ningún otro verificador en tiempo de ejecución.
  • Solo entrada local: valores --version de la línea de comandos, inventarios JSON o listas CSV. El verificador no admite entrada por URL ni por red.

Inicio rápido

# Assess one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102257_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a standalone HTML report
python sonicwall_sma1000_cve_2026_102257_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102257_check.py --help

# Run the local-only test suite
python -m unittest -v

El inventario sintético incluye deliberadamente hallazgos y valores desconocidos, por lo que su comando de ejemplo finaliza con código 1. Mantenga los inventarios, informes y objetivos reales fuera del control de versiones.
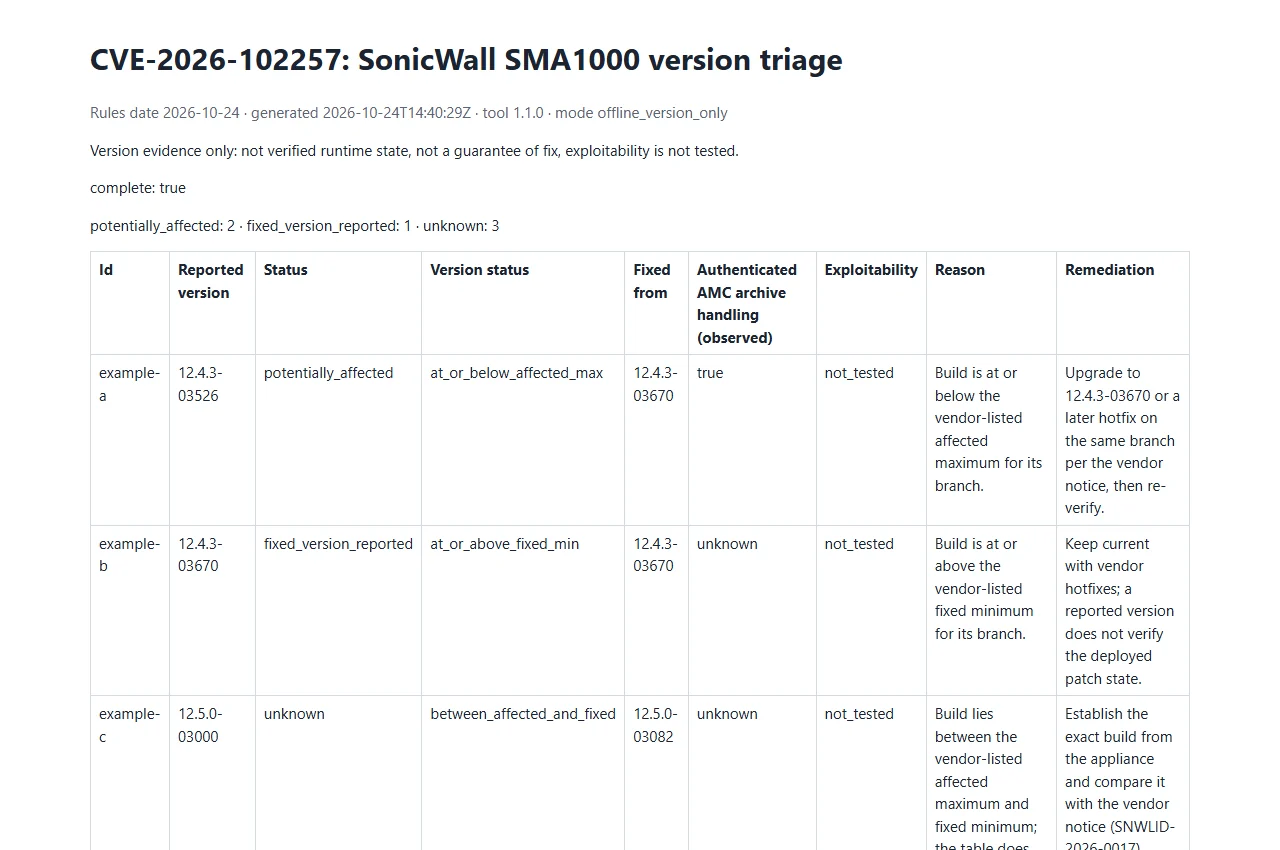
Vista previa del informe sintético

Informe sintético de SonicWall SMA1000

Abra el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación real.

Reglas de versiones

Fecha de la regla 2026-10-24, según el aviso de producto de SonicWall SNWLID-2026-0017.

RamaAfectada hastaCorregida desde
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • Las compilaciones se comparan por número de compilación dentro de la rama exacta. El proveedor indica "y versiones anteriores" y "y versiones superiores", por lo que 12.4.3-9999999 es fixed_version_reported, y un 12.4.3-3526 sin relleno se interpreta como número de compilación 3526 (de 1 a 8 dígitos; ceros iniciales opcionales).
  • Las compilaciones en el intervalo entre los límites afectado y corregido son unknown.
  • Otras ramas, incluidas las más antiguas (el aviso no indica su cobertura), y todo valor no analizable son unknown.
  • Solo están cubiertos los modelos SMA1000 6210, 7210 y 8200v; cualquier otro modelo es unknown.

Uso

Proporcione al menos uno de --version, --inventory o --csv-list; sin ninguna entrada, el verificador finaliza con código 2. Las fuentes pueden combinarse, y los indicadores marcados como repetibles pueden especificarse más de una vez.

OpciónPropósito
--version BUILDCompilación notificada que se va a evaluar (repetible). Formato estricto <major>.<minor>.<patch>-<build>, como 12.4.3-03526. Sin v inicial, sin prerelease ni sufijo del proveedor.
--branch BRANCHVerificación cruzada opcional de la rama, como 12.4.3. Se aplica a los valores de --version. Una rama que no coincide con la compilación da unknown.
--model MODELModelo opcional: 6210, 7210 o 8200v. Se aplica a los valores de --version. Un modelo no cubierto da unknown.
--authenticated-archive-handling true|false|unknownSolo observación del operador (predeterminado unknown). Se aplica a los valores de --version; nunca cambia version_status.
--inventory FILEInventario JSON, un objeto o un array (repetible).
--csv-list FILELista CSV con un encabezado que incluya version (repetible).
--format json|csv|htmlFormato del informe. Predeterminado json.
--output FILEEscribe el informe en un archivo en lugar de stdout. Se niega a sobrescribir un archivo existente.
--forcePermite que --output reemplace un archivo existente.
--strictCuenta los resultados unknown como hallazgos para el estado de salida.

Archivos de entrada

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








