Comprobador de evidencias simple-git sin conexión para CVE-2026-102826. Evidencias de configuración de Git y de paquetes. Python autónomo; informes en JSON/CSV/HTML; sin payloads de explotación.





Verificador de evidencias sin conexión para CVE-2026-102826 — inyección de comandos mediante la inclusión de configuración en simple-git.
Compara las evidencias de versión de simple-git que usted proporciona (valores de CLI, inventarios JSON/CSV, lockfiles de npm, manifiestos instalados) con las reglas del aviso revisado, y puede listar candidatos léxicos para revisión de código fuente. Nunca contacta sitios web, importa código de aplicaciones, ejecuta Git ni un gestor de paquetes, ni ejecuta cargas útiles de explotación.
potentially_affected no es una explotabilidad confirmada, y fixed_version_reported nunca certifica un parche instalado ni seguridad alguna. Cada resultado conserva exploitability: not_tested.unknown. unknown no es ni un hallazgo ni un resultado limpio.Opere únicamente sobre evidencias que esté autorizado a manejar. Los informes contienen datos del operador; mantenga los objetivos reales, inventarios e informes fuera de los commits.
simplegit_rce_check.py puede copiarse y ejecutarse por sí solo. Incluye sus propios auxiliares acotados de entrada/informes y su lexer de código fuente, y no necesita ningún repositorio complementario en tiempo de ejecución.python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv es tu propio archivo (consulta inventarios JSON y CSV); las demás entradas se incluyen en examples/. El formato de salida predeterminado es CSV en stdout. python -m unittest -v ejecuta las pruebas sintéticas locales.
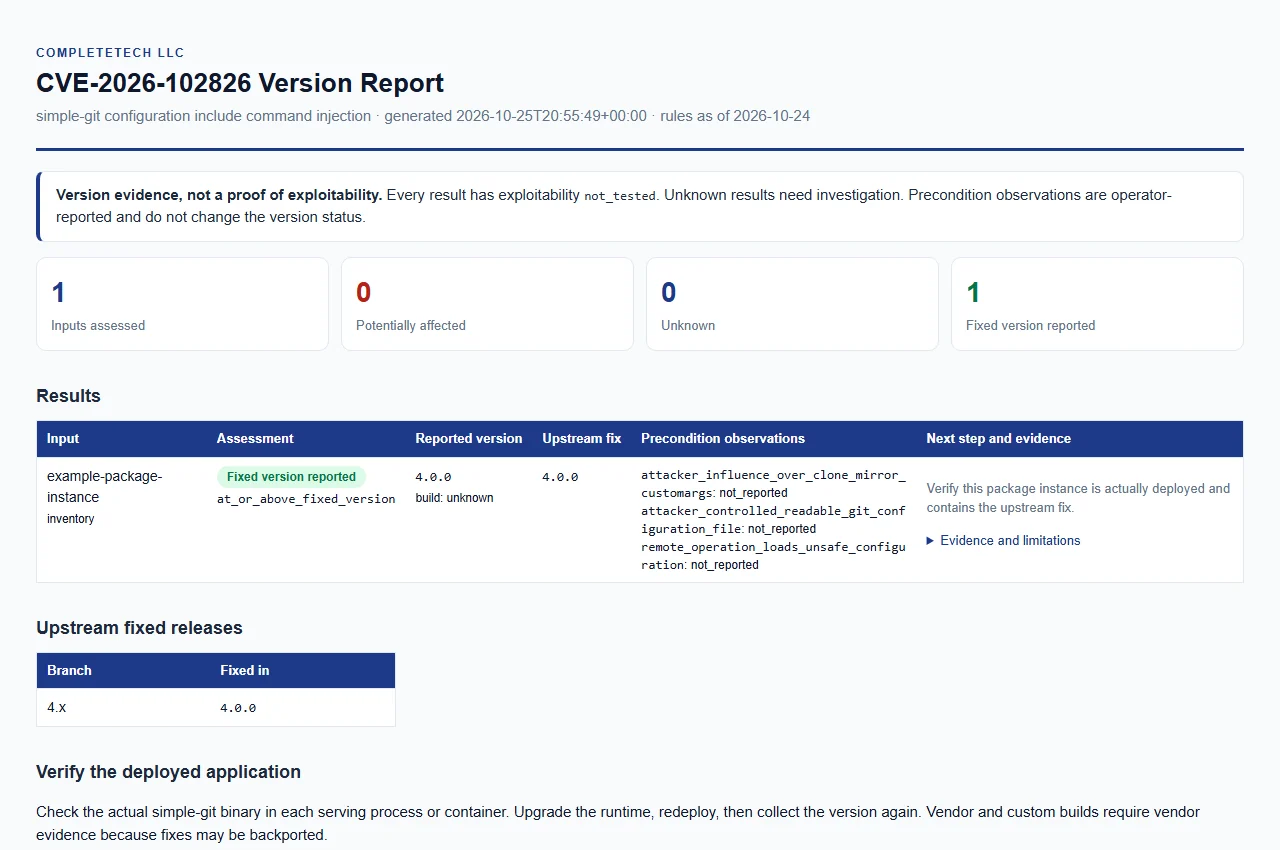
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; no se trata de una evaluación real.
El aviso principal y la base de datos revisada se obtuvieron el 2026-10-24 (rules_as_of en cada informe).
| Versión reportada de ejemplo | Resultado |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
No inventes un estado de afectación para versiones hipotéticas entre 3.36.0 y 4.0.0. Las variantes include.path e includeIf comparten este aviso.
| Estado | Significado |
|---|---|
potentially_affected | La versión reportada está dentro del intervalo afectado documentado (hasta 3.36.0 inclusive). No se establecieron las precondiciones de la aplicación ni la explotabilidad; esto no es una explotabilidad confirmada. |
fixed_version_reported | La versión reportada es 4.0.0 o posterior dentro de la línea corregida 4.x revisada. Esto describe únicamente una declaración de versión; nunca certifica un parche instalado ni la seguridad. |
unknown | Cualquier otro caso: versiones fuera del intervalo afectado y de la línea corregida (no se emite ninguna conclusión sobre seguridad ni sobre otras vulnerabilidades), líneas futuras (no se extrapola ninguna afirmación de parche) y compilaciones ausentes, conflictivas, malformadas, preliminares, calificadas o personalizadas/de proveedor. |
Cada fila también incluye un version_status más específico, como in_documented_affected_range, at_or_above_fixed_version, outside_reviewed_range, version_not_disclosed, conflicting_versions, qualified_version_unverified, unrecognized_or_partial_version o vendor_build_unverified. El valor build_source unknown (el predeterminado), upstream u official se compara como una compilación upstream; cualquier otro valor, como el nombre de un proveedor, mantiene el resultado unknown hasta que exista evidencia independiente de un parche. Se aceptan prefijos v iniciales.
Tres observaciones opcionales describen las precondiciones del aviso. Las proporciona el operador, no están verificadas y nunca modifican el resultado de la versión del paquete.
| Observación | Significado |
|---|---|
attacker_influence_over_clone_mirror_customargs | influencia del atacante sobre customArgs de clonación/espejo |
attacker_controlled_readable_git_configuration_file | archivo de configuración de Git legible controlado por el atacante |
remote_operation_loads_unsafe_configuration | la operación remota carga una configuración insegura |








