 completetech-security/sharp-vectorfreed-check
Comprobador de evidencias offline de Sharp / librsvg para CVE-2026-96889. Evidencias de versión y compilación de Sharp y librsvg. Python autónomo; informes JSON/CSV/HTML; sin payloads de explotación.




Un verificador de evidencias sin conexión para CVE-2026-96889 / GHSA-wq5f-xc86-pv6w, la vulnerabilidad de memoria de librsvg utilizada a través de Sharp. Clasifica las versiones, la procedencia y la configuración que usted reporta; no inspecciona un sistema en ejecución.
El verificador mantiene separados la biblioteca nativa seleccionada, la versión reportada, la procedencia, la plataforma, la libc, la ruta de entrada SVG y el endurecimiento. No importa Sharp, no ejecuta aplicaciones, no decodifica una imagen, no envía una sonda, no prueba la alcanzabilidad ni detecta compromisos. Cada resultado conserva exploitability: not_tested.
Los resultados describen las evidencias proporcionadas, no el estado verificado en tiempo de ejecución. Utilice el verificador solo para activos que esté autorizado a evaluar, y mantenga los inventarios y los informes reales fuera del control de versiones.
python3 o un ejecutable versionado según corresponda; python --version debe informar 3.10 o posterior.sharp_rsvg_rce_check.py. No se requieren paquetes, Node.js, archivos complementarios ni acceso a la red.python sharp_rsvg_rce_check.py --sharp-version 0.35.4 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --sharp-version 0.35.5 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --library-source global --librsvg-version 2.63.2 --librsvg-build-source upstream
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format json
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format html --output report.html
Los dos primeros comandos evalúan un paquete oficial de Sharp por debajo y en su corrección reportada, el tercero un librsvg global reportado de forma independiente, y los dos últimos un inventario sintético. examples/inventory.json es sintético. Sin --output, el informe se imprime en stdout (JSON por defecto).
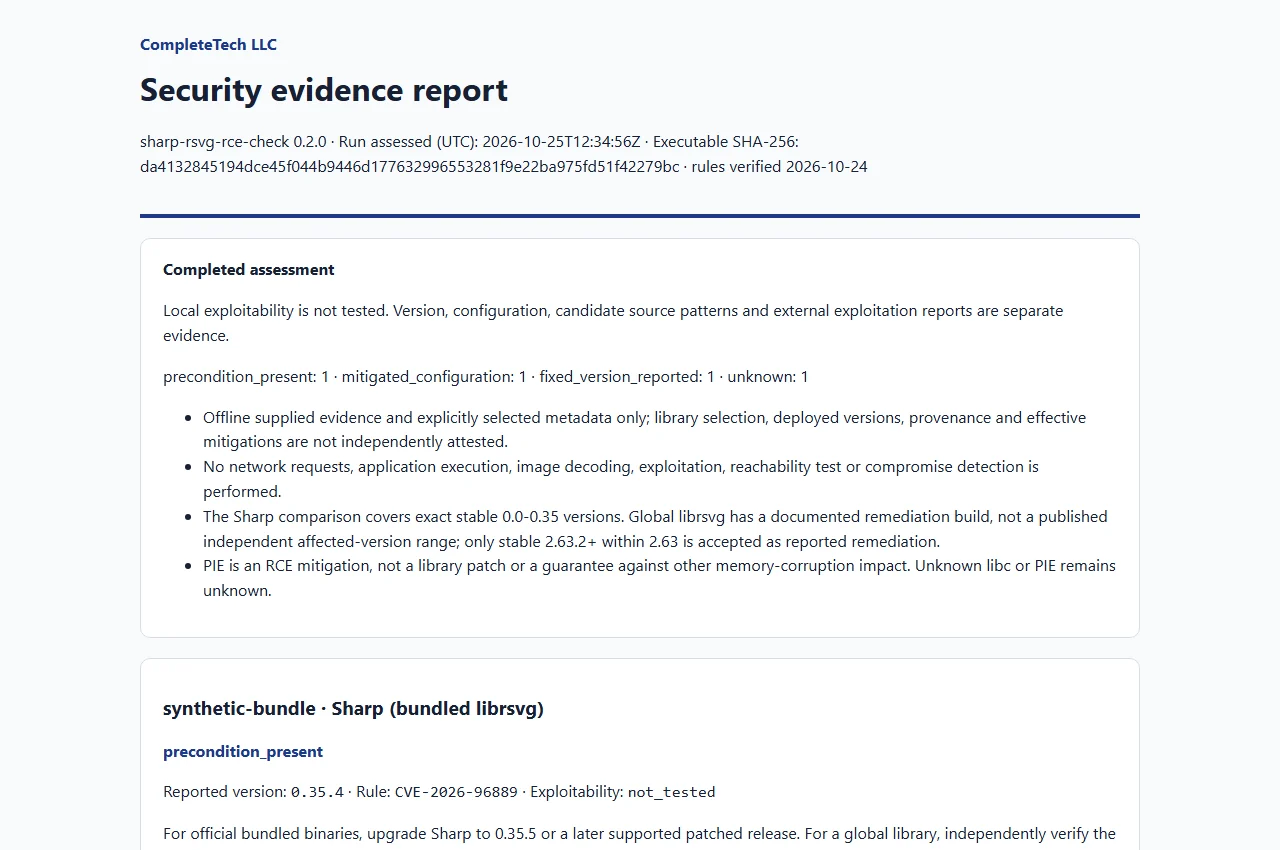
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación en vivo. Las imágenes de vista previa son capturas de pantalla de ese ejemplo, no la salida de un sistema real.
Ejecute python sharp_rsvg_rce_check.py --help para obtener la lista completa de opciones. Proporcione un inventario, al menos una versión reportada o archivos de adaptador explícitos:
--inventory FILE, un inventario JSON de esquema v1 acotado. No se puede combinar con opciones por activo.--sharp-version, --librsvg-version, --library-source, --platform, --libc, --node-pie, --svg-decoder y --untrusted-svg. --sharp-version y --librsvg-version son repetibles para que las observaciones en conflicto se conserven en lugar de fusionarse.--evidence-root (consulte Adaptadores de metadatos locales y de código fuente).Ningún directorio se escanea de forma implícita. Los valores de los campos, los límites y el formato del inventario se encuentran en la referencia y en el esquema del inventario.
--library-source bundled significa que se reporta que el proceso desplegado utiliza el paquete oficial de Sharp.--sharp-build-source upstream es una afirmación del operador, no una procedencia verificada.--library-source global con evidencia independiente de la biblioteca nativa (--librsvg-version, --librsvg-build-source) para ese caso.| Estado | Significado |
|---|---|
unknown | La selección, la versión exacta, la procedencia o la cobertura de reglas admitidas no pueden establecer el estado de parche del componente seleccionado. |
potentially_affected | Un paquete oficial de Sharp reportado está por debajo de su corrección. Las condiciones de tiempo de ejecución siguen siendo independientes; esto no confirma la explotabilidad. |
precondition_present | Ese paquete afectado y las condiciones reportadas por el operador coinciden con las posibles condiciones de RCE documentadas. No se realizó ninguna verificación en vivo. |
mitigated_configuration | Un paquete afectado permanece registrado mientras un operador reporta un bloqueo efectivo de SVG o Node PIE. No es un resultado parcheado ni seguro. |
fixed_version_reported | El componente seleccionado cumple su umbral de remediación revisado. Esto no certifica el binario desplegado ni el conjunto de parches. |
La evaluación de la versión del componente seleccionado es independiente de sus dimensiones de plataforma, precondición y mitigación. fixed_version_reported es un resultado de versión reportada: no es un parche desplegado verificado ni una garantía de seguridad, y potentially_affected no es una explotabilidad confirmada. Un resultado global clasifica la biblioteca nativa proporcionada de forma independiente, no un paquete de Sharp instalado.
La ausencia de libc o de PIE permanece como unknown en las dimensiones de precondición. Una plataforma no glibc o la ausencia reportada de una ruta de entrada no confiable no elimina el error de memoria subyacente. PIE aborda la condición de RCE documentada; otros impactos de corrupción de memoria pueden persistir.
Los fallos operativos (salida 2) son distintos de los resultados de la evaluación.

