

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
node-cve-2026-58045-check — Comprobador de evidencias offline de Node.js para CVE-2026-58045: caída por TypedArray falsificado en la API síncrona de zlib. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación. | Kitploit
Herramientas/GitHubGitHub/completetech-security/node-cve-2026-58045-check
Herramientas DefensivasEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesAuditoría de ConfiguraciónRecopilación de Información
GitHubcompletetech-security/node-cve-2026-58045-check

node-cve-2026-58045-check

Comprobador de evidencias offline de Node.js para CVE-2026-58045: caída por TypedArray falsificado en la API síncrona de zlib. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.

Compartir
Ver RepositorioSitio web
12hace 24 díasAún no revisado

node-cve-2026-58045-check por CompleteTech LLC

Tests Python 3.10+ Sin dependencias en tiempo de ejecución AGPL-3.0 o licencia comercial

node-cve-2026-58045-check

Verificador offline de evidencia de versiones para CVE-2026-58045 — Node.js: caída por TypedArray falsificado en la API síncrona de zlib.

Compara las versiones del runtime de Node.js que usted reporta con las versiones corregidas indicadas en el aviso de seguridad de Node.js, y escribe el resultado como CSV, JSON o un informe HTML autocontenido. Python 3.10+, solo biblioteca estándar; el ejecutable es un único archivo y puede copiarse por sí solo.

Contenido

  • Alcance y límites honestos
  • Requisitos
  • Inicio rápido
  • Vista previa de informe sintético
  • Uso
  • Formatos de inventario
  • Versiones corregidas y clasificación
  • Interpretación de resultados
  • Salida del informe
  • Límites, códigos de salida e interrupción
  • Manejo de inventarios e informes
  • Fuentes y procedencia
  • Documentos del proyecto
  • Contribución y seguridad
  • Licencia y recursos de marca

Alcance y límites honestos

Este repositorio cubre únicamente CVE-2026-58045. El verificador es evidencia para el triaje, no una evaluación en tiempo de ejecución.

  • Offline. Nunca contacta sitios web, ejecuta Node.js ni código del proyecto, ni envía cargas de explotación. No se implementa ningún modo de red, por lo que no hay comportamiento de TLS, robots ni de ritmo que configurar.
  • Sin descubrimiento. No escanea la máquina actual ni ningún objetivo. Una URL pública no es un inventario. Proporcione una versión exacta obtenida del proceso desplegado, y solo para sistemas que esté autorizado a inventariar.
  • La incertidumbre permanece visible. Las versiones ocultas, las compilaciones personalizadas, la evidencia contradictoria y las ramas no cubiertas permanecen como unknown.
  • Solo evidencia de versiones. Una versión corregida reportada no es prueba de un parche desplegado, y una versión inferior a la corrección no es prueba de explotabilidad. Cada resultado lleva exploitability: not_tested.

Requisitos

  • Python 3.10 o posterior; sin paquetes de terceros.
  • Cadenas de versión exactas de Node.js del proceso o contenedor en ejecución (por ejemplo, la salida de node --version en ese runtime, con una v inicial aceptada).
  • Opcionalmente, el origen de la compilación (upstream o el nombre de un proveedor) y las observaciones de precondiciones reportadas por el operador. Consulte Formatos de inventario.

CI ejecuta la suite de pruebas y --help en Python 3.10 y 3.14, en Ubuntu y Windows.

Inicio rápido

# Assess one reported version and print JSON to stdout
python node_cve_2026_58045_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_58045_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess your own CSV list (CSV to stdout by default); exit 1 on a finding
python node_cve_2026_58045_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58045_check.py --help
python -m unittest -v
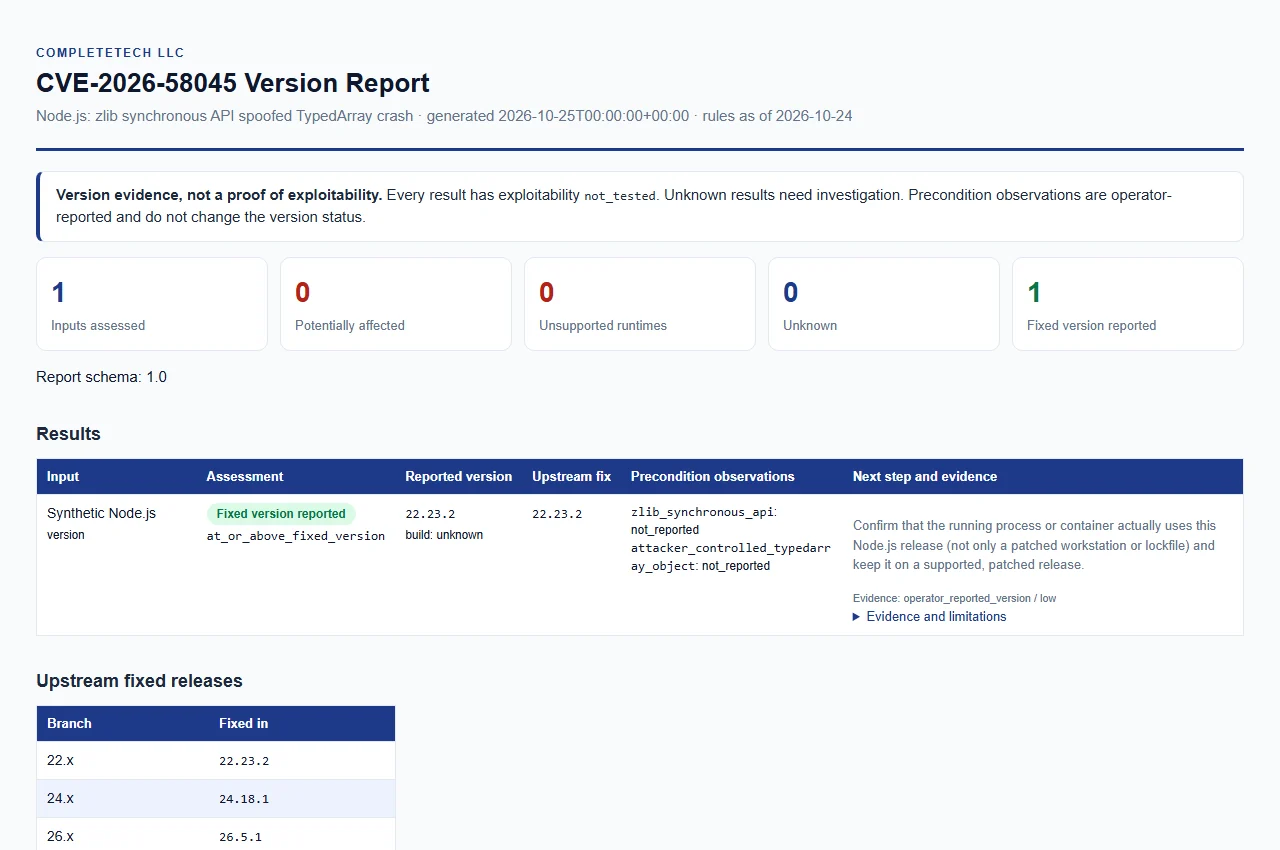
Vista previa del informe sintético

Informe sintético de Node.js

Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación real.

Uso

Proporcione al menos uno de --version, --inventory o --csv-list; de lo contrario, el verificador informa un error de uso. Las tres fuentes se pueden combinar en una sola ejecución, y cada entrada se convierte en una fila de resultado. JSON, CSV y HTML se generan a partir de la misma evidencia.

OpciónDescripción
--version VERSION (alias --node-version)Evalúa una versión de Node.js proporcionada explícitamente. Repetible; cada valor describe un entorno de ejecución separado. Se acepta una v inicial.
--build-source SOURCEProcedencia de las compilaciones de --version, como máximo 512 caracteres. unknown (el valor predeterminado), upstream, official u official_upstream se comparan como upstream; cualquier otro valor, como el nombre de un proveedor, produce unknown con vendor_build_unverified.
--zlib-synchronous-api {true,false}Observación informada por el operador aplicada a las entradas de --version.
--attacker-controlled-typedarray-object {true,false}Observación informada por el operador aplicada a las entradas de --version.
--inventory FILEObjeto JSON o arreglo de entradas. Repetible.
--csv-list FILECSV con una columna node_version. Repetible.
--format {csv,json,html}Formato del informe. Predeterminado: csv.
--output FILEGuarda el informe en un archivo nuevo. Predeterminado: stdout.
--forceReemplaza un archivo de salida existente. Sin esta opción, nunca se sobrescribe un archivo existente.
--brand NAMENombre de la organización que se muestra en el informe HTML, como máximo 512 caracteres. Predeterminado: CompleteTech LLC.
--fail-on-findingSale con código 1 cuando algún resultado es potentially_affected o unsupported_runtime. Consulte códigos de salida.
--tool-versionImprime el nombre y la versión de la herramienta.

Protecciones de salida:

  • --output debe indicar un archivo en un directorio existente. Un informe existente está protegido a menos que --force sea explícito, y un archivo de entrada no se puede sobrescribir ni siquiera con --force.
  • Los informes se generan completamente en memoria y luego se publican de forma atómica en archivos. Sin --force, el verificador publica con un enlace duro y falla con un error en lugar de sobrescribir si el sistema de archivos no puede hacerlo.
  • Los indicadores de precondición y --build-source se aplican solo a las entradas de --version; las entradas de inventario y CSV llevan sus propios valores.

Formatos de inventario

Los inventarios son opcionales; --version no necesita ninguno. Las entradas de inventario pueden incluir observaciones de precondición informadas por el operador. Estas nunca cambian el resultado de la versión ni establecen la alcanzabilidad.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






