
 completetech-security/node-cve-2026-58042-check
Comprobador de evidencias offline de Node.js para CVE-2026-58042: aborto del proceso de DNS resolveAny. Python en un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador de evidencias sin conexión para CVE-2026-58042 — Node.js: aborto del proceso en DNS resolveAny.
Compara las versiones de Node.js que usted reporta con las versiones corregidas indicadas en el aviso del proveedor y genera un informe en CSV, JSON o HTML. Python 3.10+, solo biblioteca estándar; el único ejecutable puede copiarse por sí solo.
unknown. Una URL pública no es un inventario.exploitability: not_tested. Una versión corregida reportada no es prueba de que el entorno de ejecución desplegado esté parcheado.Requisitos: Python 3.10 o superior. No hay paquetes que instalar.
python node_cve_2026_58042_check.py --version 22.23.2 --format json
python node_cve_2026_58042_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_58042_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_58042_check.py --help
python -m unittest -v
Proporcione la versión del ejecutable que realmente utiliza el proceso en ejecución. Un node diferente en el PATH del host o del contenedor puede informar otra versión; una actualización de paquete por sí sola no establece que un proceso ya en ejecución se haya reiniciado con ella. --version es repetible; cada valor describe un entorno de ejecución distinto. El formato de salida predeterminado es CSV en stdout.
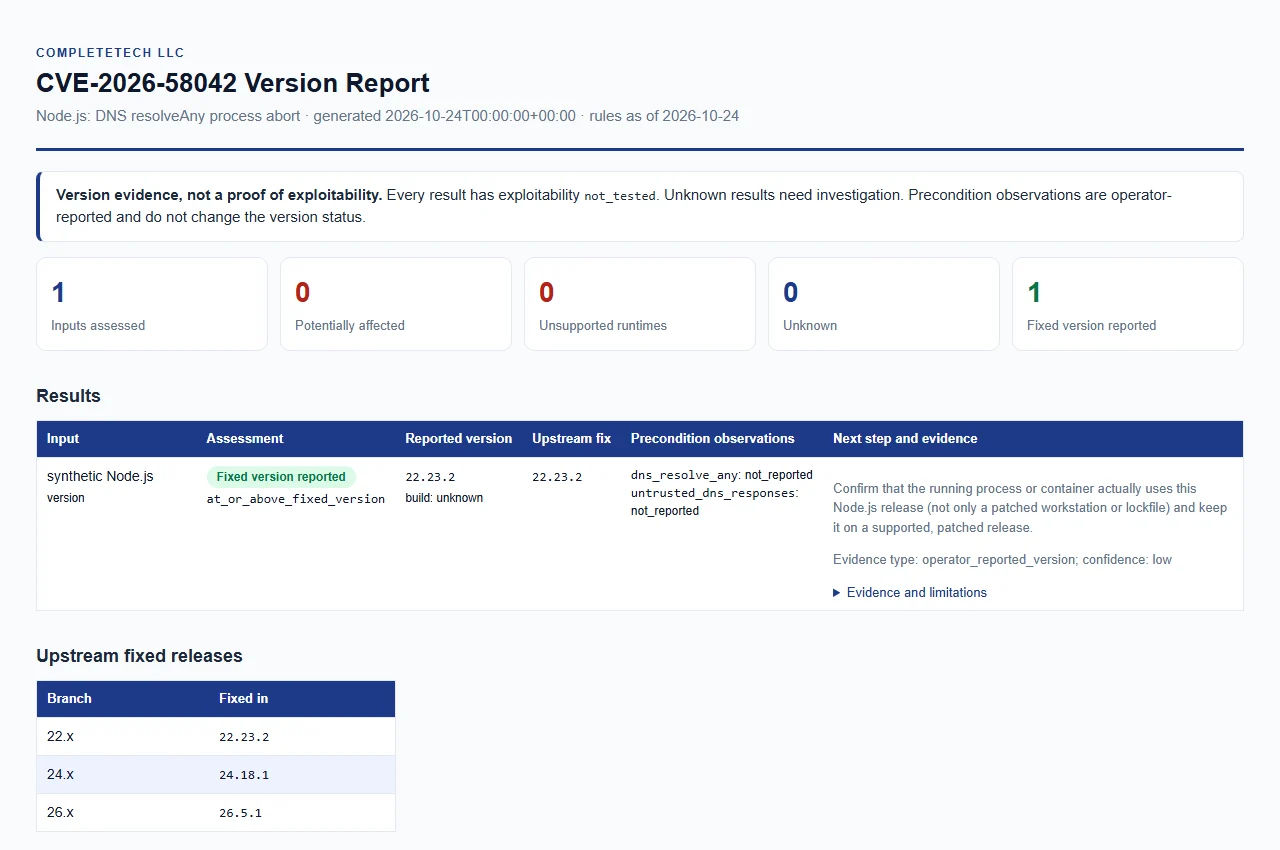
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; no es una evaluación en vivo.
Revisado el 2026-10-24 contra el aviso oficial de la versión y las versiones corregidas enlazadas.
| Versión mayor de Node.js | Versión corregida |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Para cada versión mayor listada, las versiones inferiores a su versión corregida requieren remediación. El proveedor no especifica una versión de introducción en el aviso de la versión, por lo que toda versión anterior en una versión mayor listada se trata como posiblemente afectada.
| Versión reportada | Resultado |
|---|---|
| Versión simple en una versión mayor listada, inferior a la versión corregida | potentially_affected |
| Versión corregida, o una versión simple posterior en la misma versión mayor listada | fixed_version_reported |
| Versión simple en una versión mayor al final de su vida útil | unsupported_runtime |
| Cualquier otra versión mayor activa o futura | unknown (release_line_not_in_rules) |
| Versión ausente, malformada, conflictiva, preliminar, nightly/rc, con sufijo o calificada de otro modo | unknown |
build_source de proveedor, distribución, personalizado o no reconocido | unknown (vendor_build_unverified) |
unsupported_runtime es una guía de actualización, no una afirmación de que esta falla en particular exista en todas las compilaciones históricas. Las versiones mayores al final de su vida útil se toman del calendario de versiones de Node.js, revisado el 2026-10-24 (la serie 0.x es una inferencia de ese calendario).unknown (el valor predeterminado), upstream, official, official_upstream o vacío se comparan como compilaciones upstream.v inicial y los espacios en blanco ASCII circundantes; cualquier otra cosa más allá de MAJOR.MINOR.PATCH hace que la versión sea calificada.| Estado | Significado |
|---|---|
potentially_affected | La versión reportada es inferior a la versión corregida de su versión mayor y necesita revisión de remediación. Esto no es una explotabilidad confirmada. |
fixed_version_reported | La versión reportada es igual o superior a la versión corregida. Esto no es una atestación de parche desplegado: confirme que el proceso o contenedor en ejecución realmente usa esa versión, no solo una estación de trabajo o un archivo de bloqueo. |
unsupported_runtime | La versión mayor está más allá del final de su vida útil. Migre a una versión compatible y corregida. |
unknown | La evidencia falta o no es clasificable. Recoja la versión upstream exacta y la procedencia de compilación del proceso en ejecución y ejecute el verificador de nuevo. |
Cada resultado también incluye un version_status más específico (como below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, version_not_disclosed, qualified_version_unverified, unrecognized_or_partial_version o vendor_build_unverified), el fixed_version aplicable, una recomendación y notas. evidence_type es operator_reported_version; evidence_confidence es low, o insufficient para unknown.
La explotabilidad nunca se prueba. Las observaciones opcionales de precondiciones son proporcionadas por el operador y no están verificadas; se registran por separado, nunca cambian el resultado de la versión y no establecen la alcanzabilidad.






