
 completetech-security/node-cve-2026-58040-check
Comprobador de evidencias offline de Node.js para CVE-2026-58040: omisión de la política de identidad de sesión TLS del Agent HTTPS. Python en un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.

Verificador de evidencias sin conexión para CVE-2026-58040 — Node.js: omisión de la política de identidad de sesión TLS en el agente HTTPS. Compara las versiones del entorno de ejecución de Node.js reportadas por el operador con las versiones corregidas indicadas en el aviso del proveedor y genera un informe de triaje en CSV, JSON o HTML sin scripts. Python 3.10+, solo biblioteca estándar; el ejecutable se puede copiar por sí solo.
Descripción general · Inicio rápido · Vista previa del informe · Uso · Archivos de entrada · Interpretación de los resultados · Formatos de salida · Límites y códigos de salida · Limitaciones · Fuentes · Documentación · Contribuciones y licencia
Este repositorio cubre únicamente CVE-2026-58040. El verificador evalúa la evidencia de versiones que usted proporciona; se trata de triaje, no de un escaneo de vulnerabilidades.
unknown.exploitability: not_tested. potentially_affected no es explotabilidad confirmada, y fixed_version_reported no es prueba de que un entorno de ejecución desplegado esté parcheado. Nada aquí afirma explotación ni verificación en producción.Requisitos: Python 3.10 o posterior. No hay nada que instalar; la CI ejecuta las pruebas en Python 3.10 y 3.14 en Ubuntu y Windows.
# One exact runtime version, JSON report on stdout
python node_cve_2026_58040_check.py --version 22.23.2 --format json

# A JSON inventory, saved as an HTML report
python node_cve_2026_58040_check.py --inventory examples/inventory.example.json --format html --output report.html

# Your own CSV list (see Input files), exiting 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58040_check.py --csv-list inventory.csv --fail-on-finding

# Full option list, and the local-only test suite
python node_cve_2026_58040_check.py --help
python -m unittest -v
El formato de salida predeterminado es CSV en stdout. Lea Interpretación de resultados antes de actuar sobre un informe.
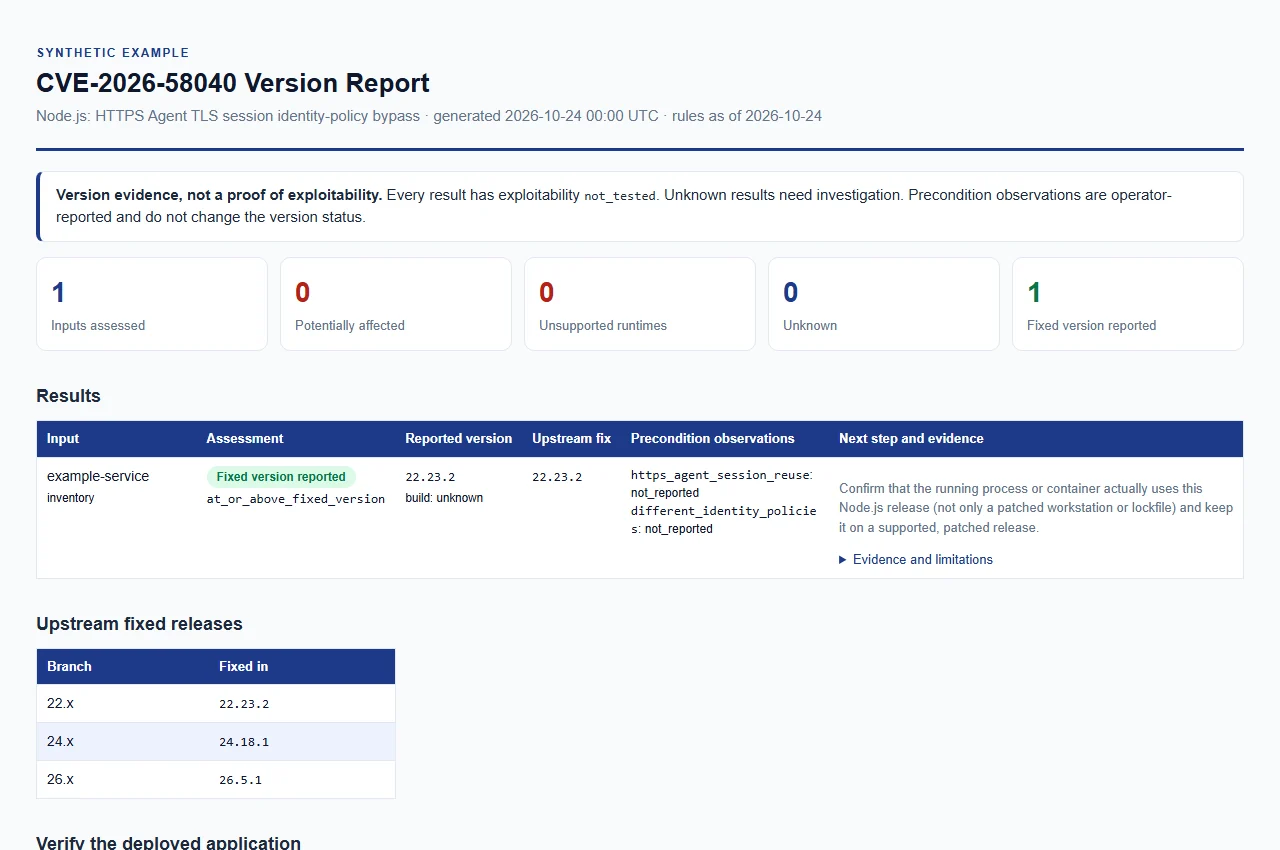
Abra el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación en vivo.
Proporcione al menos uno de --version, --inventory o --csv-list; se pueden combinar en una sola ejecución, y todas las entradas se evalúan con las mismas reglas. No se aceptan abreviaturas de opciones.
| Opción | Propósito |
|---|---|
--version VERSION (alias --node-version) | Evalúa una versión explícita de Node.js, sin conexión. Se acepta una única v inicial. Repetible; cada valor describe un entorno de ejecución distinto. |
--build-source SOURCE | Procedencia de las compilaciones de --version (máximo 512 caracteres). Los valores predeterminados unknown, upstream, official y official_upstream se comparan como compilaciones upstream; cualquier otro valor se trata como una compilación de proveedor, distribución o personalizada y el resultado permanece como unknown. |
--https-agent-session-reuse {true,false}--different-identity-policies {true,false} | Observaciones de precondiciones reportadas por el operador, aplicadas a cada entrada de --version. Omitido significa no reportado. Consulte Precondiciones reportadas por el operador. |
--inventory FILE | Objeto JSON o arreglo de entradas. Repetible. Consulte Archivos de entrada. |
--csv-list FILE | Lista CSV con una columna node_version. Repetible. Consulte Archivos de entrada. |
--format {csv,json,html} | Formato del informe. Predeterminado: csv. Todos los formatos contienen la misma evidencia. |
--output FILE | Escribe el informe en un archivo nuevo en lugar de stdout. |
--force | Reemplaza un archivo --output existente. Sin esta opción, los informes existentes están protegidos. Los archivos de entrada nunca se sobrescriben, ni siquiera con --force. |
--brand NAME | Nombre de la organización mostrado en el informe HTML (máximo 512 caracteres). Predeterminado: CompleteTech LLC. |
--fail-on-finding | Sale con código 1 cuando algún resultado es potentially_affected o unsupported_runtime. Los errores operativos siguen saliendo con código 2. |
--tool-version, --help | Imprime el nombre y la versión del verificador, o la ayuda completa. |
Los indicadores de precondiciones y --build-source se aplican solo a los valores de --version. Para los archivos, establezca build_source y las observaciones en cada registro.
Proporcione archivos locales regulares UTF-8 estables. Mantenga los inventarios, objetivos, informes y secretos reales fuera del control de versiones; los ejemplos sintéticos están en examples/ y docs/example-report.html.
Un inventario JSON es un objeto o un arreglo de 1 a 10,000 objetos. Cada registro requiere el entero schema_version: 1 y la cadena node_version. Los campos opcionales son runtime (solo "node"), label, build_source, y las dos claves de observación enumeradas en Precondiciones reportadas por el operador, cada una booleana o nula. Se rechazan las claves desconocidas, las claves duplicadas, los números no finitos y los tipos no válidos.
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "https_agent_session_reuse": null,
    "different_identity_policies": null
  }
]









