
 completetech-security/node-cve-2026-56850-check
Comprobador de evidencias offline de Node.js para CVE-2026-56850: colisión de identidad de cliente PFX en el Agent HTTPS. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador de evidencias sin conexión para CVE-2026-56850 — Node.js: colisión de identidad de cliente PFX en el agente HTTPS. Compara las versiones del entorno de ejecución de Node.js que un operador reporta con las versiones corregidas indicadas en el aviso de seguridad de Node.js, y escribe el resultado como CSV, JSON o HTML sin scripts.
El verificador es un único archivo Python 3.10+ que utiliza únicamente la biblioteca estándar, por lo que el ejecutable puede copiarse y ejecutarse por sí solo.
Este verificador clasifica evidencias de versión. No evalúa un sistema desplegado.
unknown.exploitability: not_tested. Ningún resultado establece que la vulnerabilidad sea alcanzable o haya sido explotada.Úselo solo con inventarios que esté autorizado a evaluar.
La CI ejecuta las pruebas unitarias y --help en Python 3.10 y 3.14 en Ubuntu y Windows.
# Assess one runtime version and print JSON
python node_cve_2026_56850_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56850_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_56850_check.py --csv-list inventory.csv --fail-on-finding
Ejecute python node_cve_2026_56850_check.py --help para ver la lista de opciones, o python -m unittest -v para ejecutar la suite de pruebas local.
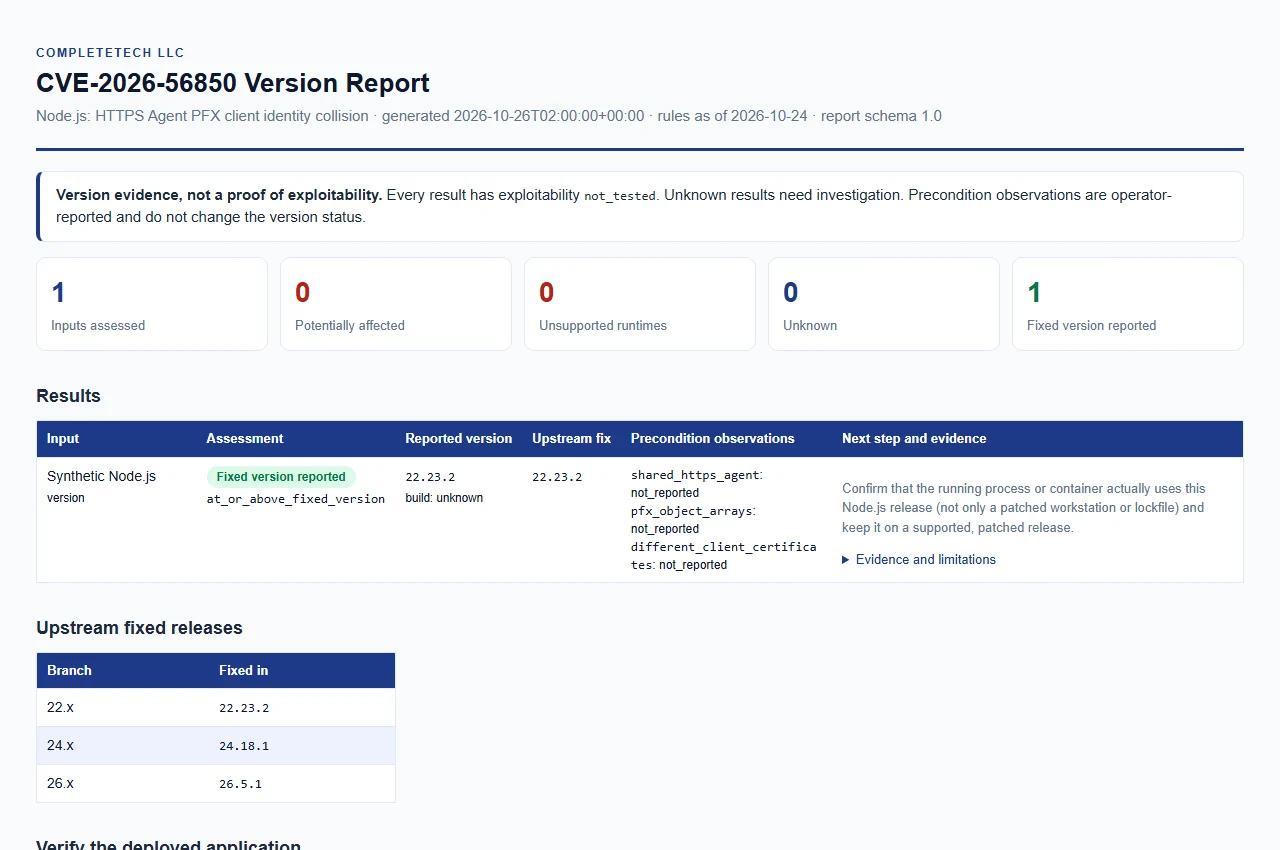
Abra el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación en vivo.
No hay un escaneo automático de la máquina actual. Proporcione una versión exacta obtenida del proceso desplegado, luego elija una fuente de entrada y un formato de salida.
Puede combinar cualquiera de estas en una sola ejecución; todos los resultados van a un único informe.
| Opción | Entrada |
|---|---|
--version VERSION (alias --node-version) | Una versión de Node.js, como 22.23.2; se acepta una v inicial. Repetible; cada valor describe un entorno de ejecución separado. |
--inventory FILE | Objeto o array JSON de entradas. Repetible. Consulte Inventario JSON. |
--csv-list FILE | CSV con una columna node_version. Repetible. Consulte Lista CSV. |
Se requiere al menos una entrada. Los informes JSON, CSV y HTML se construyen a partir de la misma evidencia.
| Opción | Significado |
|---|---|
--build-source SOURCE | Procedencia de las compilaciones de --version, como máximo 512 caracteres. unknown (el valor predeterminado), upstream, official y official_upstream se comparan como compilaciones upstream; cualquier otro valor, como el nombre de un proveedor, produce vendor_build_unverified y un estado de unknown. |
--shared-https-agent {true,false} | Observación del operador aplicada a las entradas de --version. |
--pfx-object-arrays {true,false} | Observación del operador aplicada a las entradas de --version. |
--different-client-certificates {true,false} | Observación del operador aplicada a las entradas de --version. |
--format {csv,json,html} | Formato del informe. El valor predeterminado es csv. |
--output FILE | Guarda el informe en un archivo nuevo. El valor predeterminado es stdout. El directorio padre debe existir previamente. |
--force | Reemplaza un archivo de salida existente. Sin esta opción, una ruta de salida existente es un error. |
--brand NAME | Nombre de la organización mostrado en el informe HTML, como máximo 512 caracteres. El valor predeterminado es CompleteTech LLC. |
--fail-on-finding | Sale con código 1 cuando algún resultado es potentially_affected o unsupported_runtime. Consulte Códigos de salida e interrupción. |
--tool-version | Imprime el nombre y la versión del verificador, luego sale. (--version es la versión de Node.js, no la del verificador). |
Las tres opciones de observación se aplican solo a las entradas de --version; las entradas de inventario y CSV llevan sus propias observaciones. Por ejemplo:
python node_cve_2026_56850_check.py --version 24.18.0 --build-source upstream --shared-https-agent true --format json






