
 completetech-security/node-cve-2026-56848-check
Comprobador de evidencias de Node.js sin conexión para CVE-2026-56848: use-after-free en el envío reentrante de HTTP/2. Python en un solo archivo; informes en JSON/CSV/HTML; sin payloads de explotación.





Verificador offline de evidencia de versiones para CVE-2026-56848 — Node.js: use-after-free en el envío reentrante de HTTP/2.
Compara las versiones de Node.js que un operador reporta con las versiones corregidas indicadas en el aviso upstream, y genera un informe en CSV, JSON o HTML. Requiere Python 3.10+ y solo la biblioteca estándar; el ejecutable puede copiarse por sí solo.
Descripción general · Inicio rápido · Entradas · Opciones · Versiones corregidas · Resultados · Salida · Límites y códigos de salida · Fuentes · Licencia
Este verificador compara las versiones de tiempo de ejecución reportadas por el operador. Nunca contacta con sitios web, ejecuta Node.js ni código del proyecto, ni envía payloads de explotación, y no dispone de modo de red. No escanea la máquina actual, y una URL pública no constituye un inventario.
Qué indica y qué no indica un resultado:
exploitability: not_tested.fixed_version_reported significa que la versión reportada es igual o superior a la versión corregida upstream. No certifica que el tiempo de ejecución desplegado esté parcheado.unknown.Recopile versiones únicamente de sistemas que esté autorizado a inspeccionar. Nada en este repositorio evalúa un objetivo desplegado, certifica un tiempo de ejecución ni verifica la explotabilidad.
Ejecute desde un checkout, o copie node_cve_2026_56848_check.py por sí solo:
# One runtime, JSON on stdout
python node_cve_2026_56848_check.py --version 22.23.2 --format json

# Synthetic JSON inventory to an HTML report file
python node_cve_2026_56848_check.py --inventory examples/inventory.example.json --format html --output report.html

# CSV inventory; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_56848_check.py --csv-list inventory.csv --fail-on-finding

# All options
python node_cve_2026_56848_check.py --help
El formato predeterminado es csv, escrito en stdout a menos que se especifique --output. Se requiere al menos uno de --version, --inventory o --csv-list.
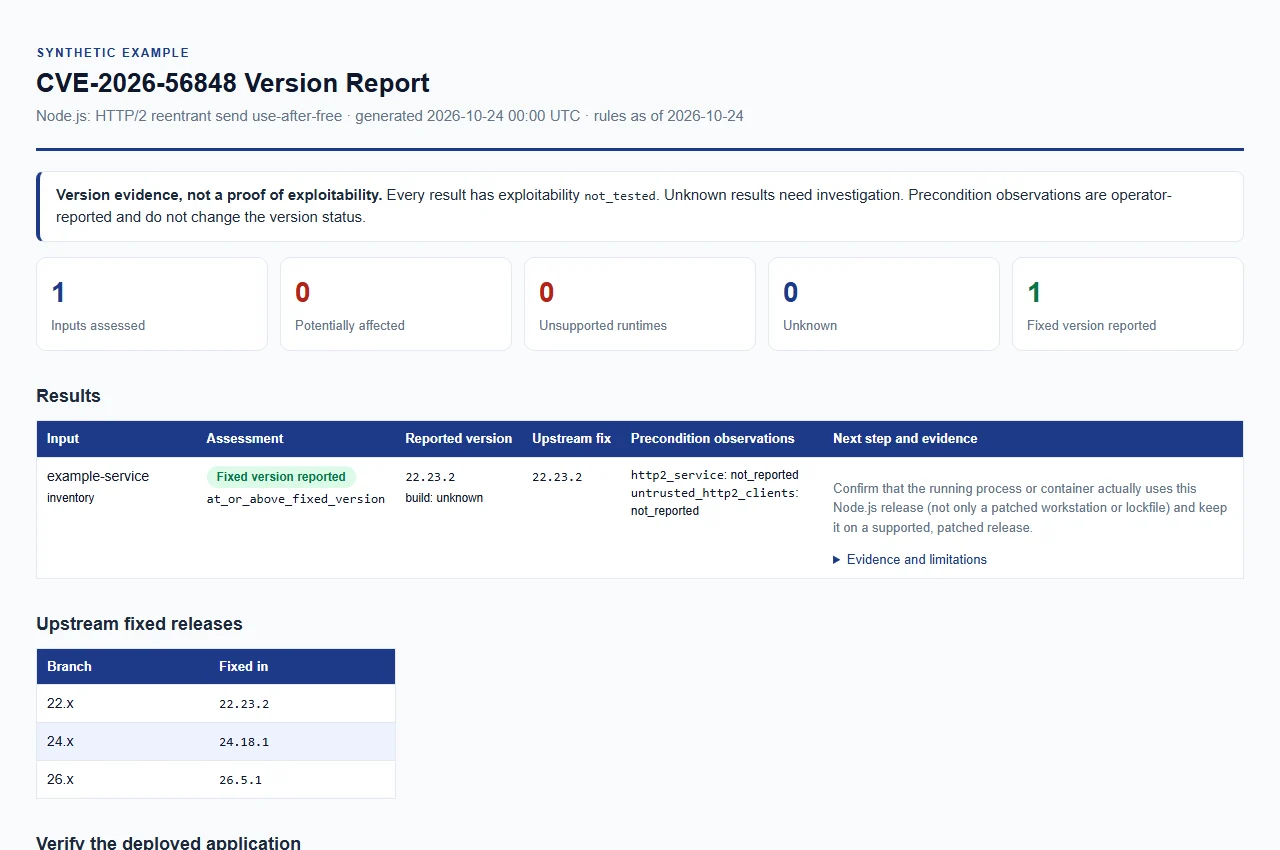
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación real.
Los tres tipos de entrada se pueden combinar en una sola ejecución. Los informes JSON, CSV y HTML se construyen a partir de la misma evidencia.
Versiones en la línea de comandos. --version (alias --node-version) es repetible; cada valor describe un entorno de ejecución distinto. Se acepta una única v inicial y espacios ASCII circundantes.
Inventario JSON (--inventory FILE, repetible). Un objeto o un array de objetos. Consulte examples/inventory.example.json.
| Campo | Obligatorio | Tipo y significado |
|---|---|---|
schema_version | sí | Entero 1 |
node_version | sí | Cadena |
runtime | no | "node" si está presente; otros entornos de ejecución se rechazan |
label | no | Cadena usada para identificar la entrada en los informes |
build_source | no | Cadena; consulte origen de la compilación |
http2_service | no | Booleano o null: servicio http2 |
untrusted_http2_clients | no | Booleano o null: clientes http2 no confiables |
Se rechazan las claves desconocidas, las claves duplicadas, los números no finitos y los tipos no válidos.
Lista CSV (--csv-list FILE, repetible). Se requiere una fila de encabezado con una columna node_version. Las columnas opcionales son label, build_source, http2_service y untrusted_http2_clients; las celdas de observación son true, false o están en blanco. schema_version y runtime no son columnas CSV. Se rechazan las columnas no documentadas o duplicadas, las filas con un número de campos diferente, las comillas sin escapar dentro de celdas sin comillas, los caracteres NUL y los archivos sin filas.
build_source (o --build-source) registra de dónde proviene la compilación. Un valor en blanco, unknown (el predeterminado), upstream, official y official_upstream se comparan como compilaciones oficiales de upstream. Cualquier otro valor, como el nombre de una distribución o de un proveedor, da como resultado unknown con vendor_build_unverified, porque un número de versión de upstream no muestra qué parches o backports contiene una compilación de proveedor. Dado que unknown se compara como upstream, proporcione el origen real para cualquier compilación de proveedor, distribución o personalizada.






