 completetech-security/node-cve-2026-106072-check
Comprobador de evidencias de Node.js sin conexión para CVE-2026-106072: aceptación de SAN DNS con IP no canónica en TLS. Python de un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador offline de evidencia de versiones para CVE-2026-106072 — Node.js: aceptación de SAN DNS con IP no canónica en TLS.
Compara las versiones de Node.js reportadas por el operador con las versiones corregidas en la publicación de seguridad del proveedor de octubre de 2026 y genera informes en JSON, CSV o HTML sin scripts. Es un único archivo Python sin dependencias, por lo que el ejecutable puede copiarse por sí solo.
Este verificador compara únicamente las versiones de tiempo de ejecución reportadas por el operador.
unknown.exploitability: not_tested. Nada aquí confirma explotación, alcanzabilidad ni un estado de producción verificado.# One reported version, JSON on stdout
python node_cve_2026_106072_check.py --version 22.23.4 --format json
# An inventory file, HTML report saved to a new file
python node_cve_2026_106072_check.py --inventory examples/inventory.example.json --format html --output report.html
# A CSV list; exit 1 if any result is a finding
python node_cve_2026_106072_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_106072_check.py --help
python -m unittest -v
El formato de salida predeterminado es csv, escrito en stdout a menos que se especifique --output.
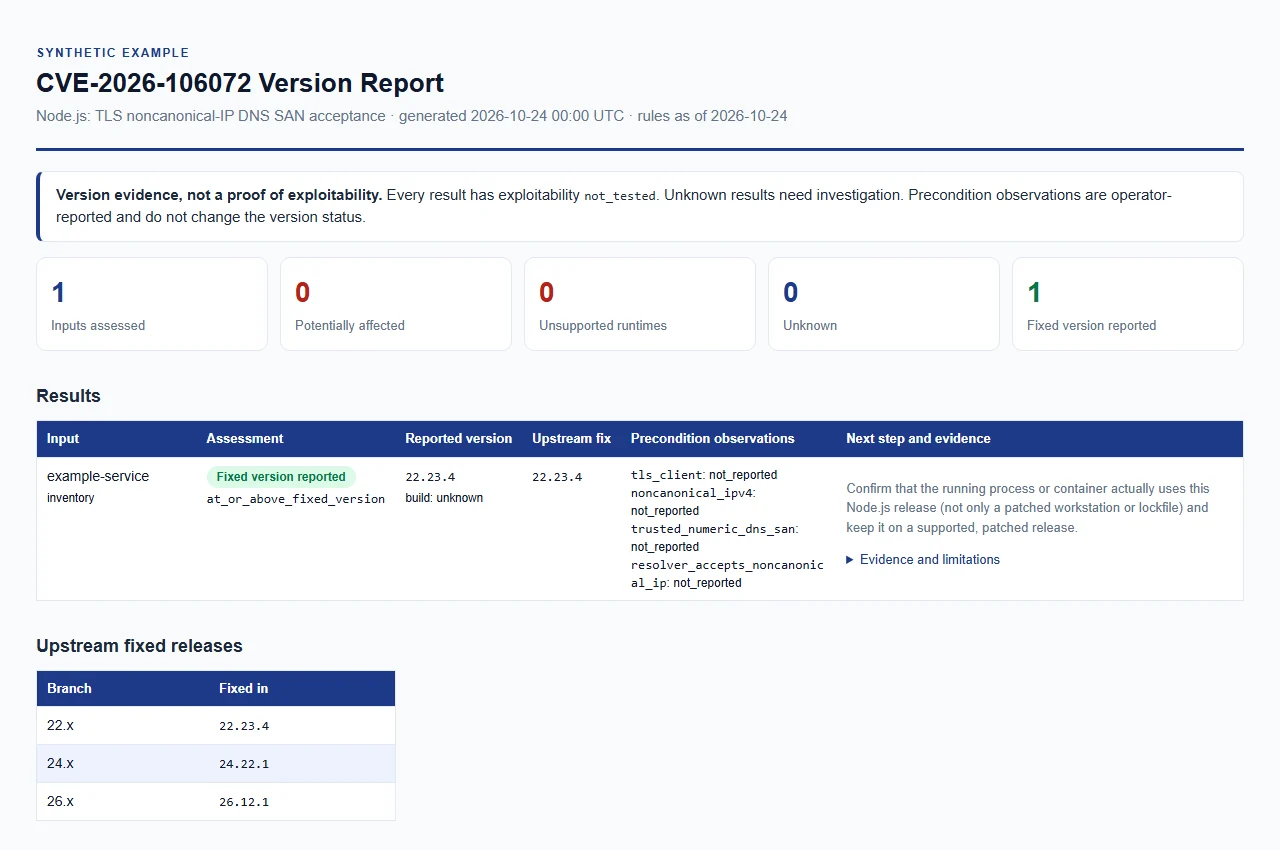
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación en vivo.
Se requiere al menos uno de --version, --inventory o --csv-list. Se pueden combinar en una sola ejecución, y todas las entradas contribuyen a un único informe que utiliza la misma evidencia en JSON, CSV y HTML.
| Opción | Propósito |
|---|---|
--version VERSION (alias --node-version) | Evalúa una versión de Node.js proporcionada explícitamente. Se acepta una v inicial. Repetible; cada valor describe un entorno de ejecución independiente. |
--build-source SOURCE | Procedencia de las compilaciones de --version, como máximo 512 caracteres. Consulte fuentes de compilación. Predeterminado unknown. |
--tls-client, --noncanonical-ipv4, --trusted-numeric-dns-san, --resolver-accepts-noncanonical-ip | Cada uno acepta true o false. Observación del operador aplicada a cada entrada de --version. |
--inventory FILE | Objeto JSON o arreglo de entradas. Repetible. |
--csv-list FILE | CSV con una columna node_version. Repetible. |
--format {csv,json,html} | Formato de salida. Predeterminado csv. |
--output FILE | Guarda el informe en un archivo nuevo dentro de un directorio existente. Predeterminado: stdout. |
--force | Reemplaza un archivo de salida existente. Las entradas aún no se pueden sobrescribir. |
--brand NAME | Nombre de la organización en el informe HTML, como máximo 512 caracteres. Predeterminado CompleteTech LLC. |
--fail-on-finding | Sale con código 1 si algún resultado es potentially_affected o unsupported_runtime. |
--tool-version | Imprime el nombre y la versión de la herramienta, luego sale. |
--build-source y el campo build_source del inventario describen de dónde proviene el entorno de ejecución. Los valores en blanco, unknown, upstream, official y official_upstream (comparados sin distinguir mayúsculas y minúsculas) se tratan como una compilación upstream y se comparan por versión. Cualquier otro valor, como el nombre de una distribución o de un proveedor, produce unknown con vendor_build_unverified, porque una versión upstream no muestra qué parches o backports contiene esa compilación.
JSON es un objeto o un arreglo. Cada registro requiere el entero schema_version: 1 y la cadena node_version. Los campos opcionales son runtime (solo "node"), label, build_source y las claves de observación a continuación, cada una booleana o null. Se rechazan las claves desconocidas, las claves duplicadas, los números no finitos y los tipos no válidos. Consulte examples/inventory.example.json.
CSV requiere una fila de encabezado con una columna node_version. Las columnas opcionales son label, build_source y las columnas de observación (true, false o en blanco). Se rechazan las columnas no documentadas o duplicadas, las filas con un número diferente de campos, las comillas sin escapar en celdas sin comillas y los caracteres NUL.
Claves de observación (campos JSON, columnas CSV y flags CLI correspondientes con guiones):
| Observación | Significado |
|---|---|
tls_client | El operador informa un cliente TLS |
noncanonical_ipv4 | El operador informa formas IPv4 no canónicas |
trusted_numeric_dns_san | El operador informa un SAN DNS numérico de confianza |
resolver_accepts_noncanonical_ip | El operador informa un resolver que acepta IPs no canónicas |






