
 completetech-security/node-cve-2026-106071-check
Comprobador de evidencias offline de Node.js para CVE-2026-106071: concesión excesiva de rutas comodín en el Permission Model. Python en un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador de evidencias sin conexión para CVE-2026-106071 — Node.js: sobreconcesión de rutas comodín en el modelo de permisos. Compara las versiones de Node.js reportadas por el operador con la versión corregida indicada en el aviso del proveedor e informa qué respaldan y qué no respaldan esas evidencias.
unknown. Una URL pública no es un inventario.exploitability: not_tested.Requisitos: Python 3.10 o superior. No es necesario instalar nada.
Proporcione una versión exacta tomada del proceso desplegado (por ejemplo, del contenedor o servicio en ejecución), no de una estación de trabajo ni de un archivo de bloqueo:
python node_cve_2026_106071_check.py --version 26.12.1 --format json
Evalúa un inventario JSON y escribe un informe HTML, o haz fallar una pipeline según los hallazgos:
python node_cve_2026_106071_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_106071_check.py --csv-list inventory.csv --fail-on-finding
Muestra todas las opciones y ejecuta la suite de pruebas solo local:
python node_cve_2026_106071_check.py --help
python -m unittest -v
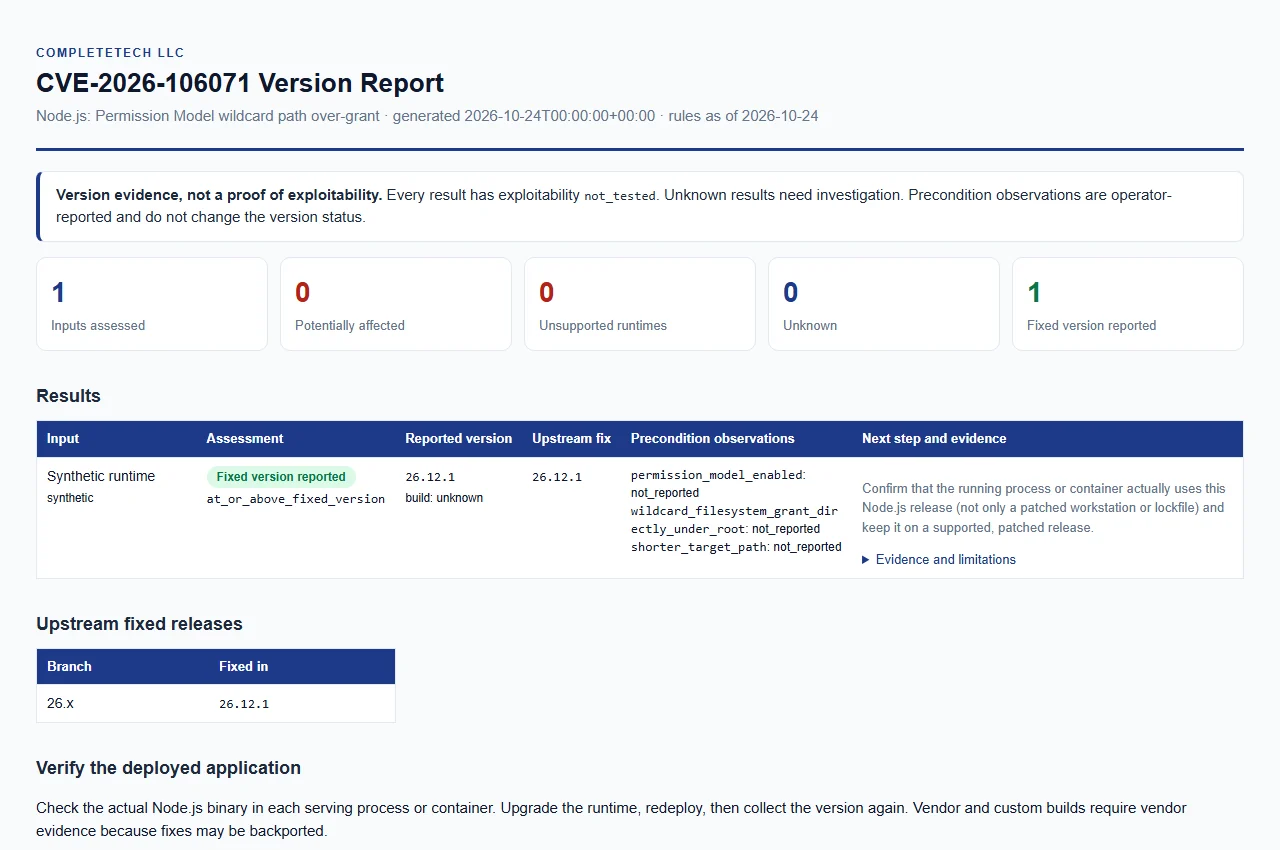
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; esta no es una evaluación en vivo.
Revisado el 2026-10-24 contra el aviso oficial de la versión y la versión corregida enlazada. La fecha de la instantánea de reglas se informa como rules_as_of.
| Versión mayor de Node.js | Versión corregida |
|---|---|
| 26.x | 26.12.1 |
Cómo se clasifica una versión simple y oficial del upstream (se acepta una v inicial opcional):
| Versión informada | Estado |
|---|---|
| Inferior a la versión corregida en una versión mayor listada | potentially_affected |
| La versión corregida o una versión simple posterior en la misma versión mayor listada | fixed_version_reported |
| Una versión mayor que ya pasó su fin de vida en el calendario de versiones de Node.js | unsupported_runtime |
| Cualquier otra versión mayor, o evidencia faltante, malformada, de prelanzamiento, conflictiva o de proveedor/personalizada/retroportada | unknown |
potentially_affected.unsupported_runtime es una guía de actualización para líneas al final de su vida. No es una afirmación de que esta falla en particular exista en cada compilación histórica. La lista de fin de vida proviene del calendario de versiones de Node.js, revisado el 2026-10-24.unknown.build_source distinto de vacío, unknown, upstream, official u official_upstream (por ejemplo, el nombre de una distribución o proveedor) da como resultado unknown. Las compilaciones de proveedor, retroportadas y personalizadas necesitan evidencia del proveedor.| Estado | Significado |
|---|---|
potentially_affected | La versión informada requiere una revisión de remediación. No es exposición ni explotabilidad confirmada. |
fixed_version_reported | La versión informada es igual o superior a la versión corregida del upstream. Esta es una versión informada, no una atestación de parche desplegado ni una garantía de seguridad. |
unsupported_runtime | La versión mayor está al final de su vida; migre a una versión compatible y corregida. |
unknown | La evidencia falta o no es clasificable. La falta de metadatos no demuestra que un entorno de ejecución no esté afectado. |
Cada resultado también tiene un version_status más específico, evidence_type: operator_reported_version, y una evidence_confidence baja (o, para unknown, insuficiente). Los metadatos de versión no son una firma de parche ni de compilación.
Puede registrar tres observaciones proporcionadas por el operador junto con una versión. Se mantienen separadas: nunca cambian el resultado de la versión y nunca establecen alcanzabilidad.
| Observación | Significado |
|---|---|
permission_model_enabled | modelo de permisos habilitado |
wildcard_filesystem_grant_directly_under_root | concesión de sistema de archivos con comodín directamente bajo la raíz |
shorter_target_path | ruta de destino más corta |
Cada una es true, false o no informada, y aparece en los informes como reported_true, reported_false o not_reported.
No hay escaneo automático. Proporcione al menos uno de --version, --inventory o --csv-list.






