
 completetech-security/node-cve-2026-105483-check
Comprobador de evidencias offline de Node.js para CVE-2026-105483: omisión de la validación de nombre de host con IP de ancho completo en TLS. Python en un solo archivo; informes JSON/CSV/HTML; sin payloads de explotación.





Verificador de evidencias sin conexión para CVE-2026-105483 — Node.js: omisión de la validación de nombre de host con IP de ancho completo en TLS. Compara las versiones de Node.js que usted reporta con las versiones corregidas indicadas en el aviso oficial de Node.js. Python 3.10+, solo biblioteca estándar; el ejecutable es un único archivo y puede copiarse por sí solo.
Alcance. El verificador compara las versiones de tiempo de ejecución reportadas por el operador. Nunca contacta con sitios web, ejecuta Node.js ni código del proyecto, ni envía cargas de explotación, y no escanea la máquina actual. Las versiones ocultas, las compilaciones personalizadas, las evidencias contradictorias y las ramas no cubiertas permanecen como unknown. Una URL pública no es un inventario. Ningún resultado es una prueba de explotación, una atestación de parche desplegado ni una verificación en producción.
Requiere Python 3.10 o superior y nada más. Proporcione una versión exacta obtenida del proceso desplegado (por ejemplo, del binario o contenedor en ejecución, no de una estación de trabajo):
python node_cve_2026_105483_check.py --version 24.22.1 --format json
python node_cve_2026_105483_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_105483_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_105483_check.py --help
python -m unittest -v
--version (alias --node-version) es repetible; cada valor describe un runtime distinto. Se acepta una v inicial.--inventory FILE (JSON) y --csv-list FILE (CSV) son repetibles y pueden combinarse con --version.--format es csv (predeterminado), json o html. Sin --output, el informe se envía a stdout.--build-source SOURCE indica la procedencia de las compilaciones de --version (predeterminado unknown, comparado como upstream; upstream, official o el nombre de un proveedor).--tls-client, --untrusted-nonascii-ip-host y --trusted-numeric-dns-certificate aceptan cada uno true o false y se aplican a cada entrada de --version. Consulte Interpretación de los resultados.--output FILE escribe un archivo nuevo. Un informe existente está protegido a menos que --force sea explícito, y un archivo de entrada nunca puede sobrescribirse, ni siquiera con --force.--brand NAME establece el nombre de la organización en el informe HTML (predeterminado CompleteTech LLC, como máximo 512 caracteres).--fail-on-finding hace que los resultados potentially_affected y unsupported_runtime terminen con código de salida 1.--tool-version imprime el nombre y la versión de la herramienta.Los informes JSON, CSV y HTML se construyen a partir de la misma evidencia. Se requiere al menos uno de --version, --inventory o --csv-list.
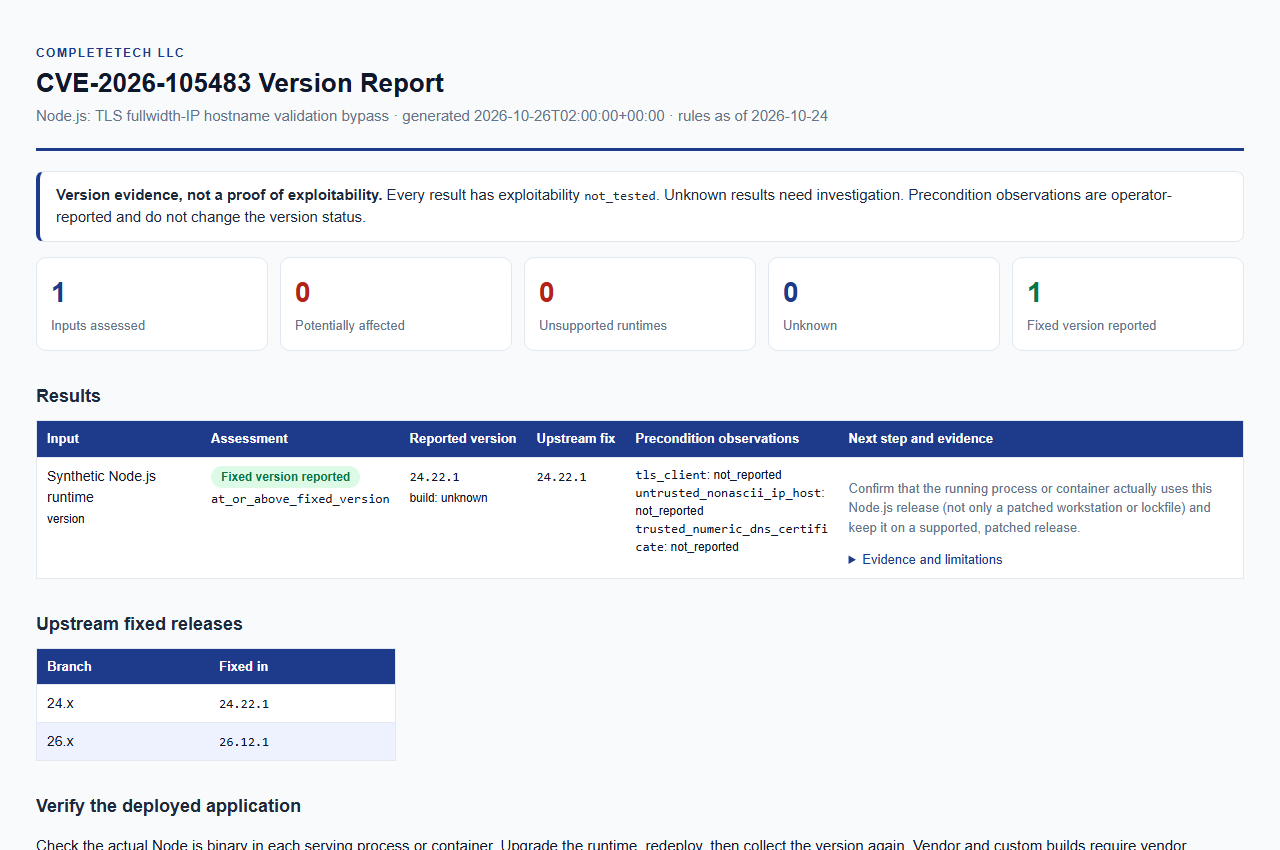
Abrir el informe de ejemplo sintético. Solo datos de ejemplo; no se trata de una evaluación real.
Revisado el 2026-10-24 contra el aviso oficial de la versión y las versiones corregidas enlazadas.
| Versión mayor de Node.js | Versión corregida |
|---|---|
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
El proveedor no especifica una versión de introducción en el aviso de la versión. Cómo se clasifica una versión reportada:
potentially_affected. Estas versiones requieren remediación.fixed_version_reported.unsupported_runtime. Esto es una recomendación de actualización, no una afirmación de que esta falla concreta exista en todas las compilaciones históricas. El estado de fin de vida útil sigue el calendario de versiones de Node.js revisado el 2026-10-24.unknown; no se asume que estén corregidas.unknown; requieren evidencia explícita.--build-source o build_source del inventario distinto de vacío, unknown, upstream, official u official_upstream): unknown. Requieren evidencia del proveedor, porque las correcciones pueden retroportarse y la versión upstream no muestra qué parches contiene una compilación.unknown. La ausencia de metadatos no establece que un runtime no esté afectado.Las compilaciones desconocidas nunca deben etiquetarse como seguras.
status | Significado |
|---|---|
potentially_affected | La versión reportada está por debajo de la versión corregida de su versión mayor y requiere revisión de remediación. |
fixed_version_reported | La versión reportada es igual o superior a la versión corregida. Esto no es una atestación de parche desplegado: confirme que el proceso o contenedor en ejecución realmente usa esa versión, no solo una estación de trabajo o un lockfile parcheados. |
unsupported_runtime | La versión mayor está fuera de su vida útil. Es una recomendación de actualización, no una prueba de que la falla esté presente. |
unknown | Evidencia faltante, en conflicto, calificada, de compilación de proveedor/personalizada o no cubierta. |
Cada resultado también incluye un version_status más específico (por ejemplo below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, qualified_version_unverified, vendor_build_unverified, conflicting_versions, unrecognized_or_partial_version, version_not_disclosed).






