completetech-security/http2shell-check
Comprobador de exposición e inventario sin conexión de Brotli / HTTP2Shell (CVE-2026-111497) en ecosistemas verificados. Python 3.10+, sin dependencias ni payloads de explotación.

Exposición del decodificador Brotli, con evidencia.
http2shell-check evalúa las versiones reportadas y los inventarios de componentes para CVE-2026-111497, la vulnerabilidad del decodificador Brotli de Google también llamada HTTP2Shell o Node2Shell. Estos nombres describen la misma falla subyacente. HTTP/2 no es necesario.
Cubre Brotli nativo, Node.js, Bun, Python Brotli/brotlicffi, Brotli4j, Envoy, Istio y snapshots exactos de paquetes fuente de Debian. El verificador independiente de Python no realiza solicitudes de red, no importa ningún decodificador y no envía payloads de explotación. Las comparaciones de versiones son triaje, no prueba: la explotabilidad siempre es not_tested, y una versión corregida reportada no es un parche desplegado verificado.
Python 3.10+ en Windows, Linux o macOS. No hay nada que instalar: el verificador y sus pruebas usan solo la biblioteca estándar. Use python3 donde python no esté disponible.
git clone https://github.com/CompleTetech-Security/http2shell-check.git
cd http2shell-check

# Assess explicit versions
python http2shell_check.py --component brotli=1.2.0 --format json
python http2shell_check.py --component python-brotli=1.2.1 --component bun=1.4.3

# Assess an inventory and write an offline HTML report
python http2shell_check.py --inventory examples/inventory.json --format html --output report.html

# Assess the current Python environment's installed packages
python collect_python.py > runtime.json
python http2shell_check.py --inventory runtime.json --format json
Los archivos de salida existentes se rechazan a menos que se proporcione --force. Mantenga los inventarios y los informes reales fuera de Git. El archivo del verificador también funciona cuando se copia a otro lugar; proporcione --logo approved-logo.png si desea un logotipo en los informes HTML.
Proporcione al menos una entrada. --component, --inventory, --pip-list y --node-inventory se pueden repetir y combinar; cada uno crea observaciones independientes.
| Entrada | Origen |
|---|---|
--component PRODUCT=VERSION | Una única versión proporcionada en la línea de comandos. |
--inventory PATH | Inventario JSON canónico de múltiples componentes. |
--pip-list PATH | Salida de python -m pip list --format=json; solo se evalúan las entradas de Brotli/brotlicffi. |
--node-inventory PATH | Un archivo v1 existente del recopilador de node2shell-check. |
Opciones comunes:
| Opción | Predeterminado | Comportamiento |
|---|---|---|
--format csv|json|html | csv | Formato de salida; todos los formatos contienen los mismos hallazgos por componente y metadatos del informe. |
--output PATH | stdout | Publica de forma atómica un informe completado. |
--force | desactivado | Reemplaza un archivo de salida existente. Las entradas, el verificador y los archivos de logotipo permanecen protegidos. |
--brand NAME | CompleteTech LLC | Etiqueta de la organización en HTML. |
--logo PATH | assets/logo.png incluido para la marca predeterminada, si está presente | Incrusta un PNG de hasta 1 MiB. Una marca personalizada omite el logotipo predeterminado. |
--fail-on-finding | desactivado | Sale con 1 para resultados potentially_affected o unsupported_runtime. |
--version, --help | Muestra la versión de la herramienta o el uso. |
El esquema de inventario canónico, los detalles de los adaptadores, los límites de campos y la referencia completa de opciones y códigos de salida se encuentran en docs/REFERENCE.md. Los identificadores de producto y las reglas de versión están en la metodología. Los identificadores desconocidos producen una cobertura desconocida, no una coincidencia supuesta.
| Código | Significado |
|---|---|
0 | El informe se escribió sin errores operativos. |
1 | Con --fail-on-finding, al menos un resultado es potentially_affected o unsupported_runtime. |
2 | Fallo operativo: argumentos no válidos, o un error de entrada, de recopilación o de salida. Las observaciones válidas de otras entradas se conservan cuando es posible. |
130 | Interrumpido. |
Una interrupción durante la evaluación publica las observaciones de componentes completadas con complete=false. Una interrupción durante la salida preserva un destino existente y puede no dejar ningún informe nuevo. Los errores operativos no son resultados de evaluación, y un informe parcial no es un informe completo.
El informe HTML es un único archivo sin conexión y sin scripts. Incluye un logotipo incrustado, recuentos resumidos, observaciones de componentes priorizadas, evidencia, incógnitas, brechas de cobertura, remediación, correcciones de rama y enlaces de origen. Se adapta a temas claros y oscuros y se imprime con claridad. Use --brand "Your Organization" --logo approved-logo.png para una marca personalizada.
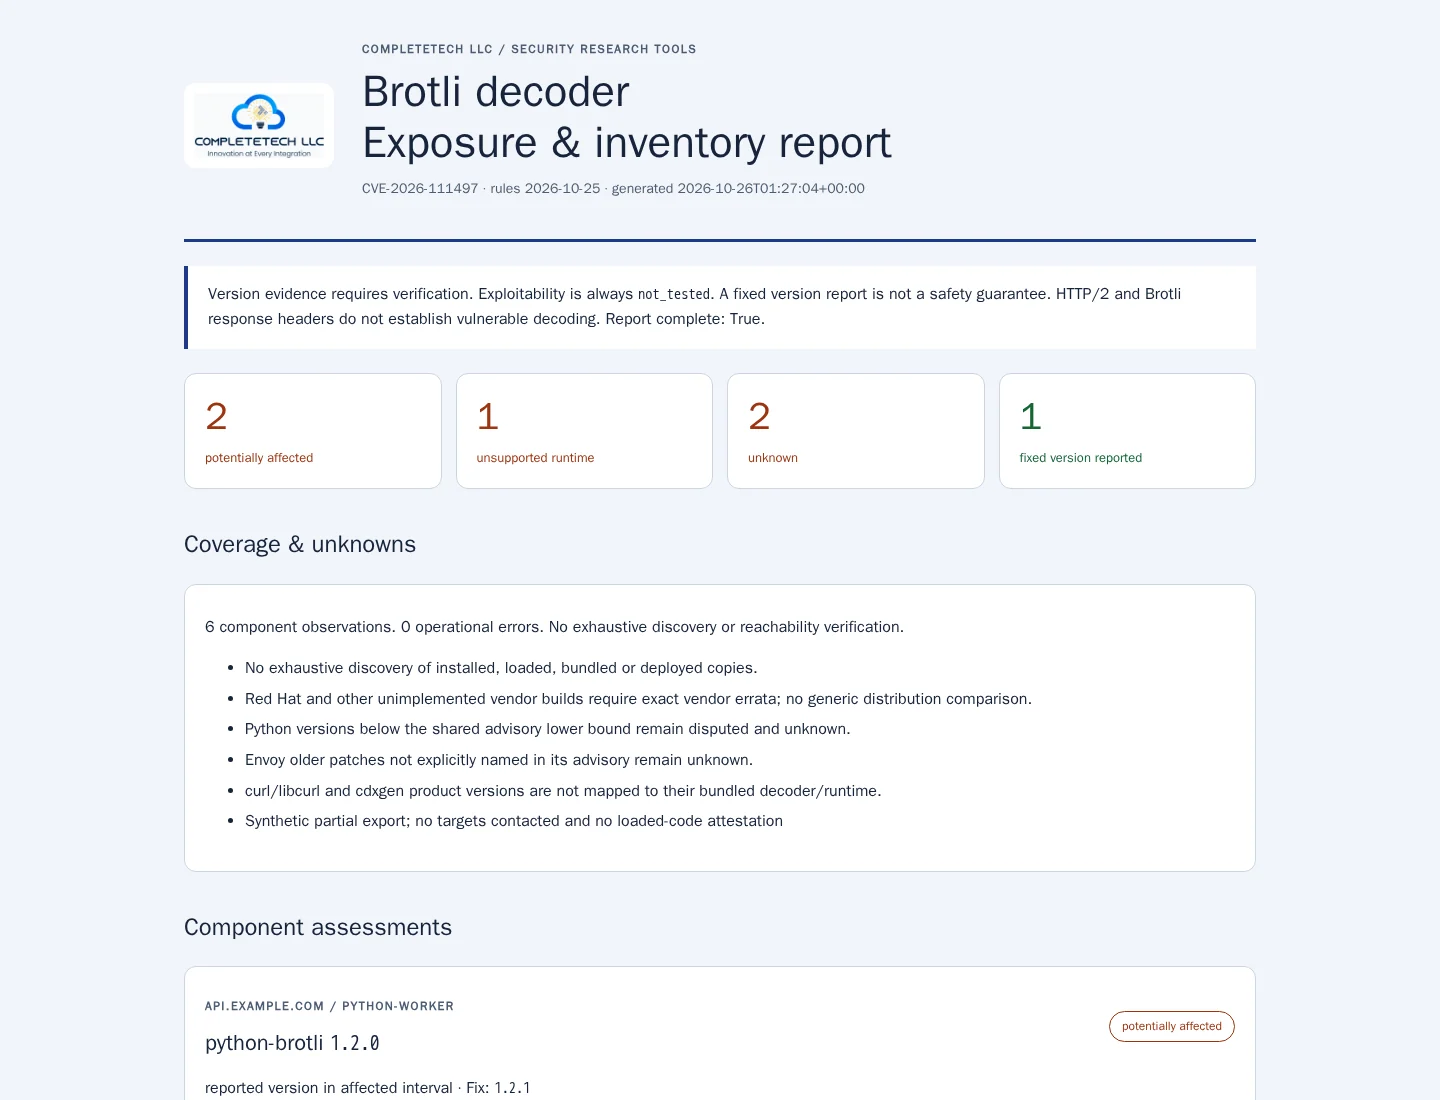
Abra el ejemplo sintético. Las capturas de pantalla muestran la salida real generada; no se escanearon objetivos. Consulte también el diseño estrecho y la vista previa de impresión.