 completetech-security/flowise-cve-2026-69254-check
Comprobador de evidencias de Flowise sin conexión para CVE-2026-69254. Evidencias de versión y configuración de Flowise. Python autónomo; informes en JSON/CSV/HTML; sin payloads de explotación.





Triaje de versiones sin conexión para la anulación del sandbox nodeVMOptions de Flowise
(CVE-2026-69254, GHSA-3769-jgqc-cxm7; paquetes npm flowise y flowise-components).
flowise-cve-2026-69254-check es un verificador de un solo archivo, basado en la biblioteca estándar de Python 3.10+, para CVE-2026-69254.
Compara las versiones reportadas de flowise / flowise-components, las entradas de package-lock.json, o un pequeño
inventario escrito por el operador con las versiones afectadas y corregidas del aviso, y escribe un informe CSV, JSON o HTML
sin conexión.
Es solo sin conexión. Lee JSON, nunca ejecuta npm, nunca importa ni ejecuta Flowise ni el código de ningún paquete,
nunca contacta con un objetivo y nunca envía código de funciones personalizadas a ningún sitio. El aviso se basa en versiones, por lo que no
hay modo de red.
[!IMPORTANT] Una coincidencia de versión es evidencia, no prueba.
potentially_affectedno es explotabilidad confirmada, yfixed_version_reportedno es una garantía de que el proceso en ejecución esté parcheado. Cada resultado llevaexploitability: not_tested. Un lockfile describe lo que resuelve una instalación, no lo que carga un proceso desplegado.
npm ni una instalación de Flowise. El verificador es un solo archivo.python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
En los sistemas donde Python se invoca como python3, sustitúyalo. Se requiere al menos uno de --version, --inventory o
--deployment-export. De forma predeterminada, el informe es CSV en stdout; use --format y --output para cambiarlo.
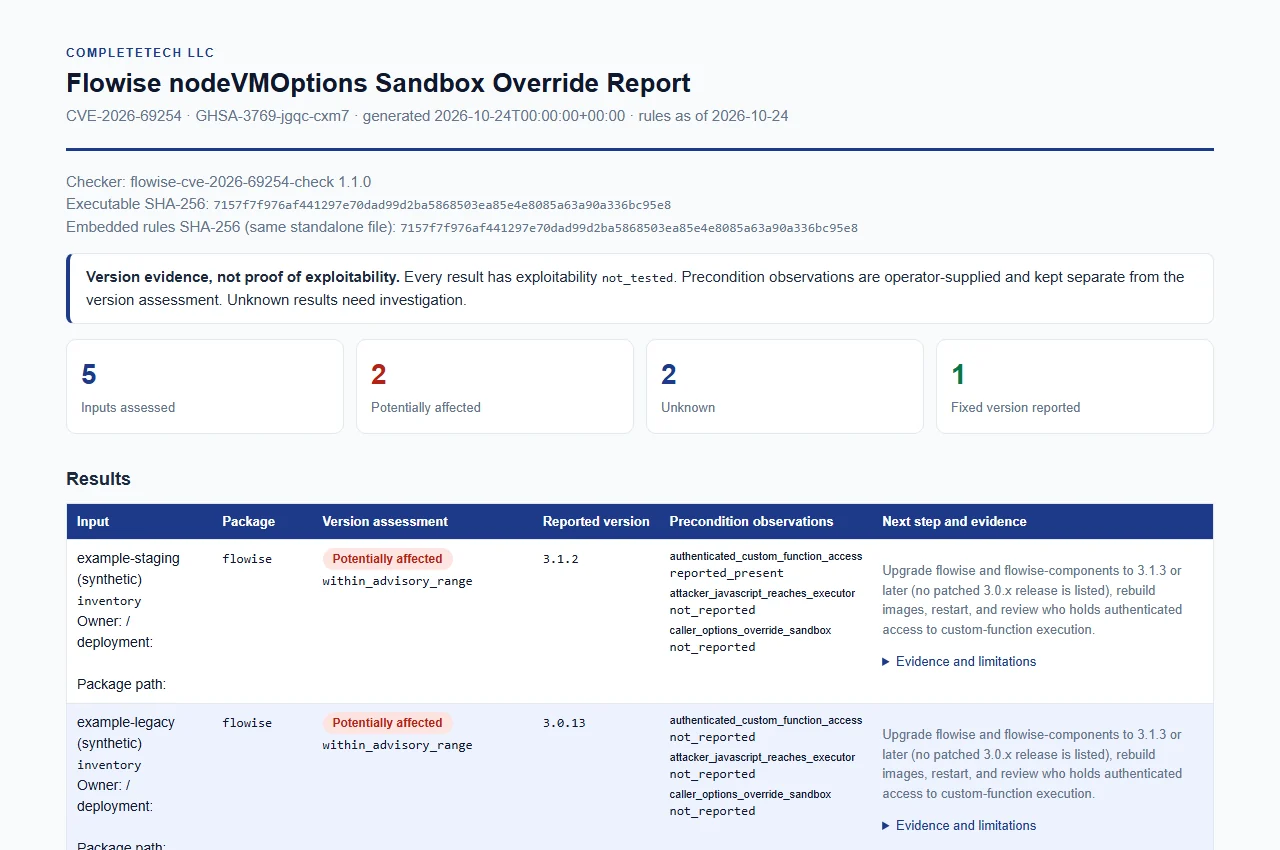
Ejemplo sintético creado a partir de inventory.example.json con etiquetas inventadas. Ver el HTML.
Las entradas se analizan únicamente como JSON y nunca se ejecutan. Están acotadas (16 MiB por archivo, 10.000 resultados por ejecución). Las reglas a nivel de campo, las versiones de lockfile aceptadas y las formas rechazadas se encuentran en docs/REFERENCE.md.
--version VERSION (repetible) con --package y, opcionalmente, --build-source y --observe KEY=yes|no|unknown.--inventory FILE (repetible): un package-lock.json / npm-shrinkwrap.json de npm (lockfile v1, v2, v3), un
package.json (solo declaración, siempre unknown), o el pequeño inventario del checker en
inventory.example.json.--deployment-export FILE (repetible): una exportación saneada del administrador de despliegues, propietarios y etiquetas
de imágenes; consulte la siguiente sección.python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Este modo lee una exportación de administrador explícita y permitida, no la salida sin procesar de Docker inspect ni los manifiestos de Kubernetes. Se rechazan el entorno, los comandos, las credenciales de registro y los campos no relacionados. No se ejecuta ni se descarga ningún contenedor ni aplicación.
Formato. El formato sintético (examples/deployment.json) tiene exactamente deployment_metadata_version: 1 y una lista deployments.
deployment_id acotado, único en todas las exportaciones proporcionadas en la misma ejecución.owner (128 caracteres) e image_digest (sha256: más 64 dígitos hexadecimales en minúscula) son etiquetas opcionales proporcionadas por el operador.packages contiene entradas independientes con package, version y/o version_candidates, una install_path relativa opcional y observations específicas del paquete usando las claves documentadas existentes. Las observaciones de precondición nunca se transfieren de un componente a otro.unknown para cada componente de Flowise faltante.Cómo leer los resultados.







