 coleleavitt/aamva-pdf417-vulnerability-research
Investigación sobre vulnerabilidades sistémicas de validación PDF417 en sistemas de identificación que cumplen con AAMVA (CVE-2025-31336, CVE-2025-31337, scr1841160)

Este repositorio contiene una investigación de seguridad exhaustiva que documenta vulnerabilidades críticas en sistemas de validación de código de barras PDF417 estándar AAMVA que afectan a identificaciones gubernamentales, soluciones empresariales y aplicaciones de consumo. La investigación incluye una Prueba de Concepto (PoC) completamente funcional que demuestra fallos sistémicos en cómo los sistemas de verificación de identidad procesan los códigos de barras de licencias de conducir.
IMPORTANTE: Este código se proporciona únicamente con fines de investigación de seguridad. Consulte el archivo LICENSE.md para conocer el uso permitido.
Esta investigación se realizó siguiendo:
Esta investigación demuestra vulnerabilidades asignadas:
Puntuación Base: 10.0 (Crítico)
Vector: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N
Desglose:
Ejemplo de Exploit:```rust // Temporal validation bypass demonstration let license = CaliforniaLicense::builder() .birth_date("06201500") // Year 1500 - Medieval era .validate(); // Returns OK in affected systems
## Historial de Coordinación y Resumen de Respuestas de los Proveedores
### Cronología de Divulgación
- **22 de marzo de 2025**: Solicitud inicial de CVE enviada a MITRE
- **25 de marzo de 2025**: Envío de prueba de concepto y reconocimiento de IDScan.net
- **28 de marzo de 2025**: Reconocimiento de vulnerabilidad recibido de TokenWorks
- **3 de abril de 2025**: Caso CISA VINCE VU#396042 abierto oficialmente
- **9-16 de abril de 2025**: Discusiones técnicas exhaustivas con proveedores afectados
- **18 de junio de 2025**: Decisión de cierre del caso de CISA (desestimado como "riesgo comprendido")
- **1 de julio de 2025**: Divulgación pública tras un período de coordinación extendido
### Respuestas de Proveedores y Desacuerdos Técnicos
#### IDScan.net (Joshua Sheetz, CISO/VP de Ingeniería)
**Respuesta Inicial**: *"Después de investigar esto, parece que solo estás falsificando los datos del código de barras. Esto es un estándar común."*
**Posición Técnica**:
- Afirmaron que su analizador "solo lee datos" y no es responsable de la validación
- Argumentaron que valores imposibles (individuos de 524 años) son aceptables en un "analizador"
- Descartaron vulnerabilidades específicas de implementación como limitaciones del estándar AAMVA
- Contradijeron sus propias afirmaciones de marketing sobre "cientos de comprobaciones de seguridad algorítmicas"
**Brecha entre Marketing y Realidad**:
- El sitio web de VeriScan promete "Detección de ID Falsas / Autenticación de ID"
- Afirma "atrapar ID falsas" y realizar "comprobaciones de seguridad"
- El análisis técnico reveló una validación mínima más allá del cumplimiento de formato
#### Respuesta de TokenWorks
- Reconoció el problema como un "problema de implementación del DMV"
- Restó importancia a la responsabilidad del proveedor por la validación criptográfica
- No se proporcionó un cronograma de remediación
#### Decisión de CISA (18 de junio de 2025)
**Determinación Final**: *"CISA ha decidido que esto no es una vulnerabilidad, ya que es un riesgo comprendido en el Estándar AAMVA DL."*
**Análisis Técnico de la Posición de CISA**:
Esta decisión parece confundir las limitaciones del estándar con las vulnerabilidades específicas de implementación. La investigación documentó problemas técnicos distintos:
1. **Clasificación de Vulnerabilidad en Múltiples Capas**:
- **Capa 1**: Deficiencias criptográficas del estándar AAMVA (reconocidas)
- **Capa 2**: Fallos de validación específicos de implementación (desestimados por CISA)
- **Capa 3**: Afirmaciones de marketing frente a capacidades de seguridad reales (no abordadas)
2. **Problemas Específicos de Implementación Documentados**:
- **CWE-20 (Validación de Entrada Incorrecta)**: Aceptar valores fisiológicamente imposibles
- **CWE-345 (Verificación Insuficiente de la Autenticidad de los Datos)**: Sin comprobaciones criptográficas
- **CWE-770 (Asignación de Recursos Sin Límites)**: Sin limitación de velocidad
- **CWE-841 (Aplicación Incorrecta del Flujo de Trabajo Conductual)**: Sin detección de patrones
## Evidencia de Validación de Prueba de Concepto
### Bypass de la Aplicación Gubernamental ShowMeID de Misuri
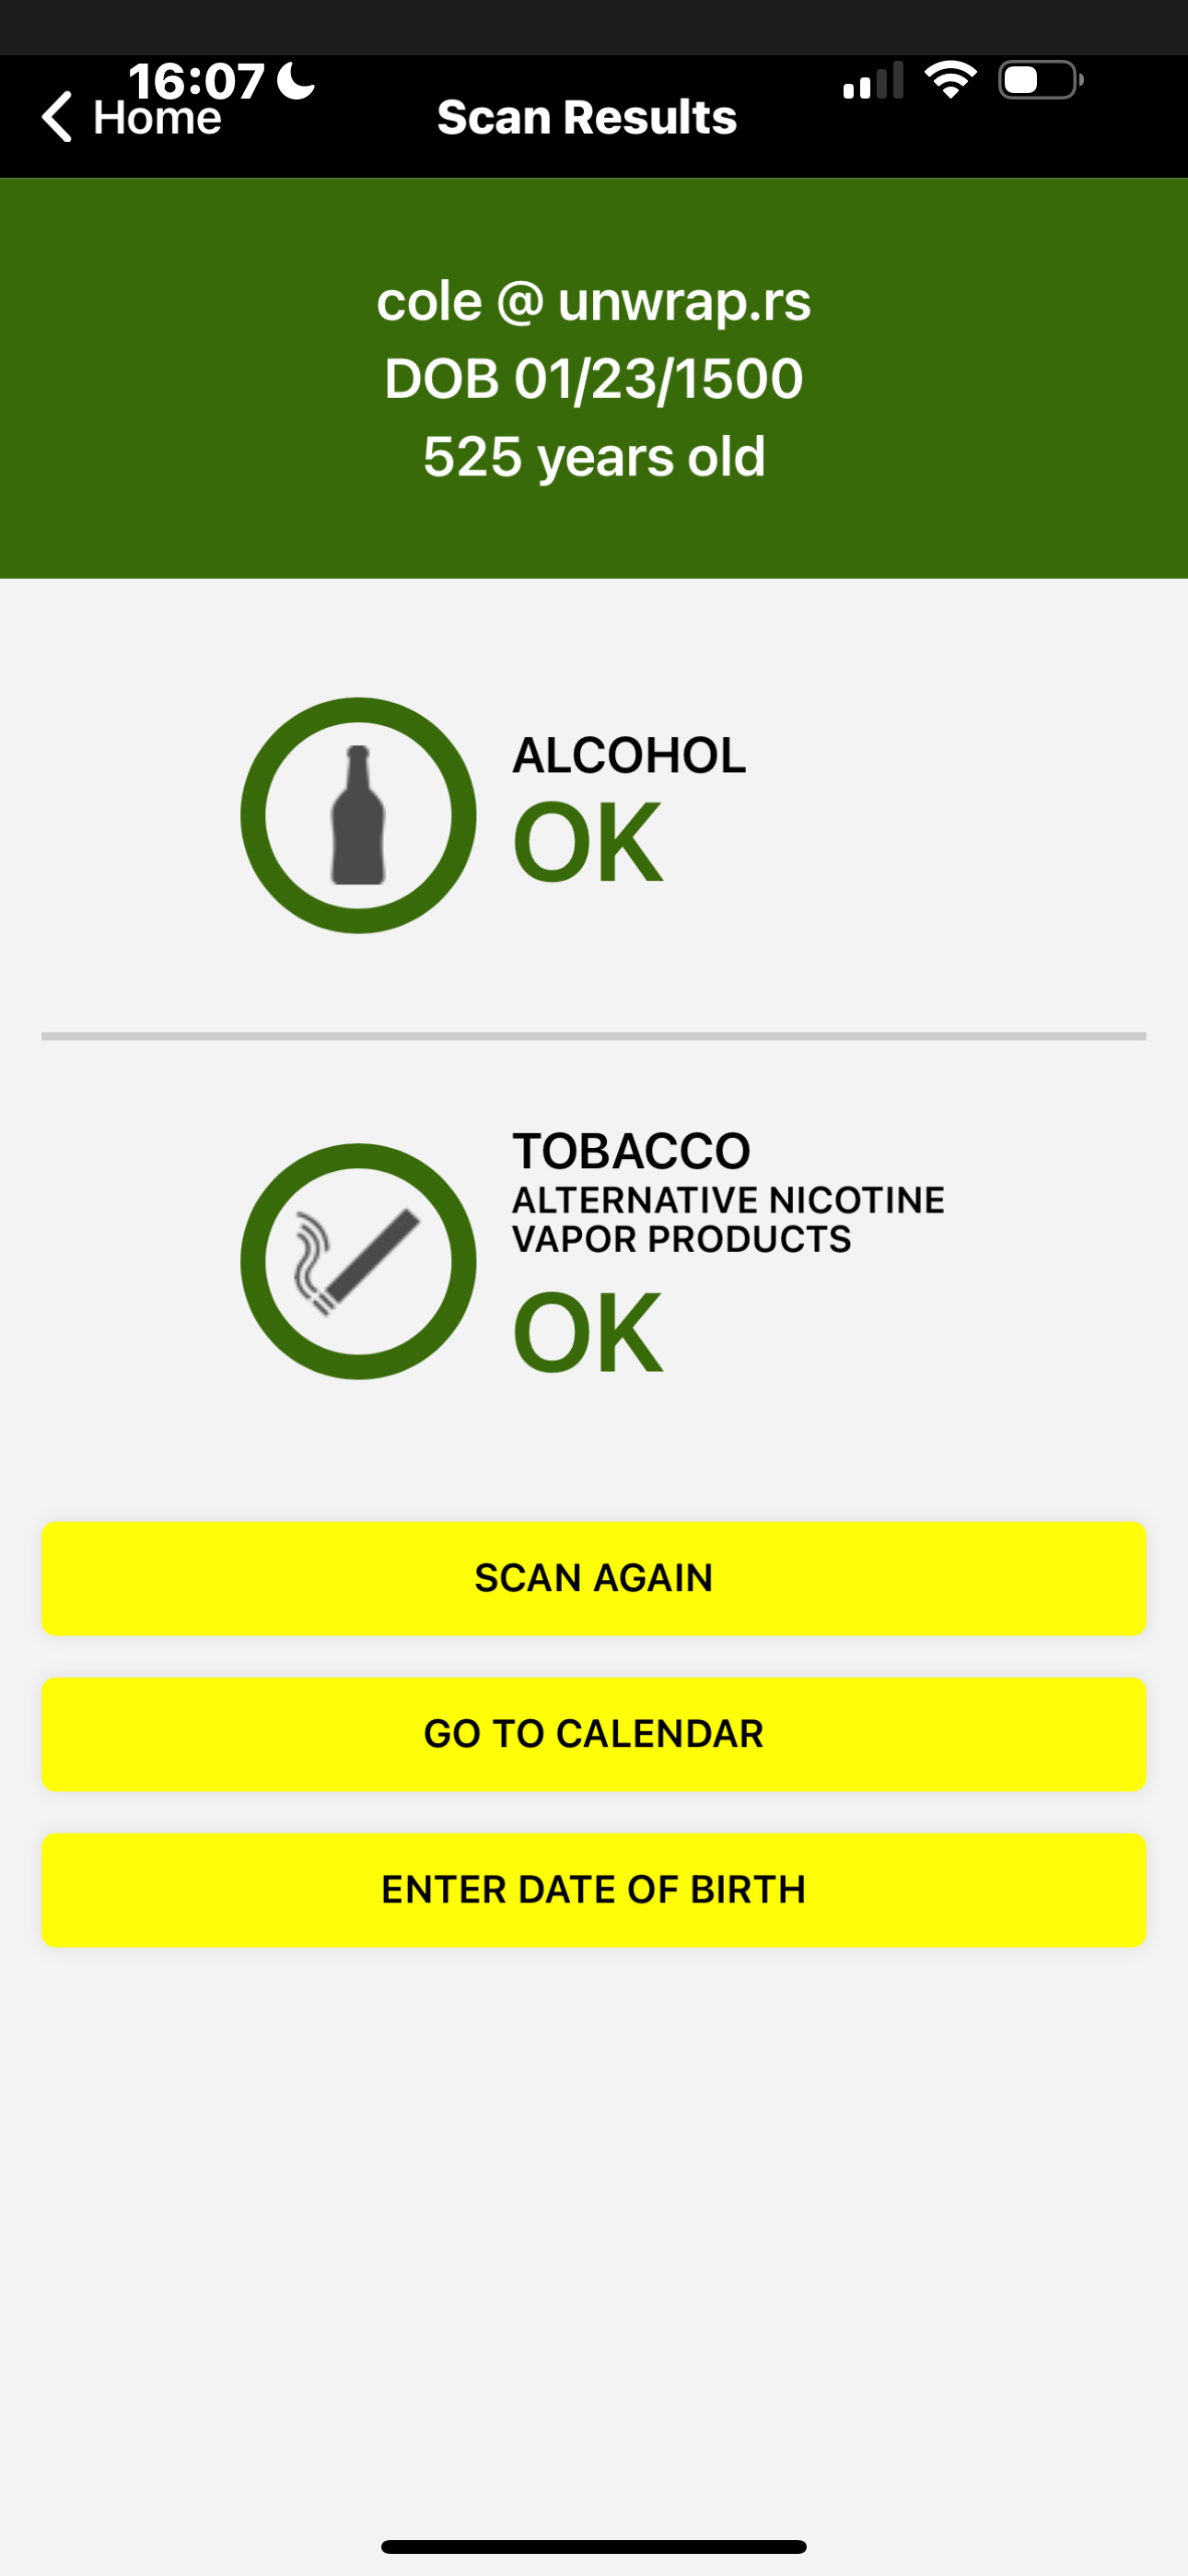 Evidencia de bypass de ShowMeID de Misuri```shell
gpg --verify signatures/show_me_id/img.png.asc scan_proof/show_me_id/img.png
Impacto: Bypass completo de la aplicación oficial de verificación de identidad del gobierno de Misuri, demostrando vulnerabilidades sistémicas en los sistemas de verificación de identidad a nivel estatal.






