
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/cobalt-strike/beacon_health_check
Frameworks de Pruebas de PenetraciónComando y ControlRed Teaming
GitHubcobalt-strike/beacon_health_check

beacon_health_check

Este Aggressor script utiliza el campo de nota de un beacon para indicar el estado de salud del beacon.

Ver Repositorio
1432327hace 5 añosRevisado por Kitploit
Compartir

Script de Agresor para Health Check de Beacon

Joe Vest (Twitter: @joevest)

Descripción

Este script de agresor utiliza el campo de nota de un beacon para indicar el estado de salud del beacon. Esto se logra mediante:

  • Rastreando el tiempo de sueño/jitter actual de cada beacon
  • Calculando la salud basada en un "tiempo máximo esperado de check-in"
  • Actualizando el campo de nota con un ícono apropiado cada minuto usando el evento heartbeat_1m
  • Etiquetando nuevos beacons como "NEW" con la hora de llegada
  • Añadiendo el ID del beacon y el PID al mensaje inicial del registro de eventos del beacon

Demo

Demo en YouTube

Health Checks e Iconos

☑ - el símbolo indica que el beacon está activo y funcionando

Calculado cuando el último check-in es menor que el tiempo máximo esperado de check-in (sleep + (sleep * .01 * jitter))

es decir, un beacon con sleep 300 20 tendría un tiempo máximo esperado de check-in de 360 calculado como 300 + (300 * .01 * 20).

💀 - el símbolo indica que el beacon ha muerto

Calculado cuando el tiempo del último check-in es mayor que el tiempo máximo esperado de check-in * 2. Esto se conoce como "tiempo de muerte".

es decir, un beacon con sleep 300 20 tendría un tiempo de muerte de 720.

❎ - el símbolo indica que el beacon ha sido eliminado por un operador.

Si beacon['alive'] es falso, entonces un operador eliminó/salió de este beacon y el beacon reconoció el comando de salida.

⚠ - el símbolo indica que el beacon está muriendo

Calculado cuando el último check-in es mayor que el tiempo máximo esperado de check-in y menor que el tiempo de muerte.

⏸ - el símbolo indica que el beacon está pausado.

Este es un beacon enlazado que ha sido desconectado pero aún se considera vivo. Estos beacons dependen de un padre para la comunicación. En lugar de marcarlos como muertos, se marcan como pausados. No hay una buena manera de rastrear procesos de beacons desconectados.

Lo siguiente muestra cómo se ven estos íconos en el cliente de Cobalt Strike.
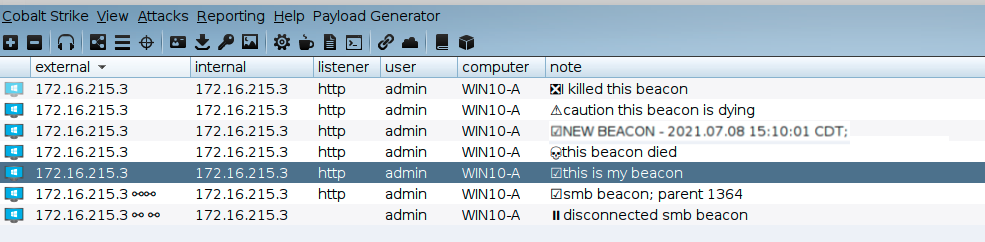
Iconos de Estado de Salud de Beacon

El ID del beacon y el PID se han añadido al mensaje inicial del registro de eventos del beacon.
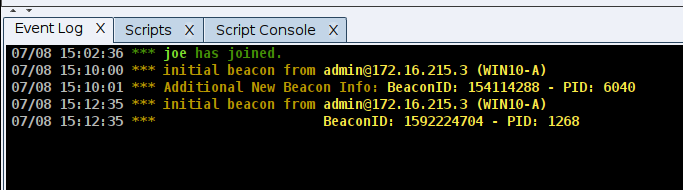
Información adicional en el registro de eventos para nuevos beacons

Uso

Cargue el archivo beaconhealth.cna a través del administrador de scripts.

Utilice la función get_BeaconHealthCheck_settings en la consola de scripts para ver el rastreador de sueño/jitter del beacon.


Lo que debe saber sobre el script

  • Utiliza el campo de Nota. Puede editarlo como desee. El primer carácter de la nota se actualizará durante un health check con el símbolo apropiado.
  • Los beacons enlazados no tienen un sueño. Los sueños son rastreados por el padre del beacon enlazado.
  • Los ajustes de sueño no se verifican antes de rastrearse. Establecer el sueño en un beacon muerto puede causar que el símbolo cambie antes de que el sueño real haya sido procesado por el beacon.
  • El health check está diseñado para monitorear beacons de larga duración.
    • La salud se mide cada minuto
    • Esto aún puede ser demasiado agresivo
    • Puede ajustar el tiempo cambiando el evento heartbeat que desencadena una verificación.
  • La base de datos de rastreo no es persistente. Si cierra el cliente de Cobalt Strike y se reconecta, la base de datos se actualizará y los beacons pueden marcarse como NEW
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




