

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
gtfocli — GTFO Interfaz de Línea de Comandos para comandos de búsqueda de binarios fáciles que pueden usarse para evitar restricciones de seguridad locales en sistemas mal configurados. | Kitploit
Herramientas/GitHubGitHub/cmd-tools/gtfocli
Escalada de PrivilegiosRecopilación de InformaciónCTFPruebas de Penetración
GitHubcmd-tools/gtfocli

gtfocli

GTFO Interfaz de Línea de Comandos para comandos de búsqueda de binarios fáciles que pueden usarse para evitar restricciones de seguridad locales en sistemas mal configurados.

Ver Repositorio
18137hace 1 mesAún no revisado
Compartir

GTFOcli

GTFOcli es una interfaz de línea de comandos para la búsqueda sencilla de binarios que pueden ser utilizados para eludir las restricciones de seguridad locales en sistemas mal configurados.
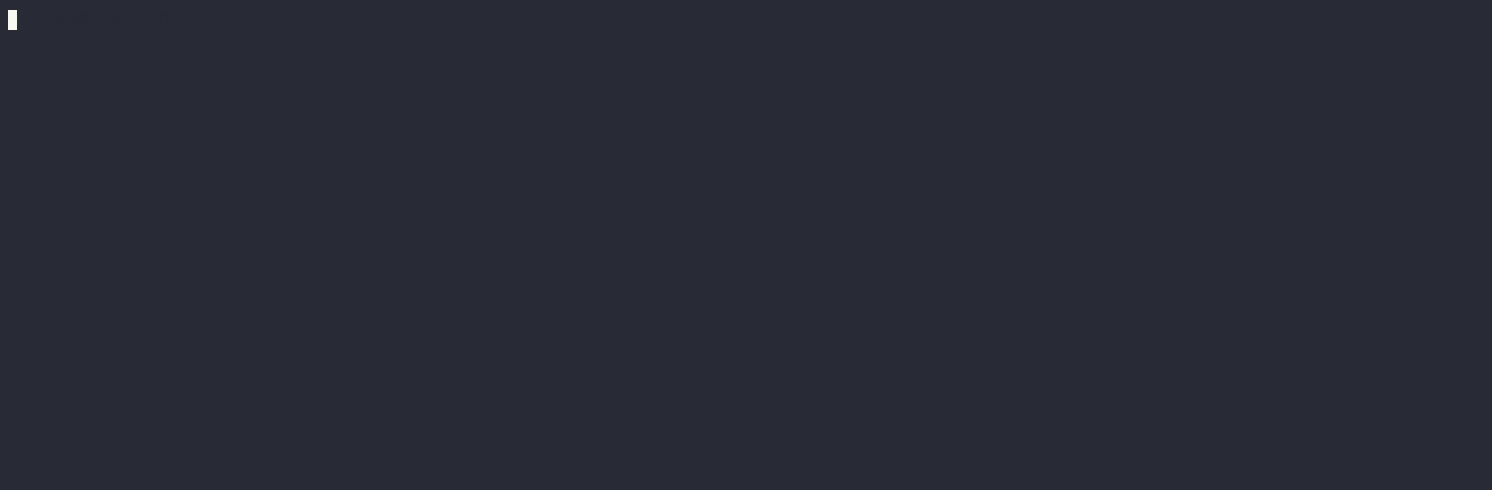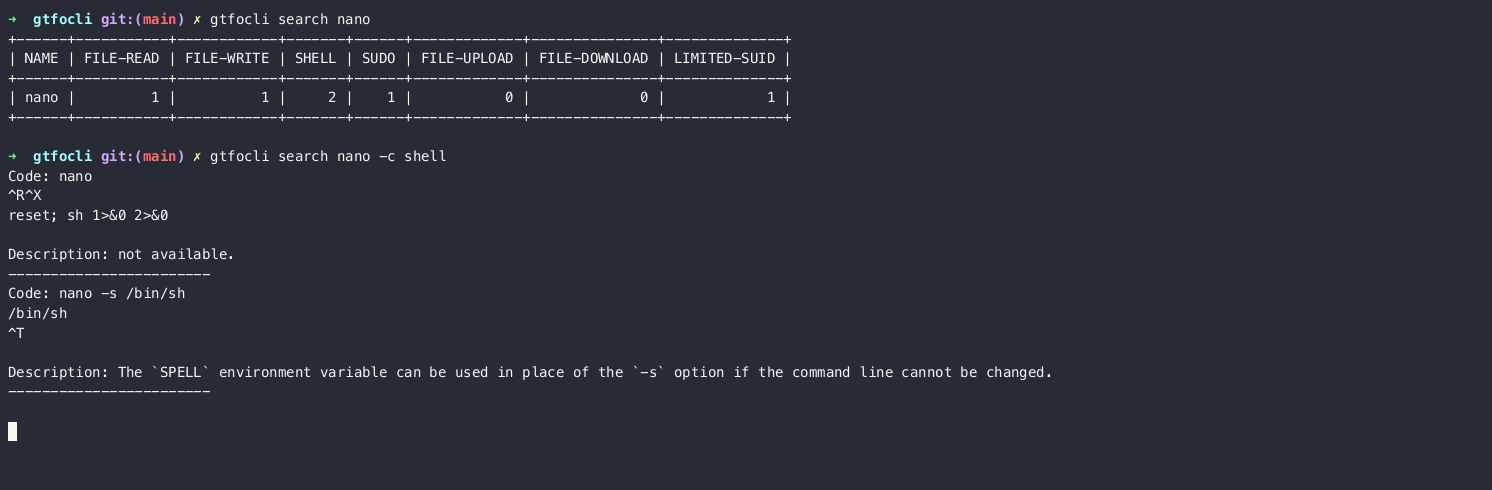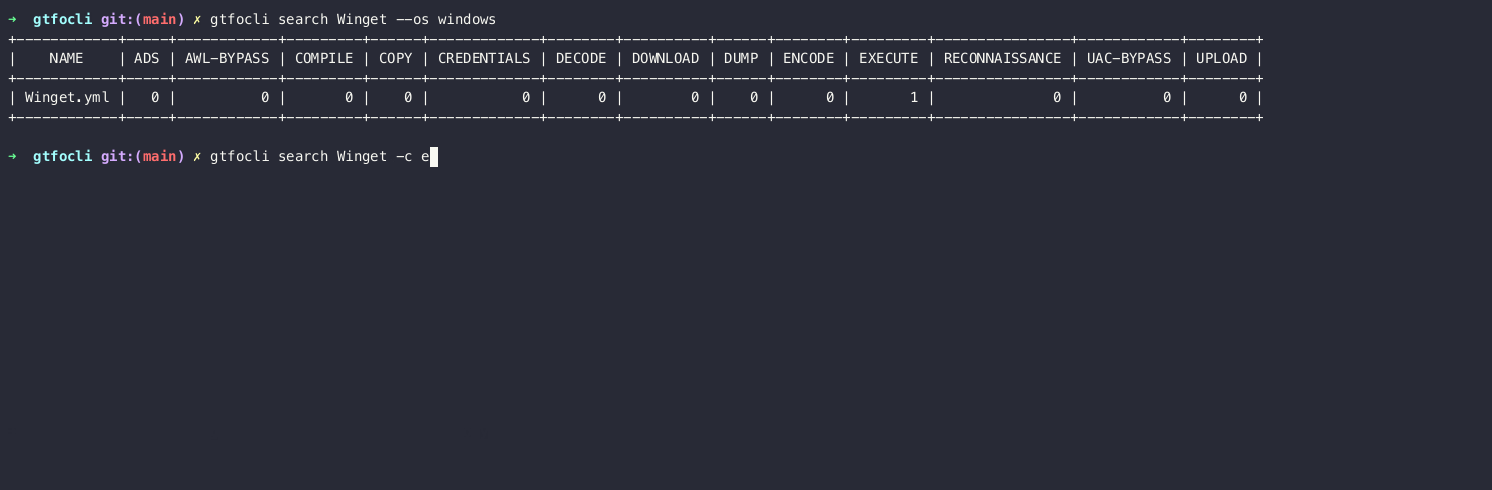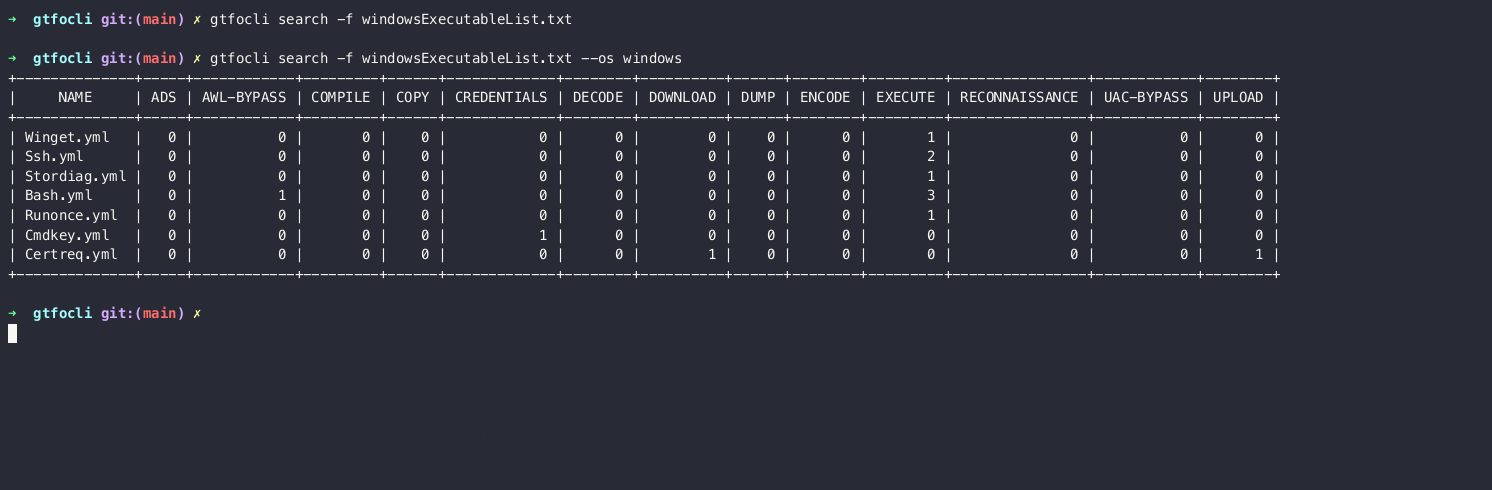
Tabla de contenidos

  • Tabla de contenidos
  • Instalación
  • Uso
    • Búsqueda de binarios Unix
    • Búsqueda de binarios Windows
    • Búsqueda usando solución dockerizada
    • CTF
  • Créditos
  • Contribuciones

Instalación

Usando go:

go install github.com/cmd-tools/gtfocli@latest

Usando homebrew:

brew tap cmd-tools/homebrew-tap
brew install gtfocli

Usando docker:

docker pull cmdtoolsowner/gtfocli

Uso

Búsqueda de binarios Unix

Buscar el binario tar:

gtfocli search tar

Buscar el binario tar desde stdin:

echo "tar" | gtfocli search

Buscar binarios listados en un archivo:

cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

gtfocli search -f myBinaryList.txt

Búsqueda de binarios Windows

Buscar el binario Winget.exe:

gtfocli search Winget --os windows

Buscar el binario Winget desde stdin:

echo "Winget" | gtfocli search --os windows

Buscar binarios listados en un archivo:

cat windowsExecutableList.txt
Winget
c:\\Users\\Desktop\\Ssh
Stordiag
Bash
c:\\Users\\Runonce.exe
Cmdkey
c:\dir\subDir\Users\Certreq.exe

gtfocli search -f windowsExecutableList.txt --os windows

Buscar el binario Winget e imprimir la salida en formato yaml (consulte -h para ver los formatos disponibles):

gtfocli search Winget -o yaml --os windows

Búsqueda usando solución dockerizada

Ejemplos:

Buscar el binario Winget e imprimir la salida en formato yaml:

docker run -i cmdtoolsowner/gtfocli search Winget -o yaml --os windows

Buscar el binario tar e imprimir la salida en formato json:

echo 'tar' | docker run -i cmdtoolsowner/gtfocli search -o json

Buscar binarios listados en un archivo montado como volumen en el contenedor:

cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

docker run -i -v $(pwd):/tmp cmdtoolsowner/gtfocli search -f /tmp/myBinaryList.txt

CTF

Un ejemplo de caso de uso común para gtfocli es junto con find:

find / -type f \( -perm 04000 -o -perm -u=s \) -exec gtfocli search {} \; 2>/dev/null

o

find / -type f \( -perm 04000 -o -perm -u=s \) 2>/dev/null | gtfocli search

Créditos

Gracias a GTFOBins y LOLBAS, sin estos proyectos gtfocli nunca habría visto la luz.

Contribuciones

¿Quieres contribuir a este proyecto? ¡Vaya, gracias! Entonces, simplemente haz un fork y envía un pull request.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




