
 charlie-goldenowl/cve-2026-122006-check
Script Bash de solo lectura que escanea proyectos Rails en busca de CVE-2026-122006, señalando versiones vulnerables de activestorage, procesamiento de variantes de mini_magick y políticas permisivas de codificadores de ImageMagick.

Script de detección para CVE-2026-122006 — Rails Active Storage entrega las subidas a ImageMagick con codificadores sin restricciones, por lo que una subida SVG/MSL manipulada puede leer/escribir archivos arbitrarios en el servidor (CVSS 9.8). Corregido en activestorage 8.0.5.2 y 8.1.4.1. El script solo informa — no cambia nada.
Fuente: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
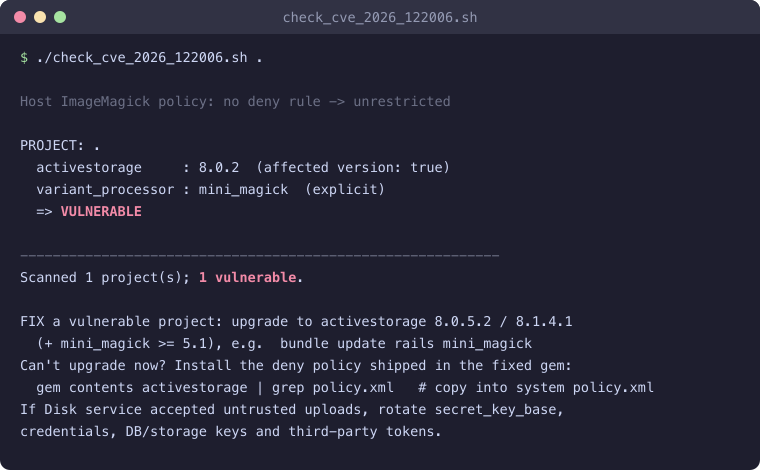
Ejecútalo directamente desde GitHub en el directorio actual:
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash
Escanea una carpeta específica (pasa la raíz después de --):
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects
chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT defaults to the current directory
ROOT y comprueba cada aplicación Rails que encuentra (cualquier directorio con
config/application.rb + un Gemfile.lock que fije activestorage), mostrando un
veredicto por proyecto y un resumen. Apúntalo a una carpeta padre para escanear muchos
proyectos a la vez: ./check_cve_2026_122006.sh ~/projects.0 = ninguno vulnerable, 2 = al menos uno vulnerable (compatible con CI).NO_COLOR=1 ./check_cve_2026_122006.sh desactiva la salida con color.bash + ruby; magick/convert opcional
(usado solo para comprobar la política de ImageMagick del host).activestorage anterior a 8.0.5.2 (línea 8.1: anterior a 8.1.4.1).variant_processor es :mini_magick (el valor predeterminado :vips de Rails 8 no
está afectado). Se lee de tu configuración, recurriendo al valor predeterminado de load_defaults.bundle update rails mini_magick # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1
¿Aún no puedes actualizar? Instala la política de denegación incluida dentro de la gema corregida en cada host/imagen/contenedor:
gem contents activestorage | grep policy.xml # copy into your system policy.xml
Si el servicio Disk aceptó subidas no confiables, asume que los secretos pueden haber sido
leídos: rota secret_key_base, credenciales, claves de BD/almacenamiento y tokens de terceros.
El script lee las versiones de Gemfile.lock y los archivos de configuración (sin arrancar la aplicación), por lo que
es rápido y seguro de ejecutar en muchos repositorios. No detecta aplicaciones que parchean
los internals de MiniMagick o usan GraphicsMagick; revísalas manualmente.






