 certbn/cve-2026-97229-gitlab-ci-cd
Análisis técnico y aviso de CVE-2026-97229, un desbordamiento de entero en la regex de GitLab CI/CD que permite RCE no autenticado, con causa raíz, diff del parche, reglas de detección e IoCs.



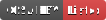
Regexp.new.| Elemento | Contenido |
|---|---|
| CVE ID | CVE-2026-97229 |
| Fecha de publicación | 2026-10-12 (publicación del aviso de GitLab) / publicación del registro CVE 2026-10-13 |
| Producto afectado | GitLab Community Edition (CE) y Enterprise Edition (EE), autoalojado |
| Versiones afectadas | 19.2 (< 19.2.8), 19.3 (< 19.3.5), 19.4 (< 19.4.2) |
| Versiones parcheadas | 19.2.8, 19.3.5, 19.4.2 o superiores (véase la "Advertencia" más abajo) |
| CVSS v3.1 | 10.0 (Critical) — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| CVSS v4.0 | El aviso oficial del proveedor (GitLab) y el registro CVE no proporcionan un vector v4.0 (no hay valor confirmado) |
| CWE | CWE-190 (Integer Overflow or Wraparound) |
| Reportero | joaxcar (Johan Carlsson), bug bounty de GitLab en HackerOne |
| Explotación real | Incluido en CISA KEV (2026-10-29, plazo de acción para agencias federales 2026-11-01). Existe PoC pública (Rapid7, 2026-10-13). Se observaron intentos de explotación dirigidos a instancias de Alpine Linux (2026-10-20~21) |
⚠️ Advertencia importante sobre las versiones parcheadas (hecho confirmado)
- 19.3.4 no es un parche válido. El aviso inicial indicaba la corrección de la rama 19.3 como 19.3.4, pero 19.3.4 contenía un error que afectaba a la página de merge requests al activar la integración de Ona, por lo que fue sustituida por 19.3.5. Algunas fuentes secundarias siguen indicando erróneamente 19.3.4 como versión parcheada. Según la versión más reciente del aviso del proveedor, la corrección de la rama 19.3 es 19.3.5.
- Las compilaciones propias (source) o las imágenes de contenedor que utilizan su propio Ruby siguen siendo vulnerables aunque solo se actualice GitLab. Esto se debe a que esta corrección parchea el Ruby incluido (bundled) en los paquetes Omnibus oficiales de GitLab y en las imágenes CNG. Esos entornos deben actualizar Ruby a 3.3.13 / 3.4.12 / 4.0.9 o superior (publicados el 2026-10-22~23). Esto fue un problema real en el caso de Alpine Linux.
GitLab hace coincidir las expresiones regulares proporcionadas por el usuario con la ruta del repositorio (repository path) en rules:exists:regexp, rules:changes:regexp, etc. de la configuración de CI/CD. Esta expresión regular se compila finalmente mediante Regexp.new de Ruby, y el motor interno Onigmo (motor de expresiones regulares incluido en Ruby, escrito en C) la convierte en bytecode (pcode).
El defecto fundamental está en el cálculo del tamaño de expansión de los cuantificadores (quantifier) del compilador de Onigmo. Dado que se utiliza un entero de 32 bits con signo para acumular el tamaño del programa compilado y los desplazamientos de salto se almacenan en un RelAddrType de 32 bits con signo, cuando el resultado de la compilación supera INT_MAX, tanto el cálculo de longitud como los desplazamientos de salto se desbordan (wraparound).
La comprobación de tamaño en compile_quantifier_node() de regcomp.c de Ruby 3.3.12 es clave (según el análisis de Rapid7 y los commits de Ruby):
/* regcomp.c: compile_quantifier_node() — 취약 로직 */
else if (!infinite && qn->greedy &&
         (qn->upper == 1 || (tlen + SIZE_OP_PUSH) * qn->upper
                                <= QUANTIFIER_EXPAND_LIMIT_SIZE)) { // 부호 있는 곱셈 → 오버플로
    ...
    r = compile_tree_n_times(qn->target, qn->lower, reg); // 모든 복사본을 인라인 확장
}
El producto del tamaño del cuerpo repetido (tlen) y el número de repeticiones (qn->upper) supera INT_MAX, el resultado se envuelve en negativo y pasa la comprobación de que "es suficientemente pequeño como para expandirlo en línea". Como resultado, Onigmo genera un pcode enorme y, posteriormente, el desplazamiento de salto calculado con la longitud envuelta desvía el flujo de ejecución a una posición incorrecta.
GitLab implementa varias defensas en las expresiones regulares, pero se evaden de la siguiente manera (según la ruta de extremo a extremo publicada por Rapid7):
REPEAT_BOUND, límite 1.000): solo reconoce dígitos consecutivos. El PoC engaña al escáner insertando en medio un comentario de expresión regular en línea (?#), como en {5(?#)7805}. Onigmo ignora (?#) y lee el límite como 57.805, pero el escáner no detecta que supera 1.000.rb_reg_prepare_re(). En ese momento, clases de caracteres POSIX como [[:word:]] se expanden a tablas de rangos Unicode de gran tamaño, pero GitLab no comprueba el tamaño del resultado de esta recompilación. Además, esta recompilación ocurre fuera del tiempo de espera de coincidencia (Regexp.timeout), por lo que tampoco se bloquea con el tiempo de espera.Es decir, una expresión regular pequeña (del orden de 986 bytes) pasa las comprobaciones y luego, en la recompilación UTF-8 en el momento de la coincidencia, se convierte en un programa de gran tamaño que provoca el desbordamiento.
Nota (estimación): la ruta analizada y publicada por Rapid7 presupone "primero hacer push (requiere permiso de escritura) de un
.gitlab-ci.ymlmanipulado y una ruta especial en un proyecto público". Esto entra en conflicto con la evaluaciónPR:N(sin necesidad de permisos) de GitLab, pero como el informe inicial de HackerOne es privado, no se ha confirmado públicamente cómo el ataque reportado evita la fase de escritura (Rapid7 también indica que lo desconoce). Por lo tanto, la ruta exacta del informe original que fundamenta la evaluación de "completamente no autenticado" es actualmente un área de estimación.
Basado en Ruby PR #19020 (commit cf35145fc4, backport 2d1859ffa6) + el commit posterior 366f5fdc00. GitLab aplicó este parche de Ruby como backport a su Ruby empaquetado (omnibus-gitlab MR !9845).
(a) Sustitución de la multiplicación con signo por una comprobación basada en división (imposibilitando el desbordamiento)
/* Before: (tlen + SIZE_OP_PUSH) * qn->upper <= QUANTIFIER_EXPAND_LIMIT_SIZE  → 곱셈이 오버플로 */

/* After: regcomp.c */
#define IS_EXPAND_LIMIT_OK(tlen, n) \
  ((n) <= 0 || (tlen) <= QUANTIFIER_EXPAND_LIMIT_SIZE / (n))








