
 cert-polska/mquery
Acelerador de consultas de malware YARA (interfaz web)

¿Alguna vez has tenido problemas para buscar muestras de malware? Mquery es una interfaz gráfica web amigable para analistas que permite examinar tu almacén digital.
Se puede usar para buscar en terabytes de malware en un abrir y cerrar de ojos:

Internamente utilizamos UrsaDB, para acelerar las consultas yara con n-gramas.
Próximamente se creará una instancia pública, mantente atento...
La forma más fácil de hacerlo es con docker compose:
git clone https://github.com/CERT-Polska/mquery.git
cd mquery
vim .env  # optional - change samples and index directory locations
docker compose up --scale daemon=3  # building the images will take a while
La interfaz web debería estar disponible en http://localhost.
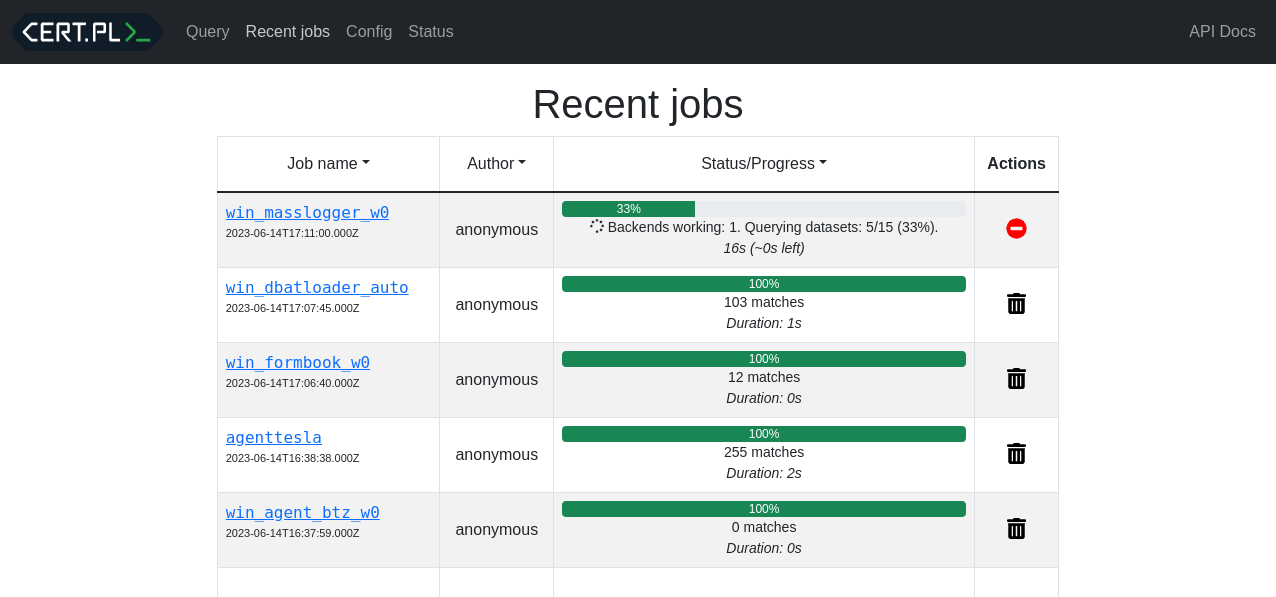
(Para más opciones de instalación consulta el manual de instalación ).
Coloca algunos archivos en el SAMPLES_DIR (por defecto ./samples en el repositorio, configurable con la variable en el archivo .env).
Ejecuta ursacli en docker:
docker compose exec ursadb ursacli
[2023-06-14 17:20:24.940] [info] Connecting to tcp://localhost:9281
[2023-06-14 17:20:24.942] [info] Connected to UrsaDB v1.5.1+98421d7 (connection id: 006B8B46B6)
ursadb>
Indexa las muestras con los n-gramas que elijas (¡esto puede llevar tiempo!)
ursadb> index "/mnt/samples" with [gram3, text4, wide8, hash4];
[2023-06-14 17:29:27.672] [info] Working... 1% (109 / 8218)
[2023-06-14 17:29:28.674] [info] Working... 1% (125 / 8218)
...
[2023-06-14 17:37:40.265] [info] Working... 99% (8217 / 8218)
[2023-06-14 17:37:41.266] [info] Working... 99% (8217 / 8218)
{
    "result": {
        "status": "ok"
    },
    "type": "ok"
}
Esto escaneará el directorio de muestras en busca de archivos nuevos y los indexará. Puedes monitorear el progreso en la ventana tasks a la izquierda:

¡Debes repetir este proceso cada vez que quieras agregar nuevos archivos!
Después de que termine la indexación, notarás nuevos conjuntos de datos:
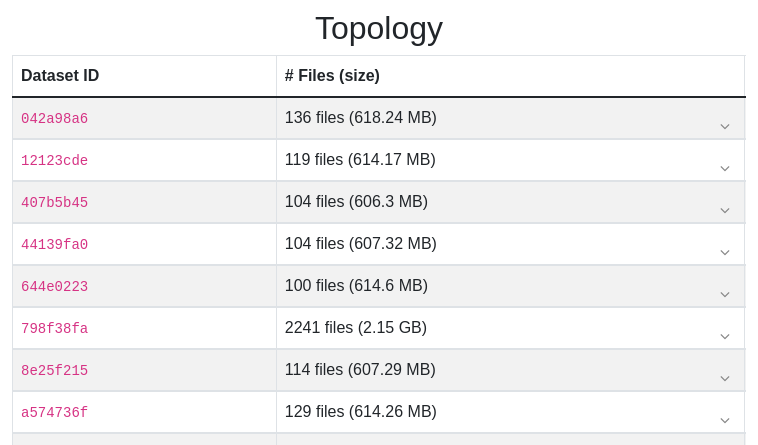
Esta es una forma buena y fácil de empezar, pero si tienes una colección grande, te recomendamos encarecidamente que leas la página de indexación en el manual.
Ahora tus archivos deberían ser buscables: inserta cualquier regla Yara en la ventana de búsqueda y haz clic en Query. Solo como demostración, he indexado el código fuente de esta aplicación y he probado esta regla Yara:
rule mquery_exceptions {
    strings: $a = "Exception"
    condition: all of them
}

Consulta la documentación para obtener más información. Probablemente sea una buena idea si planeas un despliegue más grande.
También puedes leer la versión alojada aquí: cert-polska.github.io/mquery/docs.
Consulta las instrucciones de instalación.
Si quieres contribuir, consulta nuestra documentación para contribuyentes.
Conoce cómo ha cambiado el proyecto leyendo nuestro registro de versiones.
Si tienes algún problema, error o solicitud de funcionalidad relacionada con mquery, te animamos a crear un issue en GitHub.
Puedes chatear sobre este proyecto en Discord:
Si tienes preguntas que no son apropiadas para Github o Discord, puedes enviar un correo electrónico directamente a CERT.PL ([email protected]).






