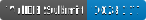
Análisis y PoC con restricción de loopback para CVE-2026-122158, una escalada de privilegios entre inquilinos en InvoiceShelf que permite a un propietario asignar roles arbitrarios en otro inquilino.

El propietario de una empresa puede colocar una cuenta controlada por el atacante en otro inquilino con un rol arbitrario, incluido
owner.
Portugués de Brasil · Aviso oficial · Corrección para 2.x · Corrección para 3.x
VulDB aceptó el envío #1028117, creó VDB-431158 y asignó CVE-2026-122158. El registro canónico de CVE se publicó el 5 de noviembre de 2026.
| Elemento | Valor |
|---|---|
| Producto | InvoiceShelf |
| Afectados | <= 2.4.3; 3.0.0-alpha.1 hasta 3.0.0-alpha.3 |
| Corregido | 2.4.4; 3.0.0-alpha.4 |
| Gravedad de GHSA | Crítica |
| Debilidad | CWE-284, CWE-863 (GHSA); CWE-284, CWE-266 (CVE) |
| CVSS v3.1 de VulDB | 4.7 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L/E:P/RL:O/RC:C |
| CVSS v3.1 del investigador | 9.1 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H |
| Aviso | GHSA-c9cx-7r7m-264v |
| CVE | CVE-2026-122158 |
| VulDB | VDB-431158 |
MemberRequest valida únicamente la forma del arreglo companies controlado por el cliente. No establece que el llamador sea propietario de la empresa referenciada ni que pueda asignar el rol solicitado:
'companies' => ['required'],
'companies.*.id' => ['required'],
'companies.*.role' => ['required'],
MemberService::create() y update() tratan entonces esa lista como autoritativa. Sincronizan las membresías usando los IDs proporcionados y cambian el ámbito de autorización de Bouncer a cada empresa proporcionada antes de asignar el rol proporcionado:
$member->companies()->sync($memberships->pluck('id'));

foreach ($memberships as $membership) {
    BouncerFacade::scope()->to($membership['id']);
    BouncerFacade::sync($member)->roles([$membership['role']]);
}
El controlador verifica que el llamador sea propietario de la empresa activa. No vincula esa decisión de autorización a companies[].id en el cuerpo de la solicitud. Esto crea un límite de autorización confuso:
owner of Company A
        │ authorized to create a member in A
        ▼
POST /api/v1/members
companies[0].id = Company B
companies[0].role = owner
        │ values trusted by the service
        ▼
attacker-controlled account becomes an owner of Company B
El repositorio proporciona deliberadamente un reproductor exclusivo para laboratorio. Rechaza objetivos que no sean de loopback y no hace nada a menos que se proporcione --execute. No lo ejecutamos mientras preparábamos esta divulgación.
Requisitos previos:
2.4.3 o 3.0.0-alpha.3.Previsualice la solicitud sin enviarla:
python3 poc/poc.py \
  --base-url http://127.0.0.1:8080 \
  --token LAB_TOKEN \
  --active-company-id 1 \
  --victim-company-id 2 \
  --email [email protected]
Tras revisar la solicitud generada, un evaluador autorizado puede añadir --execute. En una versión vulnerable, el resultado vulnerable esperado es HTTP 200/201 y un nuevo miembro asociado a la Compañía B como owner. Una versión corregida debe rechazar la membresía entre compañías, normalmente con HTTP 403 o 422, y no debe crear la relación no autorizada.
Véase poc/poc.py y poc/request.http.
Un propietario de un inquilino legítimo puede obtener control administrativo sobre otro inquilino en la misma instalación. La cuenta resultante puede acceder o alterar facturas, clientes, pagos y otros registros financieros, invitar a usuarios adicionales y ejercer cualquier capacidad otorgada al rol seleccionado. La confidencialidad, integridad y disponibilidad se ven afectadas más allá del límite previsto entre inquilinos.
VulDB puntúa el problema como Medio (4.7) con alcance sin cambios e impacto Bajo en confidencialidad, integridad y disponibilidad. El GHSA público lo califica como Crítico, mientras que el vector del investigador modela el límite administrativo entre inquilinos como alcance cambiado con impacto Alto. Se trata de modelos de riesgo diferentes para la misma causa raíz; los consumidores deben aplicar el vector que se ajuste a su despliegue y a su política de gestión de vulnerabilidades.
Actualice a 2.4.4, 3.0.0-alpha.4 o una versión posterior. La corrección restringe los IDs de compañía enviados a las compañías propiedad del solicitante, valida los roles dentro del ámbito de su compañía, preserva las membresías fuera de la autoridad del solicitante y evita cambios sensibles en la cuenta cuando un miembro también pertenece a una compañía que el solicitante no posee.
0076ab9c5b1840d53690e721a1a4e7a91a068795| Fecha | Evento |
|---|---|
| 2026-09-16 | Commit 0076ab9c5b1840d53690e721a1a4e7a91a068795 de InvoiceShelf auditado |
| 2026-09-23 | El proveedor publicó GHSA-c9cx-7r7m-264v y acreditó a capivara-research como informante |
| 2026-11-04 | VulDB aceptó el envío #1028117, creó VDB-431158 y reservó CVE-2026-122158 |
| 2026-11-05 | Se publicó el registro canónico de CVE |
Créditos de investigación y divulgación:
El GHSA público enumera actualmente a capivara-research como Informante y a gdarko como Coordinador.
Utilice este material únicamente en sistemas que posea o para los que tenga permiso explícito de probar. El reproductor está limitado a objetivos de laboratorio en loopback. No pruebe instalaciones de InvoiceShelf públicas o de terceros.