 caniphish/phishious
Un kit de evaluación de código abierto para Secure Email Gateway (SEG) diseñado para red-teamers.


Phishious es un kit de herramientas de evaluación de puertas de enlace de correo electrónico seguro (SEG) de código abierto diseñado para red-teamers y desarrollado por el equipo de CanIPhish. Phishious permite ver cómo se comportan diversas tecnologías de puerta de enlace de correo electrónico seguro cuando se les presenta material de phishing.
No bromeamos cuando decimos que Phishious es el primero en el mundo en evaluación de puertas de enlace de correo electrónico seguro. Actualmente no existe otra herramienta disponible (gratuita o de pago) que te permita escanear tu phishing contra un conjunto de puertas de enlace de correo electrónico seguro. La utilidad más cercana es VirusTotal, sin embargo, esta se enfoca específicamente en la detección de malware y no en la detección de spam/phishing.
Mediante el uso de Phishious, podrás probar libremente tu material de phishing contra las puertas de enlace de correo electrónico seguro más populares del mundo. Esta es una capacidad invaluable, ya que te proporciona una indicación de qué tan exitosa puede ser tu campaña de phishing.
Phishious explota una mala configuración común donde muchas organizaciones transmiten información excesivamente sensible en las respuestas de rebote de correo electrónico y en los informes de no entrega. La información sensible suele presentarse en forma de encabezados de mensajes entrantes originales sin alterar.
Al introducir esta información en Phishious, puede extraer la información relevante y detectar cuándo es probable que un correo electrónico termine en la carpeta de spam de un objetivo o sea completamente bloqueado por el SEG. Cuando escalamos esto a muchos objetivos, podemos agregar esta información para proporcionar una visión holística de cómo se comportan varios SEG cuando se les entrega cierto material de phishing.
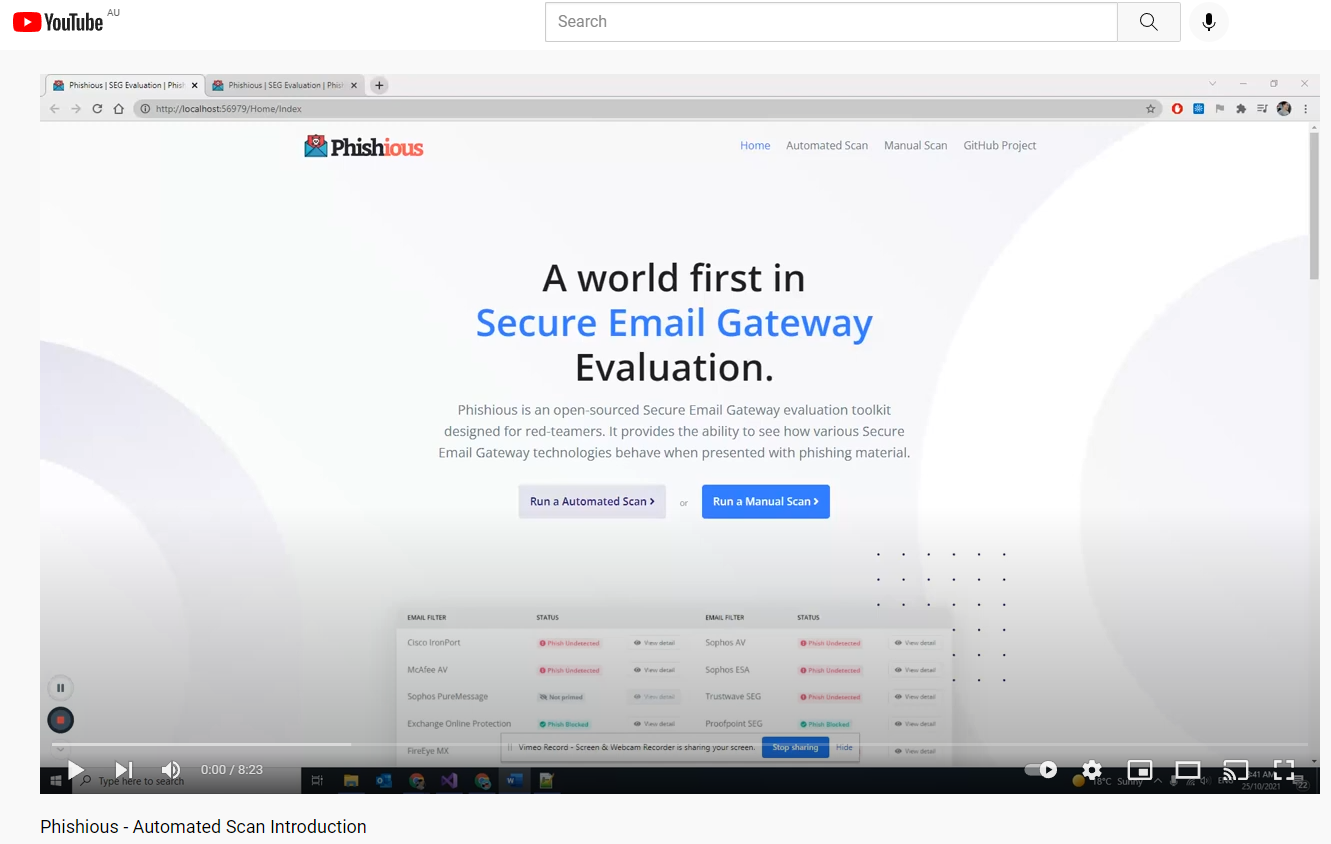
Para comprender mejor los ataques de rebote de correo electrónico y los problemas resultantes, lea la siguiente Publicación de Blog, vea esta presentación de BSides Canberra o vea el video introductorio a continuación en YouTube.
Un endpoint con Windows 10, Windows Server 2012+ o cualquier sistema Linux capaz de ejecutar .NET Core 5.0 (consulte https://dotnet.microsoft.com/download/dotnet/5.0)
Phishious es una aplicación web MVC de .NET Core 5.0. Por lo tanto, se puede ejecutar en Windows usando IIS o en Linux usando Apache como servidor web. Sin embargo, la forma más sencilla de usar Phishious es clonar el proyecto y luego depurarlo usando tu IDE favorito (por ejemplo, Visual Studio, Visual Studio Code, Rider, etc.).
El escaneo automatizado agrega una capa de orquestación mediante la cual Phishious envía correos electrónicos automáticamente, ingiere respuestas de rebote y analiza los encabezados de correo con solo unos pocos clics. La principal tarea para ti como usuario es identificar receptores de correo vulnerables.
Dado que Phishious está diseñado para abusar de la infraestructura pública, debes identificar una variedad de objetivos que utilicen diferentes tecnologías de seguridad de correo (por ejemplo, el Objetivo 1 usa Sophos PureMessage, el Objetivo 2 usa Cisco IronPort, etc.). La identificación de receptores de correo vulnerables se puede realizar mediante análisis manual (por ejemplo, Análisis de Cadena de Suministro de CanIPhish) o mediante medios programáticos (por ejemplo, API de Cadena de Suministro de CanIPhish).
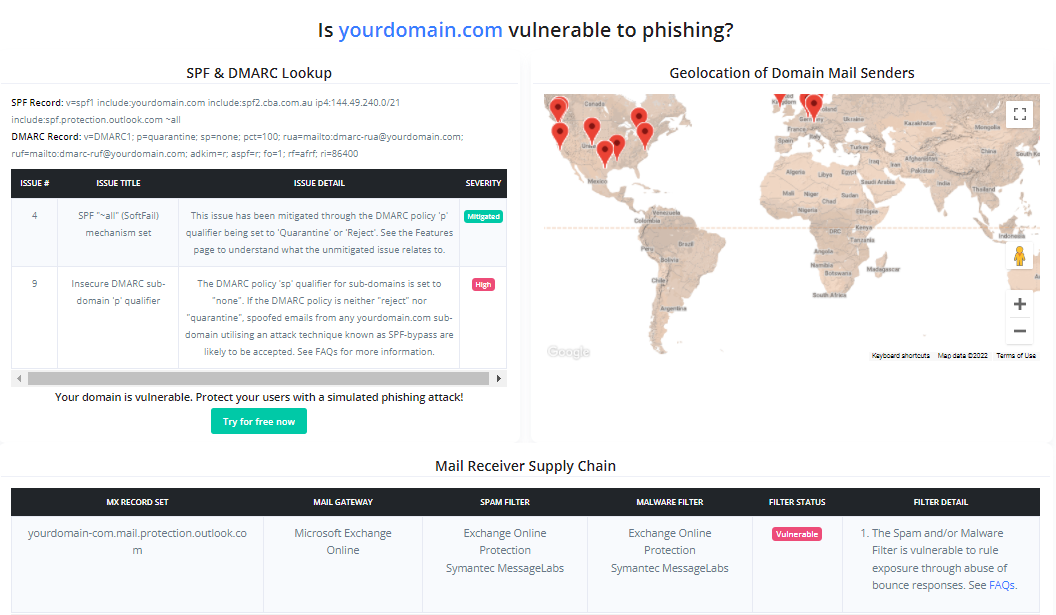
Referencia: La imagen adjunta es de un Escaneo de Cadena de Suministro de CanIPhish que muestra una 'Cadena de Suministro de Receptores de Correo' vulnerable.
Configuración de Destinos. Ingresa los dominios de destino separados por un espacio, línea o coma. A continuación, ingresa una dirección inexistente en la parte local de la dirección.
Configuración SMTP. Ingresa la configuración del servidor SMTP que planeas usar.
Nota: Si usas Gmail, utiliza una dirección de Gmail desechable con "Acceso de aplicaciones menos seguras" habilitado. Esta configuración se puede activar haciendo clic aquí - https://myaccount.google.com/lesssecureapps. Configura un filtro para que ningún correo entrante se envíe a spam (configurado en el engranaje de Configuración > Ver toda la configuración > Filtros y direcciones bloqueadas > Crear un nuevo filtro). Finalmente, para Gmail, el nombre de usuario y la contraseña son tu dirección de correo electrónico de Gmail y tu contraseña.
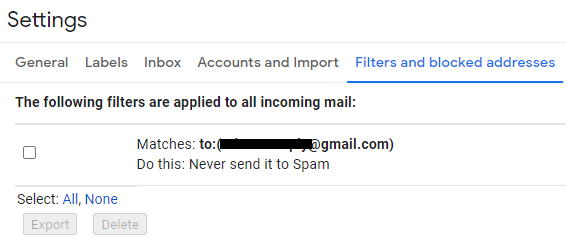
Configuración de Almacenamiento de Escaneo. Ingresa la ubicación donde se almacenarán las respuestas de rebote de correo electrónico. Actualmente, tanto Gmail como Amazon S3 son compatibles como destinos de almacenamiento.
Nota: Para usar Amazon S3, probablemente necesitarás configurar alguna capacidad de reenvío para reenviar las respuestas de rebote a esta ubicación (por ejemplo, un Receptor de Correo de Amazon SES con S3 como destino).
Configuración de Preparación de Correo. Ingresa tu dirección de correo electrónico de envío, nombre para mostrar y un asunto y cuerpo de correo no malicioso. La preparación de correo se utiliza para establecer una línea base del comportamiento normal de las respectivas tecnologías de puerta de enlace de correo electrónico seguro, de modo que podamos analizar la diferencia cuando entreguemos nuestro correo malicioso.
Una vez proporcionada toda la configuración, haz clic en 'Guardar Configuración' seguido de 'Preparar Filtros'. Espera hasta un minuto para que se complete la Preparación.
Es hora de enviar contenido malicioso por correo electrónico a los mismos objetivos contactados durante la Preparación.

