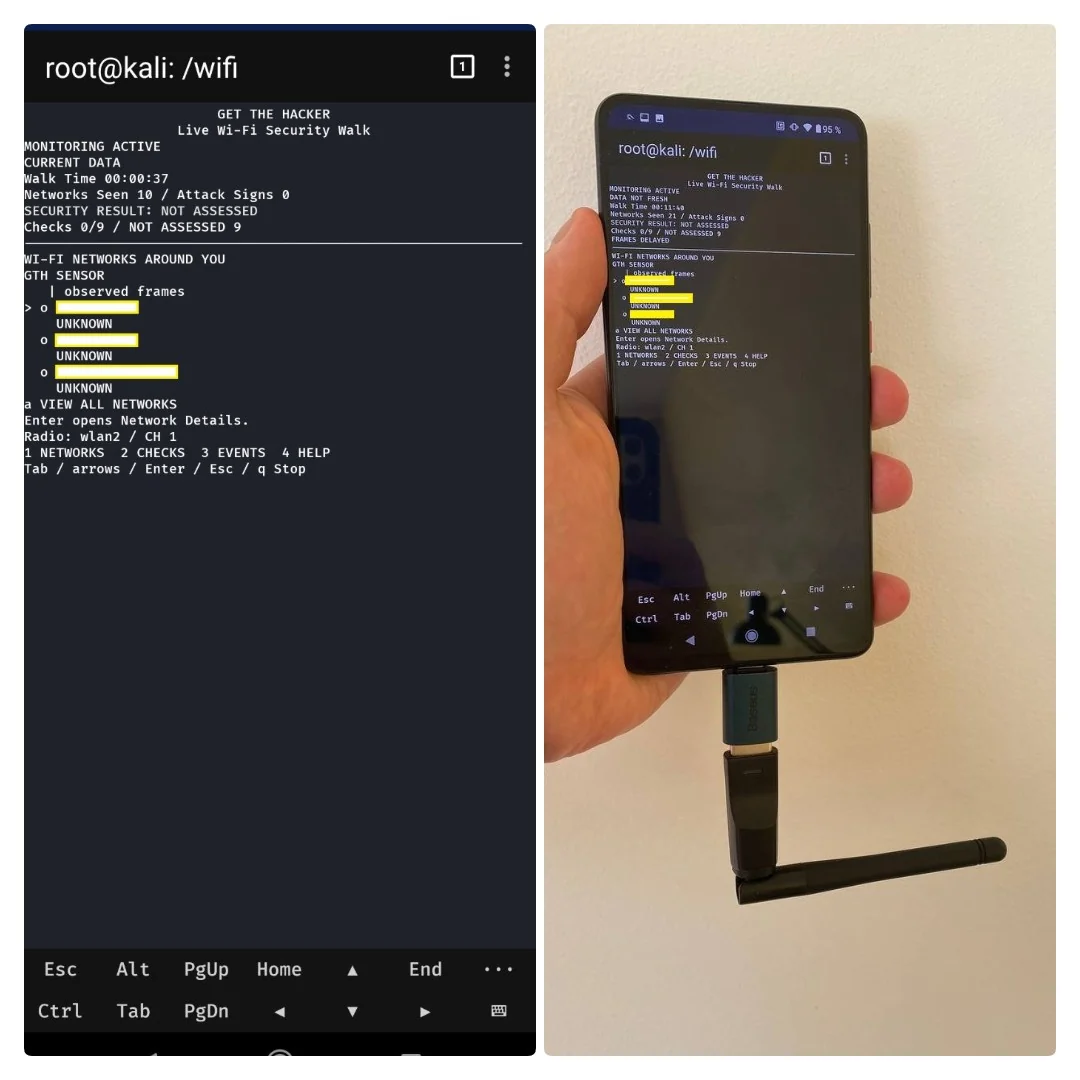
 buybitart/get-the-hacker
Caza amenazas WiFi en silencio. Atrapa a los hackers.

Camina. Escanea. Detecta. Comprende.
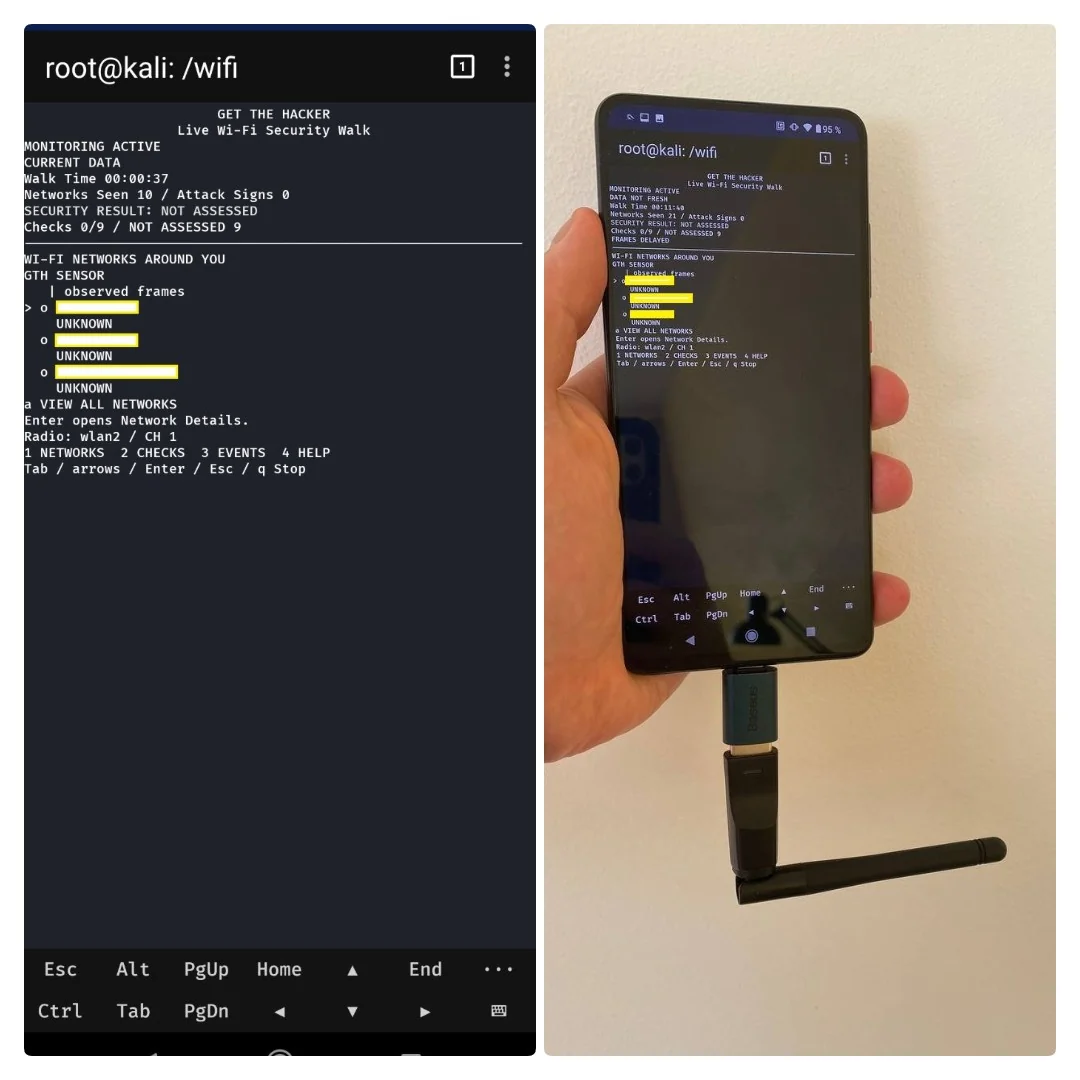
GTH es un WIDS Wi-Fi pasivo creado por Aliaksandr Zasinets. Comprueba las tramas recibidas en busca de indicios de ataque. Guarda Evidencias. Licencia: GPL-2.0-only.
GTH comprueba ráfagas de Deauth, cambios de política del AP e indicios de Evil Twin. También comprueba Recon, indicios de KARMA, intentos de EAPOL y rechazos repetidos. Las Probe Requests normales y los AP desconocidos no son ataques. Una dirección MAC no identifica a una persona.
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
Requiere Python 3.11+, soporte de SQLite y Bash.
En Linux o Termux también requiere iw e ip.
Scapy 2.6.1 está incluido. No se necesita pip install para el uso básico.
La captura en bruto requiere root, un controlador compatible y Monitor Mode.
Tras copiar, establece el modo del script:
chmod +x gth.sh install.sh
Ejecuta bash install.sh una vez para añadir el comando gth.sh.
Usa tu carpeta bin de usuario. No instala ningún paquete.
./gth.sh
No se necesitan flags. Ctrl+C detiene la Captura y guarda los informes. Un wlan2 desconectado puede entrar en Monitor Mode si el controlador lo admite. El estado de radio modificado se restaura al salir. Un adaptador conectado no se cambia automáticamente. wlan0 en modo Managed proporciona el estado del enlace local. No proporciona WIDS de paquetes. GTH comprueba el canal actual. No salta entre canales. El GPS es opcional. La captura funciona sin una fijación de GPS.
| Resultado | Significado |
|---|---|
| DETECTED | La Evidencia guardada coincidió con una regla de indicador de ataque |
| NOT DETECTED | Ningún indicio coincidió con las reglas y tramas comprobadas |
| NOT ASSESSED | La comprobación no tiene un resultado completo |
Usa 1 a 4 para Networks, Checks, Events y Help. Usa las flechas, Enter y Esc para los detalles. Abre la URL del Dashboard local que se muestra en Help. El diagrama del AP es esquemático. No es un mapa de ubicación.
Linux guarda las sesiones nuevas en reports/ en esta aplicación.
Android guarda los resultados en /sdcard/Download/GTH/.
Los informes y registros se crean en tiempo de ejecución. No son archivos fuente.
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
Demo genera tramas sintéticas en memoria. No envía tramas de radio. Replay requiere entrada PCAP, PCAPNG o JSONL normalizado de Wi-Fi en bruto. Mantén juntos los registros de sesión y los archivos Proof para la verificación.
Lee Installation, Android, Architecture, Detection, Reports y Limits. Consulta Third-party code para las licencias del código incluido.
