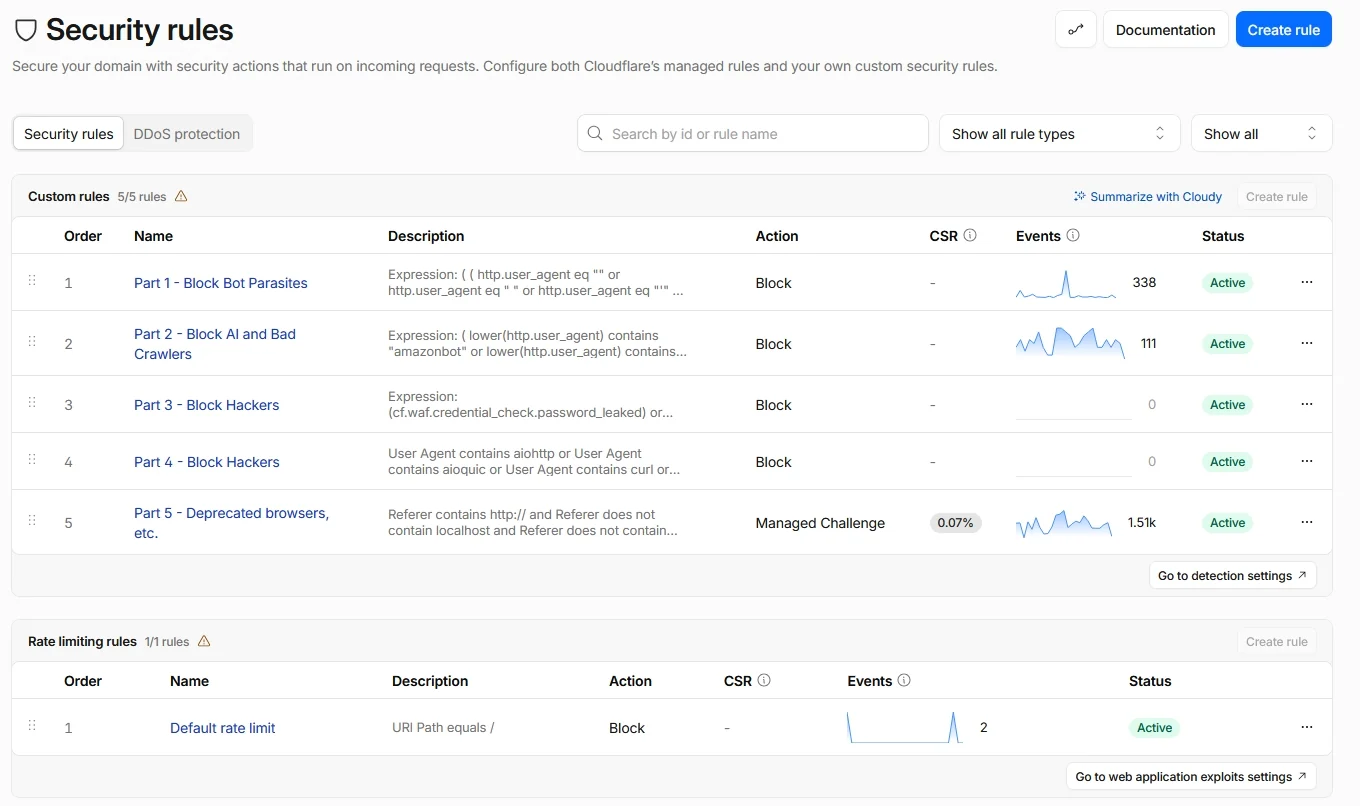

Reglas de seguridad del plan gratuito de Cloudflare (enfoque Zero Trust) para sitios web pequeños

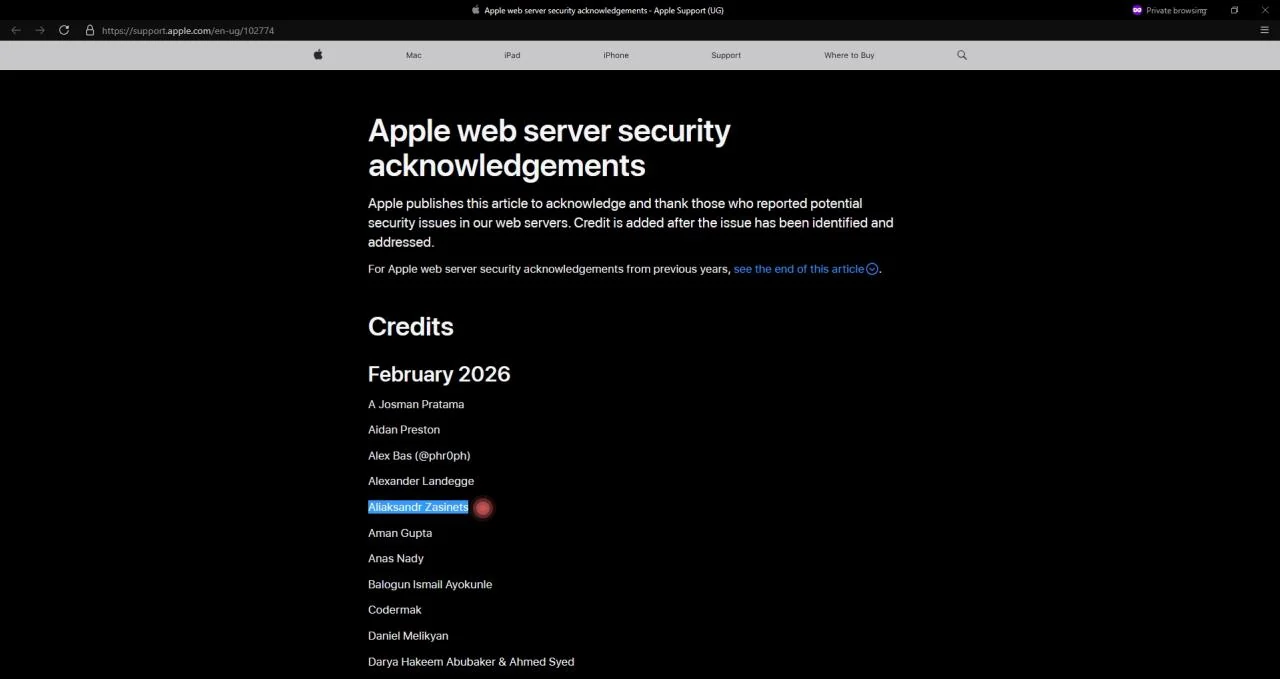
Soy Aksana (5Ksana), fundadora del proyecto de código abierto BitcoinArt. Mi esposo, Aliaksandr (ALEX) Zasinets, ayuda con la seguridad, las pruebas y las herramientas de código abierto. Aliaksandr es Ingeniero de Automatización de QA, Pentester e investigador de seguridad de código abierto. Trabaja en seguridad de sitios web, protección con Cloudflare, reglas WAF, protección contra DDoS, cabeceras de seguridad, protección contra bots y protección frente a escáneres maliciosos. Apple agradeció a Aliaksandr por encontrar y reportar problemas de seguridad en servidores web.
Aparece en los Agradecimientos de Seguridad de Apple:
https://support.apple.com/en-ug/102774
Este repositorio, cloudflare-security-art, es una guía de seguridad gratuita para sitios web pequeños, artistas, creadores y proyectos autoalojados que usan Cloudflare. Si este proyecto te ayuda a proteger tu sitio web, por favor apoya nuestro trabajo de código abierto a través de GitHub Sponsors:
https://github.com/sponsors/buybitart
Tu apoyo nos ayuda a probar las reglas de seguridad de Cloudflare, actualizar esta guía, escribir ejemplos sencillos y mantener este proyecto gratuito. Si este repositorio te ayudó, por favor también dale una estrella ⭐. Ayuda a que el proyecto crezca. ¡Gracias! ❤️
Esta guía te ayudará a proteger tu sitio web usando Cloudflare. Incluye reglas de firewall, protección contra DDoS, cabeceras de seguridad y configuraciones de bots.
Incluye:
Mi regla de Cloudflare es:
¡Los bots de IA intentan copiar tu contenido!. Consulta Cómo la IA está robando tu arte y "Robo masivo": Miles de artistas piden que se cancele la subasta de arte con IA
"Uno de los principales propósitos del arte es dialogar con la cultura.
Aunque sea sin intención, cada obra de arte refleja el trasfondo único de su creador, moldeado por la comida, la religión, la música, la ética, el arte visual y mucho más.Imagina a un niño criado en aislamiento, al que solo le muestran pinturas 16 horas al día, y al que castigan si su dibujo semanal no replica esas imágenes con suficiente fidelidad. No sabe por qué dibuja, solo imita. No está creando. No está dialogando con el arte.
Una computadora es aún más simple. No siente, no reflexiona, no recuerda el sonido del jazz en los años 20 ni la primera vez que vio a Warhol.
Pero un artista humano sí.
Lleva consigo experiencia, emoción e intención. Toma prestado del pasado, lo mezcla con el presente y habla con su propia voz. Eso es arte. Esa es la diferencia.Cuando el arte es solo imitación por lucro, está vacío. Pero cuando habla, importa."
Las IA fingen ser motores de búsqueda, pero no te traen visitantes.
Algunas incluso usan user agents falsos, por lo que las configuraciones básicas de Cloudflare pueden no detenerlas.
Esta regla bloquea todos los bots por defecto, y luego solo permite bots útiles que ayudan a que tu sitio web sea indexado.
| Paso | Descripción |
|---|---|
| PASO 1 – Reglas del Web Application Firewall (WAF) | Bloquea bots, crawlers, exploits y solicitudes maliciosas (Partes 1‑5). |
| PASO 2 – Protección DDoS L7 y limitación de tasa | Añade anulación de capa 7 y límites de tasa para detener inundaciones. |
| PASO 3 – Gestión de bots | Configura los ajustes de bots de Cloudflare para bloquear IA y bots no deseados. |
| PASO 4 – Cabeceras de seguridad | Establece cabeceras HTTP recomendadas para reforzar el sitio. |
[!IMPORTANT]
También se recomienda desactivar la funciónBot Fight Modeen la pestañaSecurity.
Esta guía ya bloquea todos los bots no deseados y crawlers de IA mientras permite solo los bots importantes y de confianza usados para indexar tu sitio, como:
- bing
- slurp
- duckduckbot
- cloudflare
Por esto, no hay necesidad de activar Bot Fight Mode, ya que podría interferir con estos bots permitidos y alterar la indexación adecuada.
Copia estas expresiones en tu panel de Cloudflare para reglas WAF personalizadas.
Lee Create a custom rule in the dashboard.
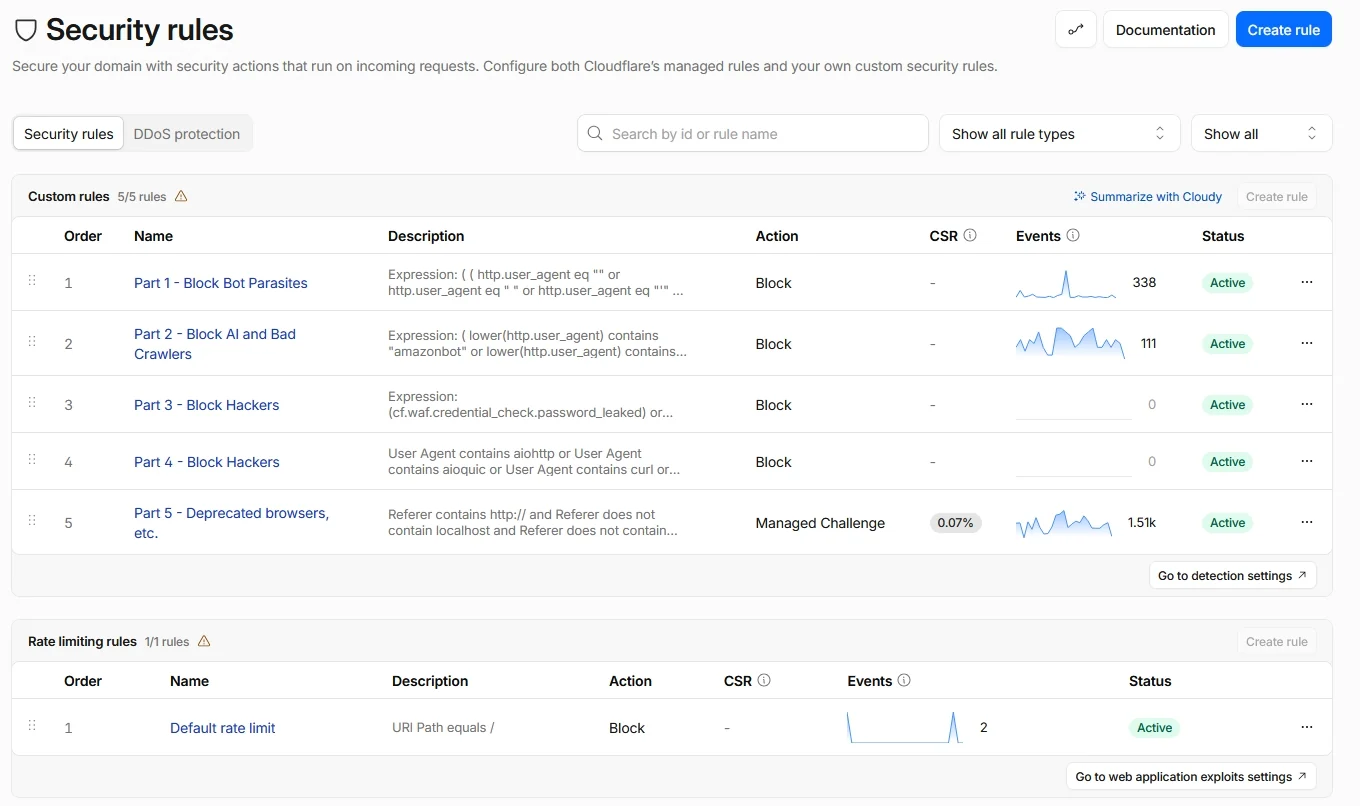
Esta regla detiene el tráfico web automatizado malicioso revisando cada solicitud y bloqueando nombres de User‑Agent vacíos o extraños, como navegadores headless o escáneres, y tráfico de ciertos grupos de IP que usan "siteaudit" y cabeceras Host que tienen ":80" o ":443" y cookies de Cloudflare incorrectas y cualquier client.bot de Cloudflare que no sea un crawler de búsqueda verificado o un desafío ACME y cualquier solicitud HTTP/1.0 o HTTP/1.1 a menos que solicite "/robots.txt" o provenga de un bot de búsqueda real o una comprobación ACME.
NOTA🔒 Esta regla detiene aproximadamente el 90% de todas las amenazas. Corta el tráfico de bots maliciosos antes de que llegue a la aplicación.
Acción: Block
(
  (
  http.user_agent eq ""
  or http.user_agent eq " "
  or http.user_agent eq "'"
  or http.request.headers["user-agent"][0] eq ""
  or lower(http.user_agent) contains "puppeteer"
  or lower(http.user_agent) contains "phantomjs"
  or lower(http.user_agent) contains "selenium"
  or lower(http.user_agent) contains "slimerjs"
  or lower(http.user_agent) contains "nightmare"
  or lower(http.user_agent) contains "casperjs"
  or lower(http.user_agent) contains "pyppeteer"
  )
  or (ip.src.asnum in {135061 23724 4808} and http.user_agent contains "siteaudit")
  or (http.host contains ":80")
  or (http.host contains ":443")
  or (
    http.cookie contains "cf_use_ob="
    and not http.cookie contains "0"
    and not http.cookie contains "80"
    and not http.cookie contains "443"
    and not cf.client.bot
  )
  or (
    cf.client.bot
    and not (
      (
        cf.verified_bot_category in {"Search Engine Crawler"}
        and (
          lower(http.user_agent) contains "google"
          or lower(http.user_agent) contains "bing"
          or lower(http.user_agent) contains "slurp"
          or lower(http.user_agent) contains "duckduckbot"
          or lower(http.user_agent) contains "cloudflare"
