
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Enigma — Motor de ingeniería inversa en C++ nativo con canalización de desensamblado, descompilación y análisis para binarios PE/ELF, que incluye GUI interactiva y descompilador compatible con Ghidra. | Kitploit
Herramientas/GitHubGitHub/bunnybuzz/enigma
Análisis EstáticoIngeniería InversaDepuradoresAnálisis de MalwareAnálisis de BinariosReversing Asistido por IA
GitHubbunnybuzz/enigma

Enigma

Motor de ingeniería inversa en C++ nativo con canalización de desensamblado, descompilación y análisis para binarios PE/ELF, que incluye GUI interactiva y descompilador compatible con Ghidra.

Ver Repositorio
624109hace 5 díasRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
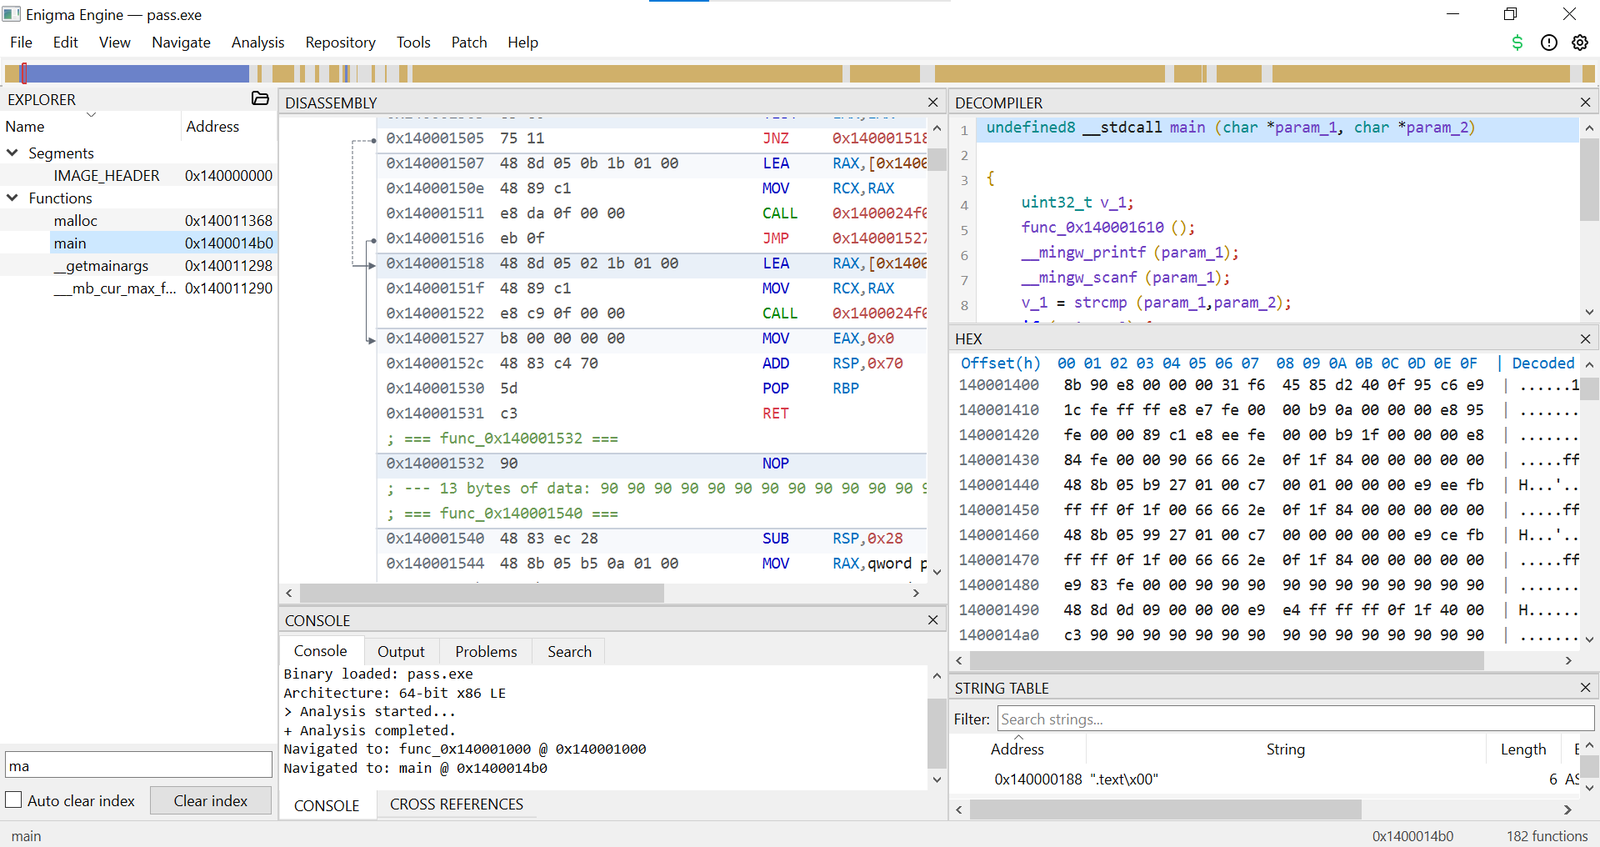
image image image

Enigma Engine

Un motor de ingeniería inversa nativo en C++ inspirado en el pipeline de análisis de Ghidra.

Enigma elimina la dependencia de la JVM y proporciona un núcleo de análisis autónomo que puede integrarse, ampliarse y combinarse directamente con herramientas nativas y sistemas de IA.


Estado actual

Enigma está en desarrollo activo y ya cuenta con un pipeline de análisis funcional de extremo a extremo.

Motor de análisis

  • PE, ELF (32/64 bits, LE/BE, binarios stripped mediante cabeceras de programa), Mach-O (incl. fat/universal), objetos/archivos COFF y ruta de importación de Ghidra .gzf/.rep
  • Desensamblado multiarquitectura (x86/x64, ARM32, AArch64, MIPS incl. variantes 16e, PowerPC) mediante Capstone + especificaciones SLEIGH compiladas
  • Generación de Pcode usando la biblioteca descompiladora nativa de Ghidra
  • Detección de funciones auditada contra Ghidra 12.1.3 headless: 100% de paridad semántica a nivel de instrucción (0 discrepancias de mnemónico / 0 de operando) en todos los fixtures pequeños para x86-64, ARM, AArch64, MIPS y PPC; 2856 funciones compartidas / más de 116k coincidencias semánticas en un binario x86-64 grande
  • Descompilación a C con arnés de paridad por función (métricas de conjunto de funciones, nomenclatura, éxito, firma, conjunto de llamadas y similitud de texto frente a Ghidra 12.1.3; cero halt_baddata en todos los fixtures)
  • Recuperación de tipos con firmas de la API de Windows (más de 1400 prototipos), prototipos de glibc/Linux y tablas noreturn (Linux/Mac/Windows)
  • Símbolos, referencias, funciones, tipos y modelo de memoria
  • Pipeline de análisis con 142 analizadores registrados
  • Persistencia de proyectos usando FlatBuffers + LMDB con commits y ramas al estilo git

GUI

  • Desensamblado interactivo (incl. banners de secciones de datos + volcados hex/ASCII)
  • Visor hexadecimal y parcheo
  • Descompilador (incl. resolución de literales de cadena, nombres de equivalencias, comentarios avanzados)
  • Visualización de flujo de control en línea
  • Ventana de Function Graph (diagrama de flujo de bloques básicos con zoom) + Call Graph
  • Exploración de referencias cruzadas
  • Navegación de símbolos y funciones
  • Sincronización entre vistas entre Disassembly, Decompiler y Hex
  • Renombrado de funciones y símbolos

El pipeline principal es estable (78/78 suites de CTest en verde), y el trabajo actual se centra en ampliar la cobertura de funcionalidades, mejorar la integración entre motor y GUI y cerrar las brechas de capacidad restantes identificadas durante las pruebas de paridad con Ghidra 12.1.3.


Arquitectura

Binary (PE / ELF / Mach-O / COFF)
        │
        ▼
Binary Loader
        │
        ▼
Capstone + SLEIGH Disassembly
        │
        ▼
Pcode / Decompiler Engine
        │
        ▼
Analysis Pipeline
        │
        ├── Function Detection
        ├── Type Recovery
        ├── Symbols
        ├── References
        └── Other Analyses
        │
        ▼
Program Model
        │
        ├── Functions
        ├── Symbols
        ├── Types
        ├── Memory
        └── References
        │
        ▼
Storage
        │
        ├── FlatBuffers snapshots
        ├── LMDB index
        └── Git-like commits / branches
        │
        ▼
Qt GUI
        │
        ├── Disassembly
        ├── Decompiler
        ├── Hex View
        ├── CFG / Call Graph
        └── Explorers

Trabajo original frente a componentes de Ghidra

ComponenteOrigen
Motor descompiladorBiblioteca descompiladora nativa de Ghidra en C++
Especificaciones de procesador SleighGhidra
Modelo de programaImplementación nativa de Enigma en C++
Sistemas de tipos y memoriaImplementación nativa de Enigma en C++
Canalización de análisisImplementación nativa de Enigma en C++
Detección de funcionesImplementación nativa de Enigma
Cargadores de binariosImplementación nativa de Enigma (PE/ELF/Mach-O/COFF)
AlmacenamientoImplementación nativa de Enigma
GUIImplementación nativa en Qt6

Enigma utiliza componentes de Ghidra donde estos proporcionan la tecnología de análisis de bajo nivel requerida, mientras que la arquitectura del motor circundante está implementada de forma nativa en C++.


Compilación

Requisitos

  • C++17 o superior
  • CMake 3.16+
  • Ninja (backend) o MSYS Makefiles (GUI), MinGW64 g++ mediante MSYS2
  • Capstone
  • LMDB
  • SQLite3
  • FlatBuffers + flatc
  • zlib
  • Python3 (pruebas de regresión de la CLI)
  • Qt 6 (Widgets, Core, Gui — solo GUI; Qt-Advanced-Docking-System se obtiene automáticamente mediante CMake FetchContent)

Compilación

git clone https://github.com/adam-040/Enigma.git
cd Enigma/Enigma-Engine

cmake -B build -G Ninja -DCMAKE_BUILD_TYPE=Release
cmake --build build
ctest --test-dir build --output-on-failure

Estado del proyecto

Enigma ya no es solo un núcleo de análisis prototipo. El pipeline nativo, la capa de almacenamiento, los sistemas de análisis y la GUI están operativos (78/78 suites de CTest en verde).

El desarrollo actual se centra en ampliar las capacidades del motor y conectar con la GUI funcionalidades que ya existen en el backend, mientras se cierran las brechas restantes identificadas durante las auditorías de paridad del desensamblador/descompilador de Ghidra 12.1.3 (véase PLAN/).


Licencia

Este proyecto está licenciado bajo la Apache License 2.0.

Los componentes de terceros utilizados por Enigma siguen sujetos a sus respectivas licencias.

Descargar herramienta