
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-33733 — Este proyecto tiene como objetivo reanalizar y proporcionar un PoC sobre CVE-2023-33733. Reportlab hasta v3.6.12 permite a atacantes ejecutar código arbitrario mediante el suministro de un archivo PDF manipulado. | Kitploit
Herramientas/GitHubGitHub/buiduchoang24/cve-2023-33733
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHubbuiduchoang24/cve-2023-33733

CVE-2023-33733

Este proyecto tiene como objetivo reanalizar y proporcionar un PoC sobre CVE-2023-33733. Reportlab hasta v3.6.12 permite a atacantes ejecutar código arbitrario mediante el suministro de un archivo PDF manipulado.

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Ver Repositorio
18hace 2 añosAún no revisado
Compartir

CVE-2023-33733 en Reportlab v3.6.12

Este laboratorio fue configurado para probar CVE-2023-33733.

Proceso de análisis

Puedes ver nuestro proceso de análisis sobre este CVE en el archivo PDF en el repositorio principal.

Configuración y Ejecución

Servidor

Configuración

pip3 install -r requirements.txt

Ejecución

python3 app.py

Atacante

Conectar al servidor

Conecta a la dirección IP del servidor http://{Server_IP}:4444
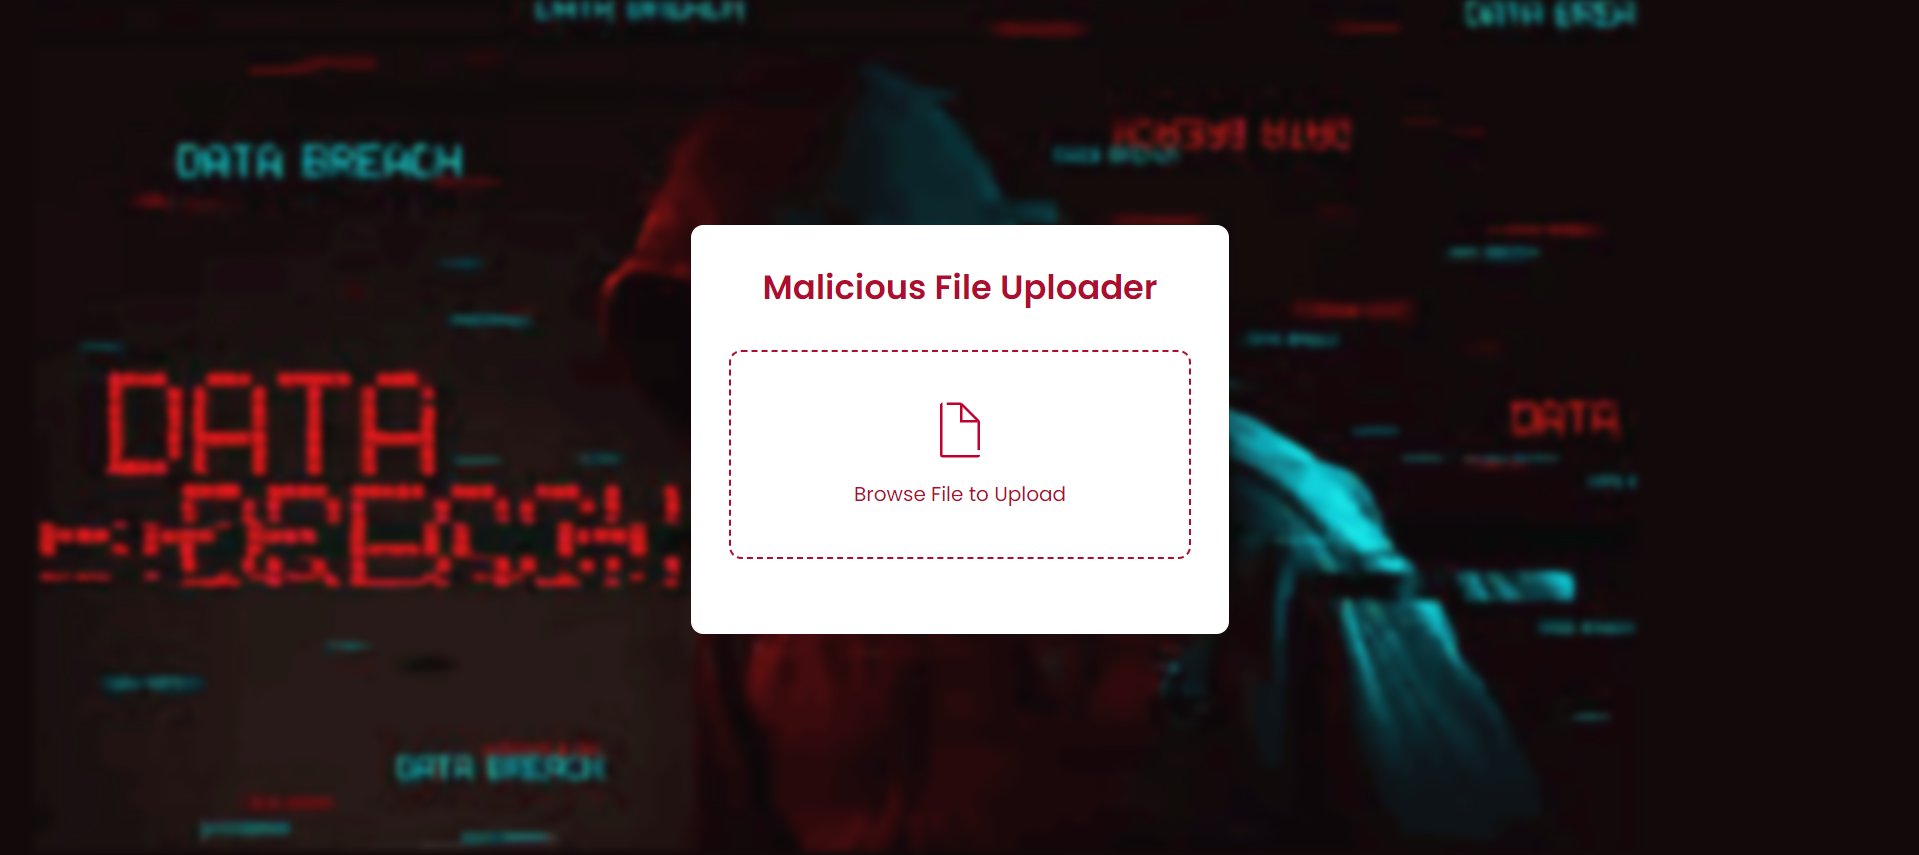
Después de ejecutar, verás una interfaz como esta, puedes subir un archivo HTML malicioso para ver la RCE. Screenshot 2024-04-22 194130
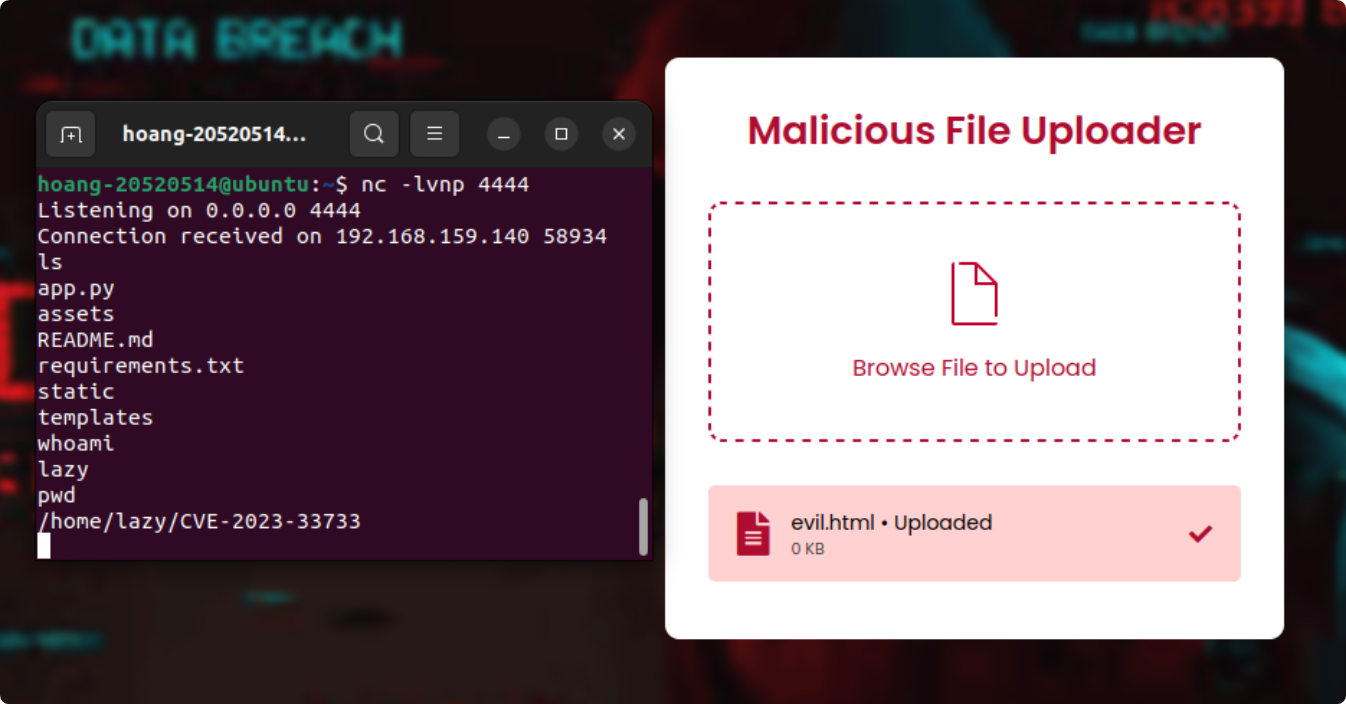
Escuchando y subiendo archivo

nc -lvnp 4444

Luego, sube tu evil.html y obtén la reverse shell image
Descargar herramienta