 bugbasesecurity/pentest-copilot
Agente de pruebas de penetración impulsado por IA que se conecta a una máquina Kali, ejecuta herramientas de seguridad de forma autónoma, analiza los resultados e itera a través de flujos de trabajo basados en el navegador.



Un agente de pruebas de penetración de código abierto impulsado por IA. Se conecta a una caja de ataque Kali, ejecuta herramientas de forma autónoma, analiza los resultados e itera. Tú describes el objetivo. Él hace el resto.
Diseñado para compromisos del mundo real, máquinas boot2root y CTFs.
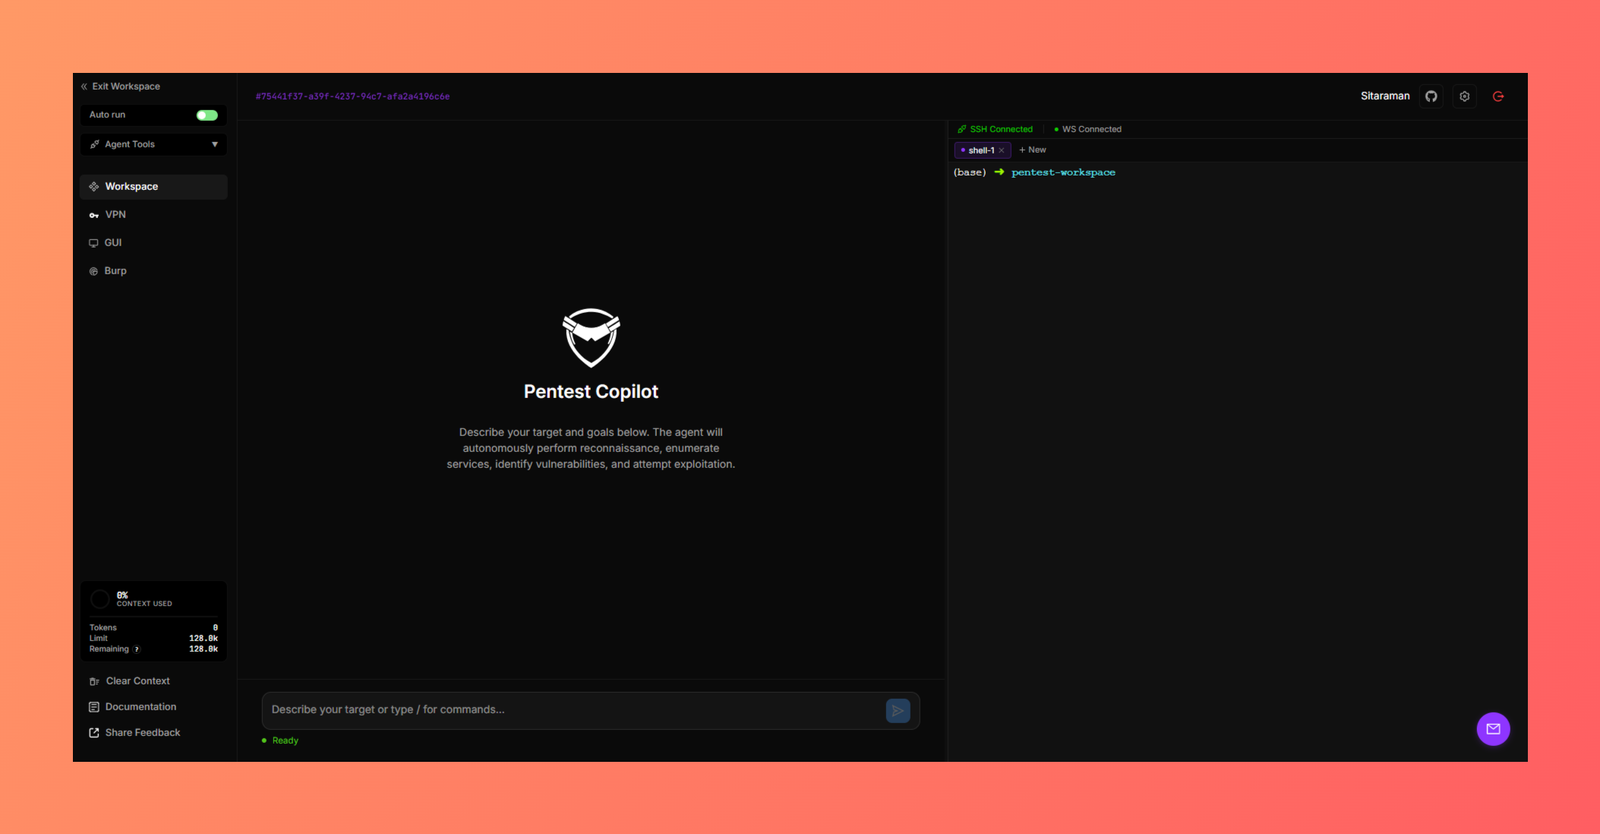
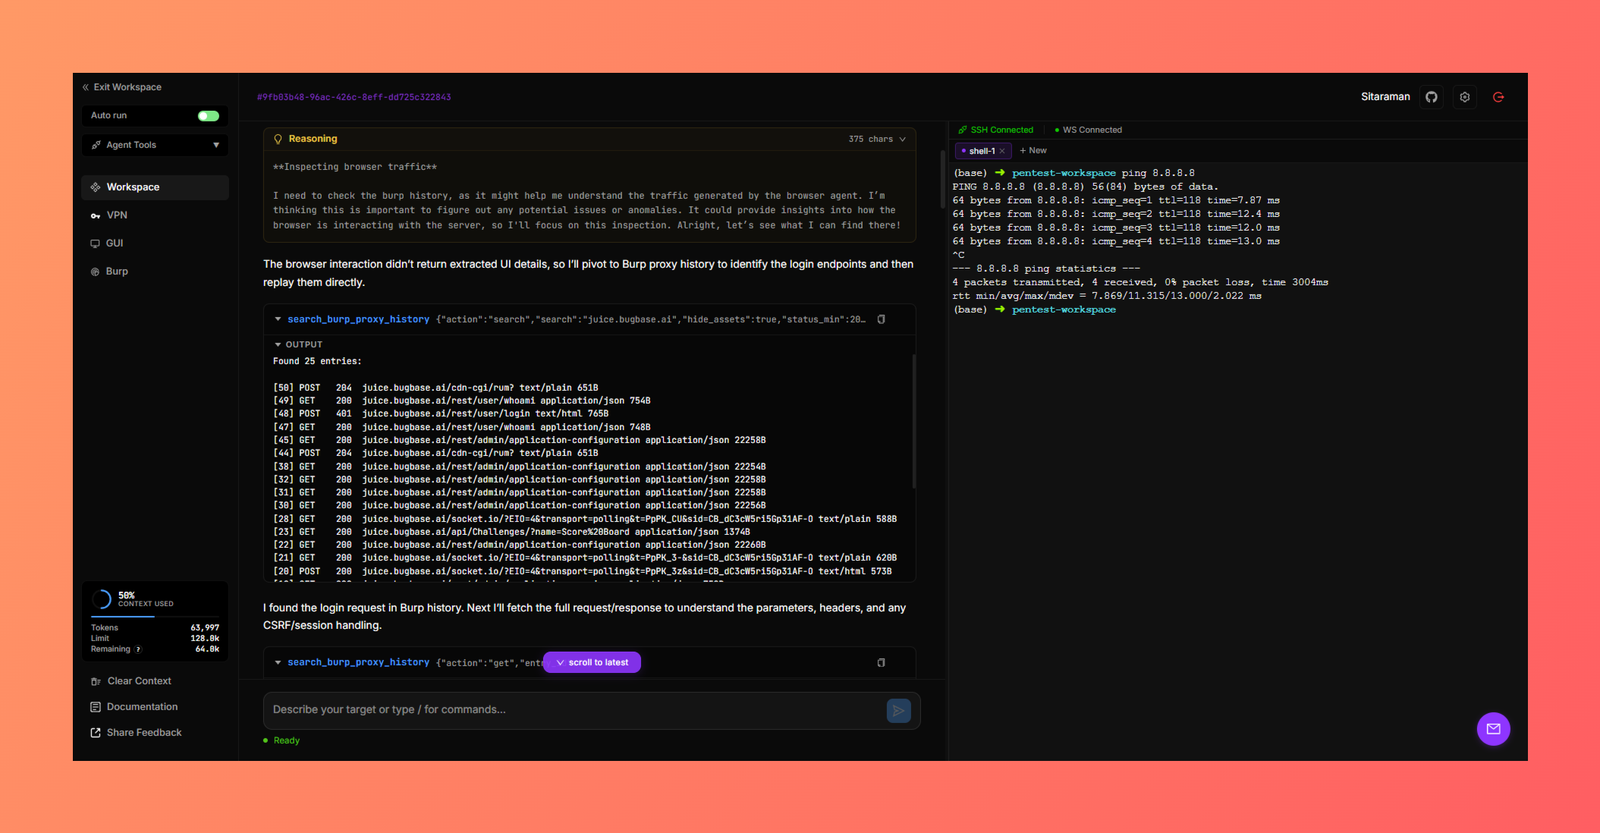
Pentest Copilot realizando un bypass de autenticación en OWASP Juice Shop:
Míralo en YouTube
.ovpn/.conf con los certificados, claves o credenciales referenciados y conéctate/desconéctate desde el navegador. Se admiten múltiples conexiones simultáneas.git clone https://github.com/bugbasesecurity/pentest-copilot.git
cd pentest-copilot
./run.sh start
Abre http://localhost:3000, regístrate y comienza una sesión.
run.sh espera a que el frontend, el backend, MongoDB y Redis estén listos antes de
informar de éxito. Si el arranque falla, imprime el estado de los contenedores afectados y
los logs recientes. Configura y asigna un modelo en Settings -> Models tras el
primer arranque.
En Windows, ejecuta Pentest Copilot dentro de WSL2 con la integración WSL de Docker Desktop
habilitada. Los hosts de trabajo con PowerShell nativo y SSH de Windows no son
compatibles porque los comandos del espacio de trabajo requieren un shell POSIX. Para obtener permisos de archivos y rendimiento fiables, clona el repositorio en el sistema de archivos de WSL, no
en /mnt/c.
Settings -> Models detecta los CLI de Codex y Claude Code autenticados. Autentícate una vez en la máquina que ejecuta el CLI:
codex login
claude auth login
Después selecciona Use Codex o Use Claude Code. El CLI oficial se encarga del inicio de sesión, la renovación y la gestión de los derechos de suscripción; Pentest Copilot no copia ni reproduce tokens OAuth. Los transportes de suscripción reciben el mismo historial de conversación y esquemas de funciones que los proveedores de API y devuelven el mismo contrato de llamada a asistente/herramienta, por lo que Pentest Copilot sigue ejecutando herramientas y comprobaciones de consentimiento.
El backend de Docker incluye el CLI de Codex para Linux y monta únicamente el
archivo ~/.codex/auth.json basado en archivos del host, siguiendo el flujo documentado de transferencia de inicio de sesión headless/Docker de Codex. Establece CODEX_AUTH_FILE antes de docker compose up si tu
archivo de credenciales se encuentra en otro lugar. El CLI puede renovar ese archivo durante su uso
normal; nunca lo confirmes ni lo compartas. Las credenciales solo en el Keychain del host y Claude Code
siguen estando disponibles únicamente en modo desarrollador/host hasta que se
configure un puente de inferencia en el host. El uso de la suscripción de Claude es control local del CLI y debe cumplir con los
términos actuales de productos de terceros y suscripciones de Anthropic.
Las familias de modelos de primera clase actuales incluyen GPT-5.6 Sol/Terra/Luna, Claude Fable/Opus/Sonnet 5 y Kimi K3 (API directa de Moonshot u OpenRouter).


