Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-67223 — Esta falla permite a un atacante remoto y sin ningún tipo de autenticación acceder directamente a los tickets de soporte, casos internos y a todos sus archivos adjuntos confidenciales. Al iterar y descargar de forma automatizada los registros de Aranda, dejando la información sensible expuesta a una exfiltración masiva. | Kitploit
Herramientas/GitHubGitHub/brandonperezlara/cve-2025-67223
Análisis de VulnerabilidadesExplotaciónExfiltración de DatosRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubbrandonperezlara/cve-2025-67223

CVE-2025-67223

Ver Repositorio
40hace 6 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Acerca de

Esta falla permite a un atacante remoto y sin ningún tipo de autenticación acceder directamente a los tickets de soporte, casos internos y a todos sus archivos adjuntos confidenciales. Al iterar y descargar de forma automatizada los registros de Aranda, dejando la información sensible expuesta a una exfiltración masiva.

Compartir

CVE-2025-67223: Control de Acceso Incorrecto y Divulgación de Información en Aranda Service Desk

CVE ID: CVE-2025-67223
Producto Afectado: Aranda Service Desk (módulo Aranda File Server - AFS)
Versiones Afectadas: < 8.3.12
Autor: Brandon Perez Lara


🚨 Resumen

Se identificó una vulnerabilidad crítica en el módulo de gestión de archivos (Aranda File Server) de Aranda Service Desk. El sistema almacena registros de actividad diaria con nombres predecibles (ej., YYYYMMDD.log) en un directorio público (/AFS/logs/) sin ninguna restricción de acceso.

El nivel de riesgo de esta vulnerabilidad es crítico: Esta falla permite que un atacante remoto no autenticado itere y descargue sistemáticamente los registros de Aranda de manera automatizada. El problema principal es que estos archivos de registro exponen las rutas virtuales de todos los archivos cargados en el sistema, otorgando al atacante la capacidad de visualizar y extraer indiscriminadamente tickets de soporte, casos internos confidenciales de Aranda y todos los archivos adjuntos sensibles asociados.

🛠️ Prueba de Concepto (PoC)

La cadena de explotación consiste en identificar los registros expuestos, extraer las rutas internas de los archivos y acceder directamente a los archivos sensibles.

1 - Acceso a Registros: Se realiza una simple solicitud HTTP al directorio /AFS/logs/ haciendo referencia a la fecha actual o pasada (ej. 20251201.log). 2026-04-29_10h43_47

2 - Extracción de Ruta (Divulgación de Información): Cuando se descarga el registro, se exponen rutas relativas como: SERVICE DESK FILE UPLOADED ServiceCalls\365763\description...html. Además, los mensajes de error en el registro revelan rutas absolutas del servidor (ej. D:\inetpub\wwwroot\...).

2026-04-27_20h32_40

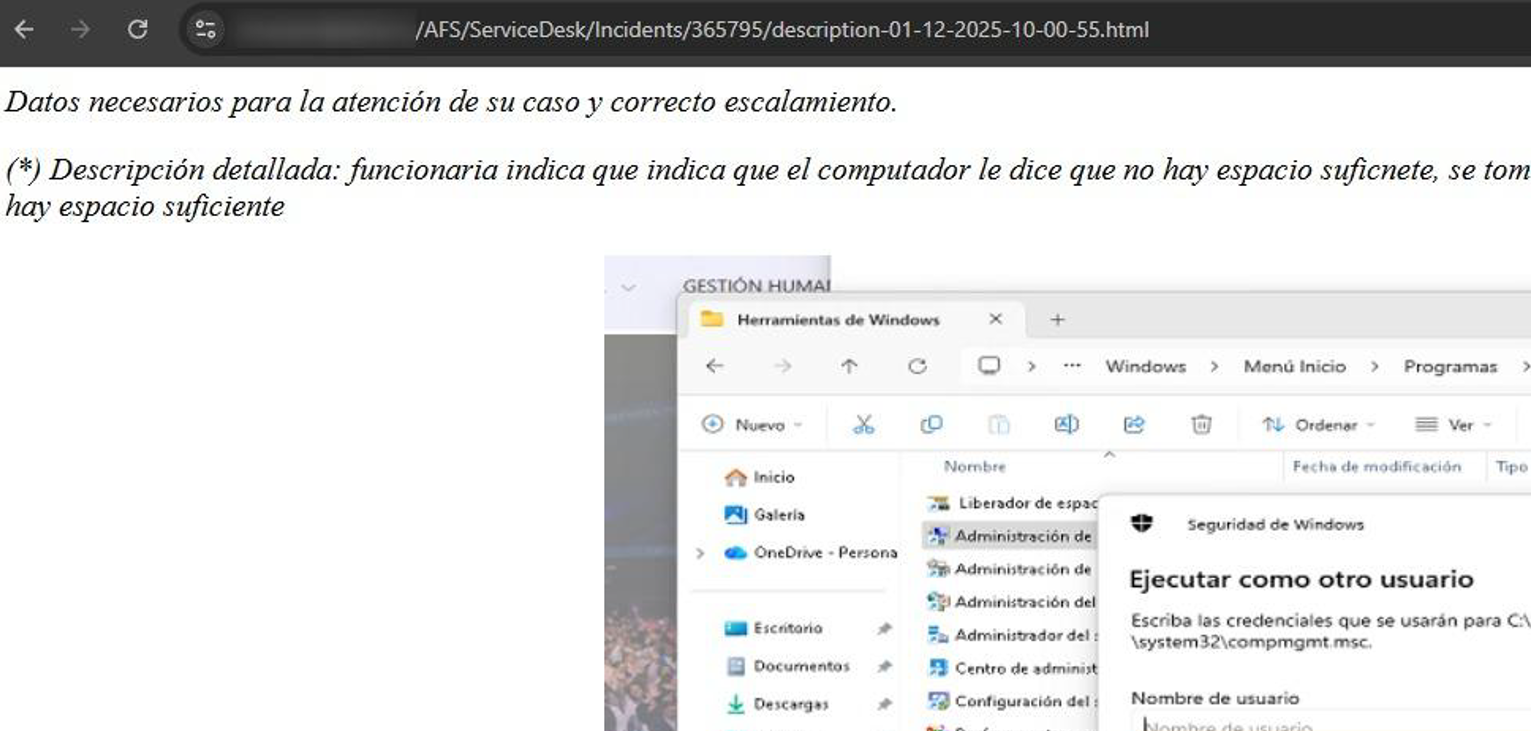
3 - Acceso Directo (Control de Acceso Roto): Dado que el sistema no valida la sesión del usuario para estos recursos estáticos, el atacante solo necesita concatenar la ruta extraída con la URL base (ej. /AFS/ServiceDesk/ServiceCalls/...) para acceder al archivo.

2026-04-27_20h33_32 2026-04-27_20h33_49

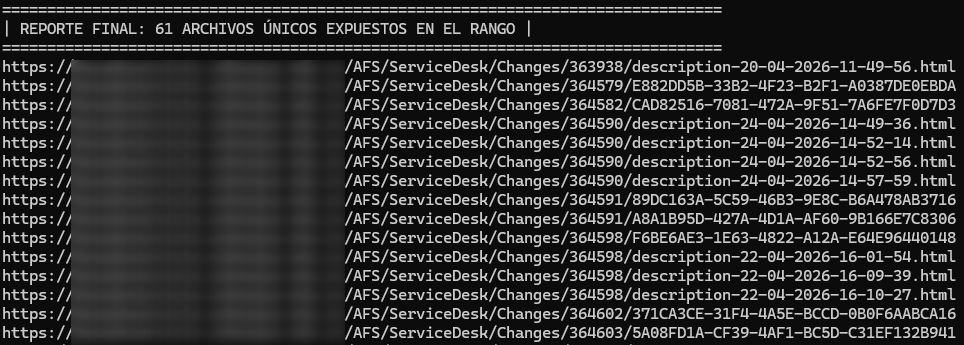
Exfiltración: Usando este método, es posible descargar descripciones HTML de los tickets, así como archivos adjuntos sensibles como PDFs, archivos ZIP, imágenes o scripts SQL.

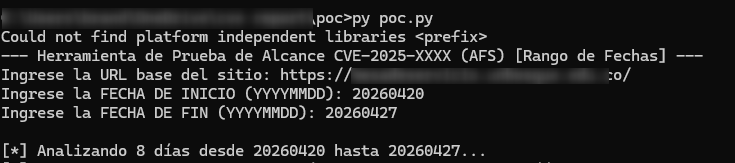
Script CVE-2025-67223.py: 2026-04-27_20h38_50
2026-04-27_20h40_27

Impacto

Esta vulnerabilidad permite que un tercero extraiga silenciosamente:

  • PII: Nombres, números de teléfono y direcciones de correo electrónico de los usuarios que reportan los incidentes.
  • Secretos Corporativos: Descripciones detalladas de incidentes y todo tipo de documentos confidenciales adjuntos.
  • Infraestructura: Conocimiento de la estructura de directorios interna del servidor.

Remediación

  • Aranda Software ha emitido un parche para solucionar esto. Las principales recomendaciones implementadas son:

  • Actualizar Aranda Service Desk a la versión 8.3.12 o superior.

  • Restringir el acceso a los registros moviéndolos fuera de la raíz web (wwwroot).

  • Aplicar validación de sesión obligatoria para acceder a los directorios /ServiceDesk/ServiceCalls/ e /Incidents/.

  • Deshabilitar el listado de directorios en el servidor web IIS.

La ciberseguridad es un esfuerzo colaborativo. Quiero agradecer a los equipos de desarrollo y seguridad involucrados por su respuesta a este informe. Mantengan sus sistemas actualizados. 💻🔒

Referencias Oficiales

  • Registro CVE: https://www.cve.org/CVERecord?id=CVE-2025-67223
  • Notas de la Versión de Aranda Software: https://docs.arandasoft.com/at-v8-release-notes/en/pages/release_pdf/file_server.html
  • Información del Producto: https://arandasoft.com/en/productos/aranda-service-management/
  • https://www.linkedin.com/in/brandonperezlara/

#Cybersecurity #Pentesting #CVE #Vulnerability #Infosec #EthicalHacking #BugBounty

Descargar herramienta