Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-23839 — Divulgación pública de PoC para CVE-2020-23839 - GetSimple CMS v3.3.16 sufre de un XSS Reflejado en el Portal de Inicio de Sesión de Administración | Kitploit
Herramientas/GitHubGitHub/boku7/cve-2020-23839
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubboku7/cve-2020-23839

CVE-2020-23839

Divulgación pública de PoC para CVE-2020-23839 - GetSimple CMS v3.3.16 sufre de un XSS Reflejado en el Portal de Inicio de Sesión de Administración

Ver Repositorio
11429hace 5 añosAún no revisado
Compartir

CVE-2020-23839 | GetSimple CMS v3.3.16 - XSS Reflejado a RCE

Autor del Exploit: Bobby Cooke (boku)

Estadísticas de Vulnerabilidad
  • OWASP Top Ten 2017: A7:2017-Cross-Site Scripting (XSS)
  • CWE-79: Neutralización incorrecta de la entrada durante la generación de páginas web ('Cross-site Scripting') - Tipo 1: XSS Reflejado
  • Puntuación Base CVSS: 6.1 MEDIA
  • Vector CVSS v3.1: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
  • https://nvd.nist.gov/vuln/detail/CVE-2020-23839
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-23839
Análisis de Vulnerabilidad y Divulgación Completa del Problema
  • https://github.com/GetSimpleCMS/GetSimpleCMS/issues/1330
Descripción de la Vulnerabilidad:
  • GetSimple CMS v3.3.16 sufre de un XSS Reflejado en el Portal de Inicio de Sesión de Administración. El 12 de agosto de 2020, el proveedor recibió los detalles completos de la vulnerabilidad por correo electrónico privado. La vulnerabilidad fue divulgada públicamente el 13 de septiembre de 2020 a través de MITRE con la publicación de CVE-2020-23839, que contenía pocos detalles y ninguna prueba de concepto. El 20 de enero de 2021, se divulgó públicamente el análisis completo y el código bajo el ticket de incidencias activas de GetSimple CMS en GitHub.
Descripción del Exploit:
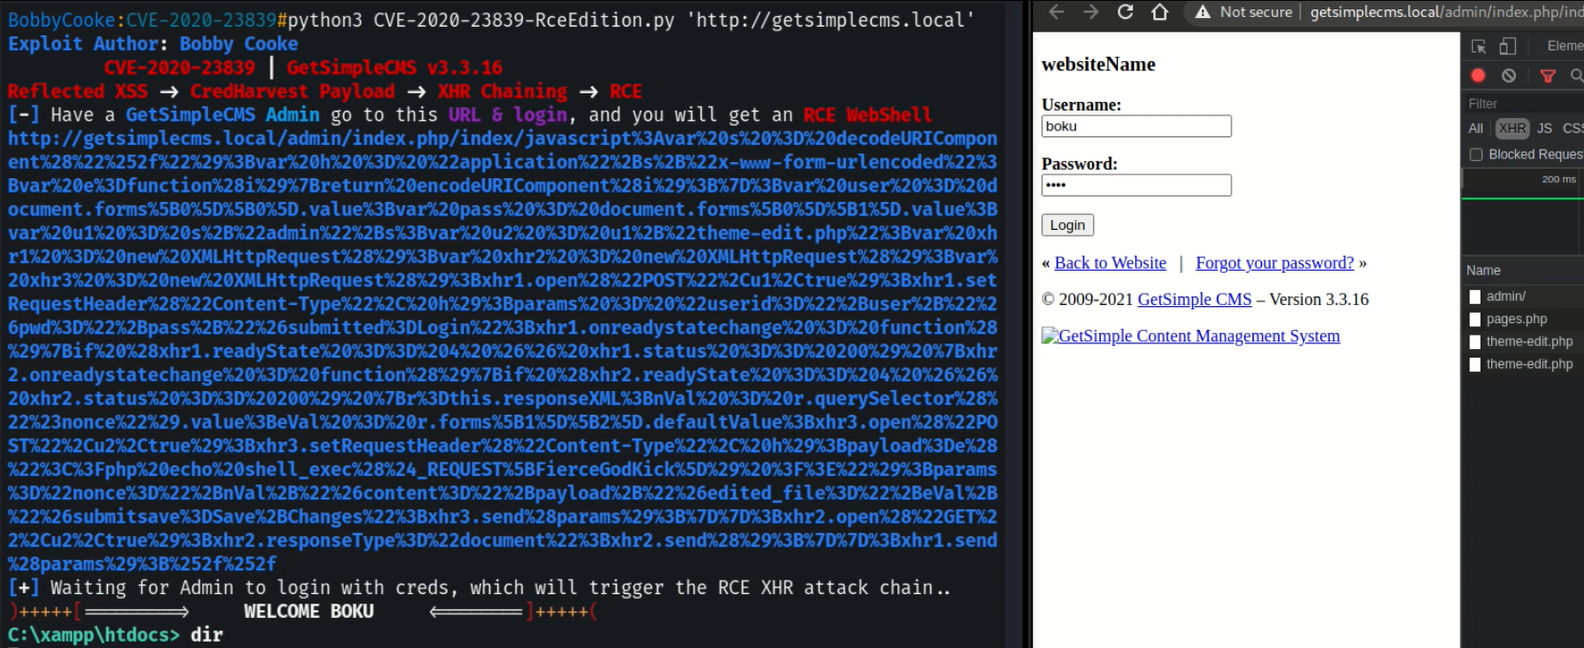
  • Este exploit crea un payload de XSS Reflejado, en forma de un hipervínculo, que explota CVE-2020-23839. Cuando un Administrador del sistema GetSimple CMS accede a esta URL en su navegador e ingresa sus credenciales, se lanzará una sofisticada cadena de ataque de explotación, que permitirá al atacante remoto obtener Ejecución Remota de Código en el servidor que aloja el sistema GetSimple CMS.
Cadena de Ataque:
  1. El atacante engaña al Administrador de GetSimple CMS para que vaya a la URL proporcionada por este exploit
  2. El Administrador ingresa sus credenciales en el portal de inicio de sesión de GetSimple CMS
  3. El Payload de XSS Reflejado se activa onAction cuando el Administrador hace clic en el botón Enviar o presiona Enter
  4. El payload XSS realiza una solicitud XHR POST en segundo plano, que inicia sesión del navegador en el panel de Administración de GetSimple CMS
  5. Luego, el payload XSS realiza una segunda solicitud XHR GET a admin/edit-theme.php, y recopila el Token CSRF y el tema configurado para las páginas web alojadas en el CMS
  6. El payload XSS realiza una tercera solicitud XHR POST a admin/edit-theme.php, que inyecta un WebShell backdoor en PHP a todas las páginas del CMS
  7. El exploit intenta repetidamente conectarse a la página pública /index.php del sistema GetSimple CMS objetivo hasta que se devuelve un WebShell
  8. Cuando el exploit se conecta al WebShell, aparece un WebShell PHP interactivo en la consola del atacante


Información del Proveedor

  • Página de inicio del proveedor: http://get-simple.info/download/
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →