
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Monitorizer — Marco de monitoreo para detectar y reportar subdominios recién encontrados en un objetivo específico utilizando diversas herramientas de escaneo | Kitploit
Herramientas/GitHubGitHub/bitthebyte/monitorizer
ReconocimientoEnumeración de DNS y SubdominiosRecopilación de InformaciónEnumeración de Subdominios
GitHubbitthebyte/monitorizer

Monitorizer

Marco de monitoreo para detectar y reportar subdominios recién encontrados en un objetivo específico utilizando diversas herramientas de escaneo

Ver Repositorio
2875533hace 2 añosRevisado por Kitploit
Compartir

Monitorizer

El marco definitivo de monitoreo de subdominios


Instalación

❗ Descargo de responsabilidad
Los usuarios administradores pueden ejecutar código en el servidor local. Asegúrese de cambiar la contraseña predeterminada, de lo contrario, úselo bajo su propio riesgo

Usando docker

$ curl https://raw.githubusercontent.com/BitTheByte/Monitorizer/main/docker-compose.yml | docker compose -f - up

Credenciales predeterminadas:

Una vez que todo esté listo, podrá iniciar sesión en el panel de control en http://127.0.0.1:8000/dashboard/

UsuarioCorreo electrónicoContraseña
admin[email protected]P@ssW0rd

Características

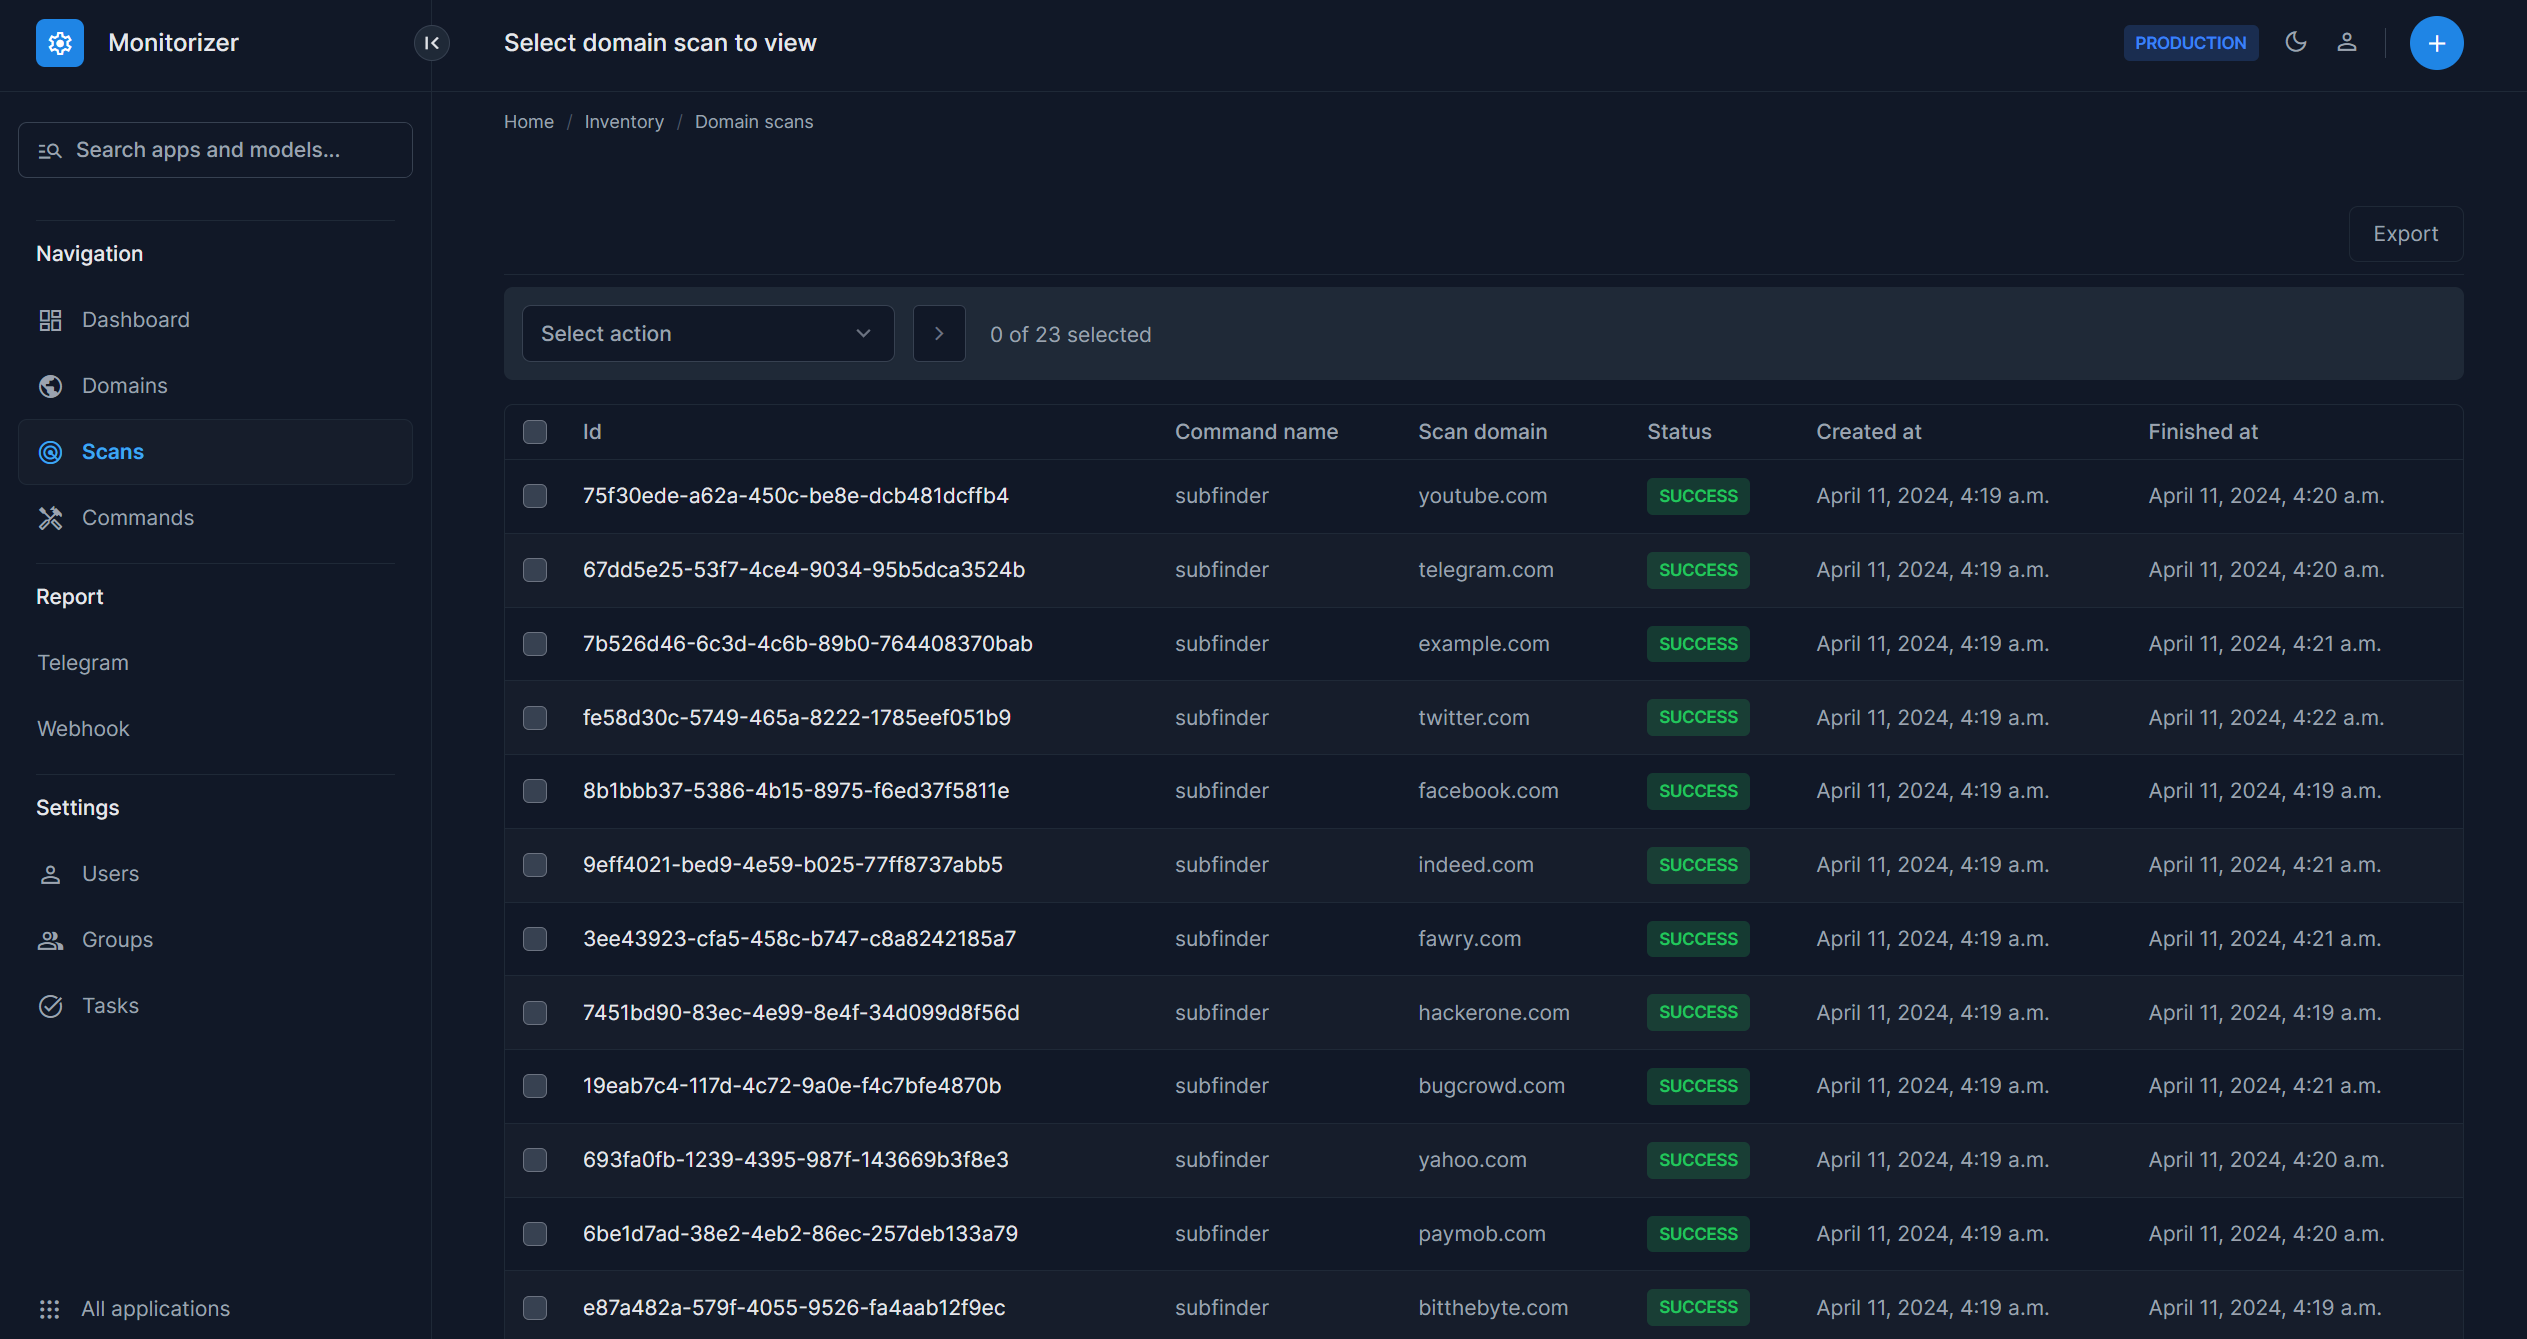
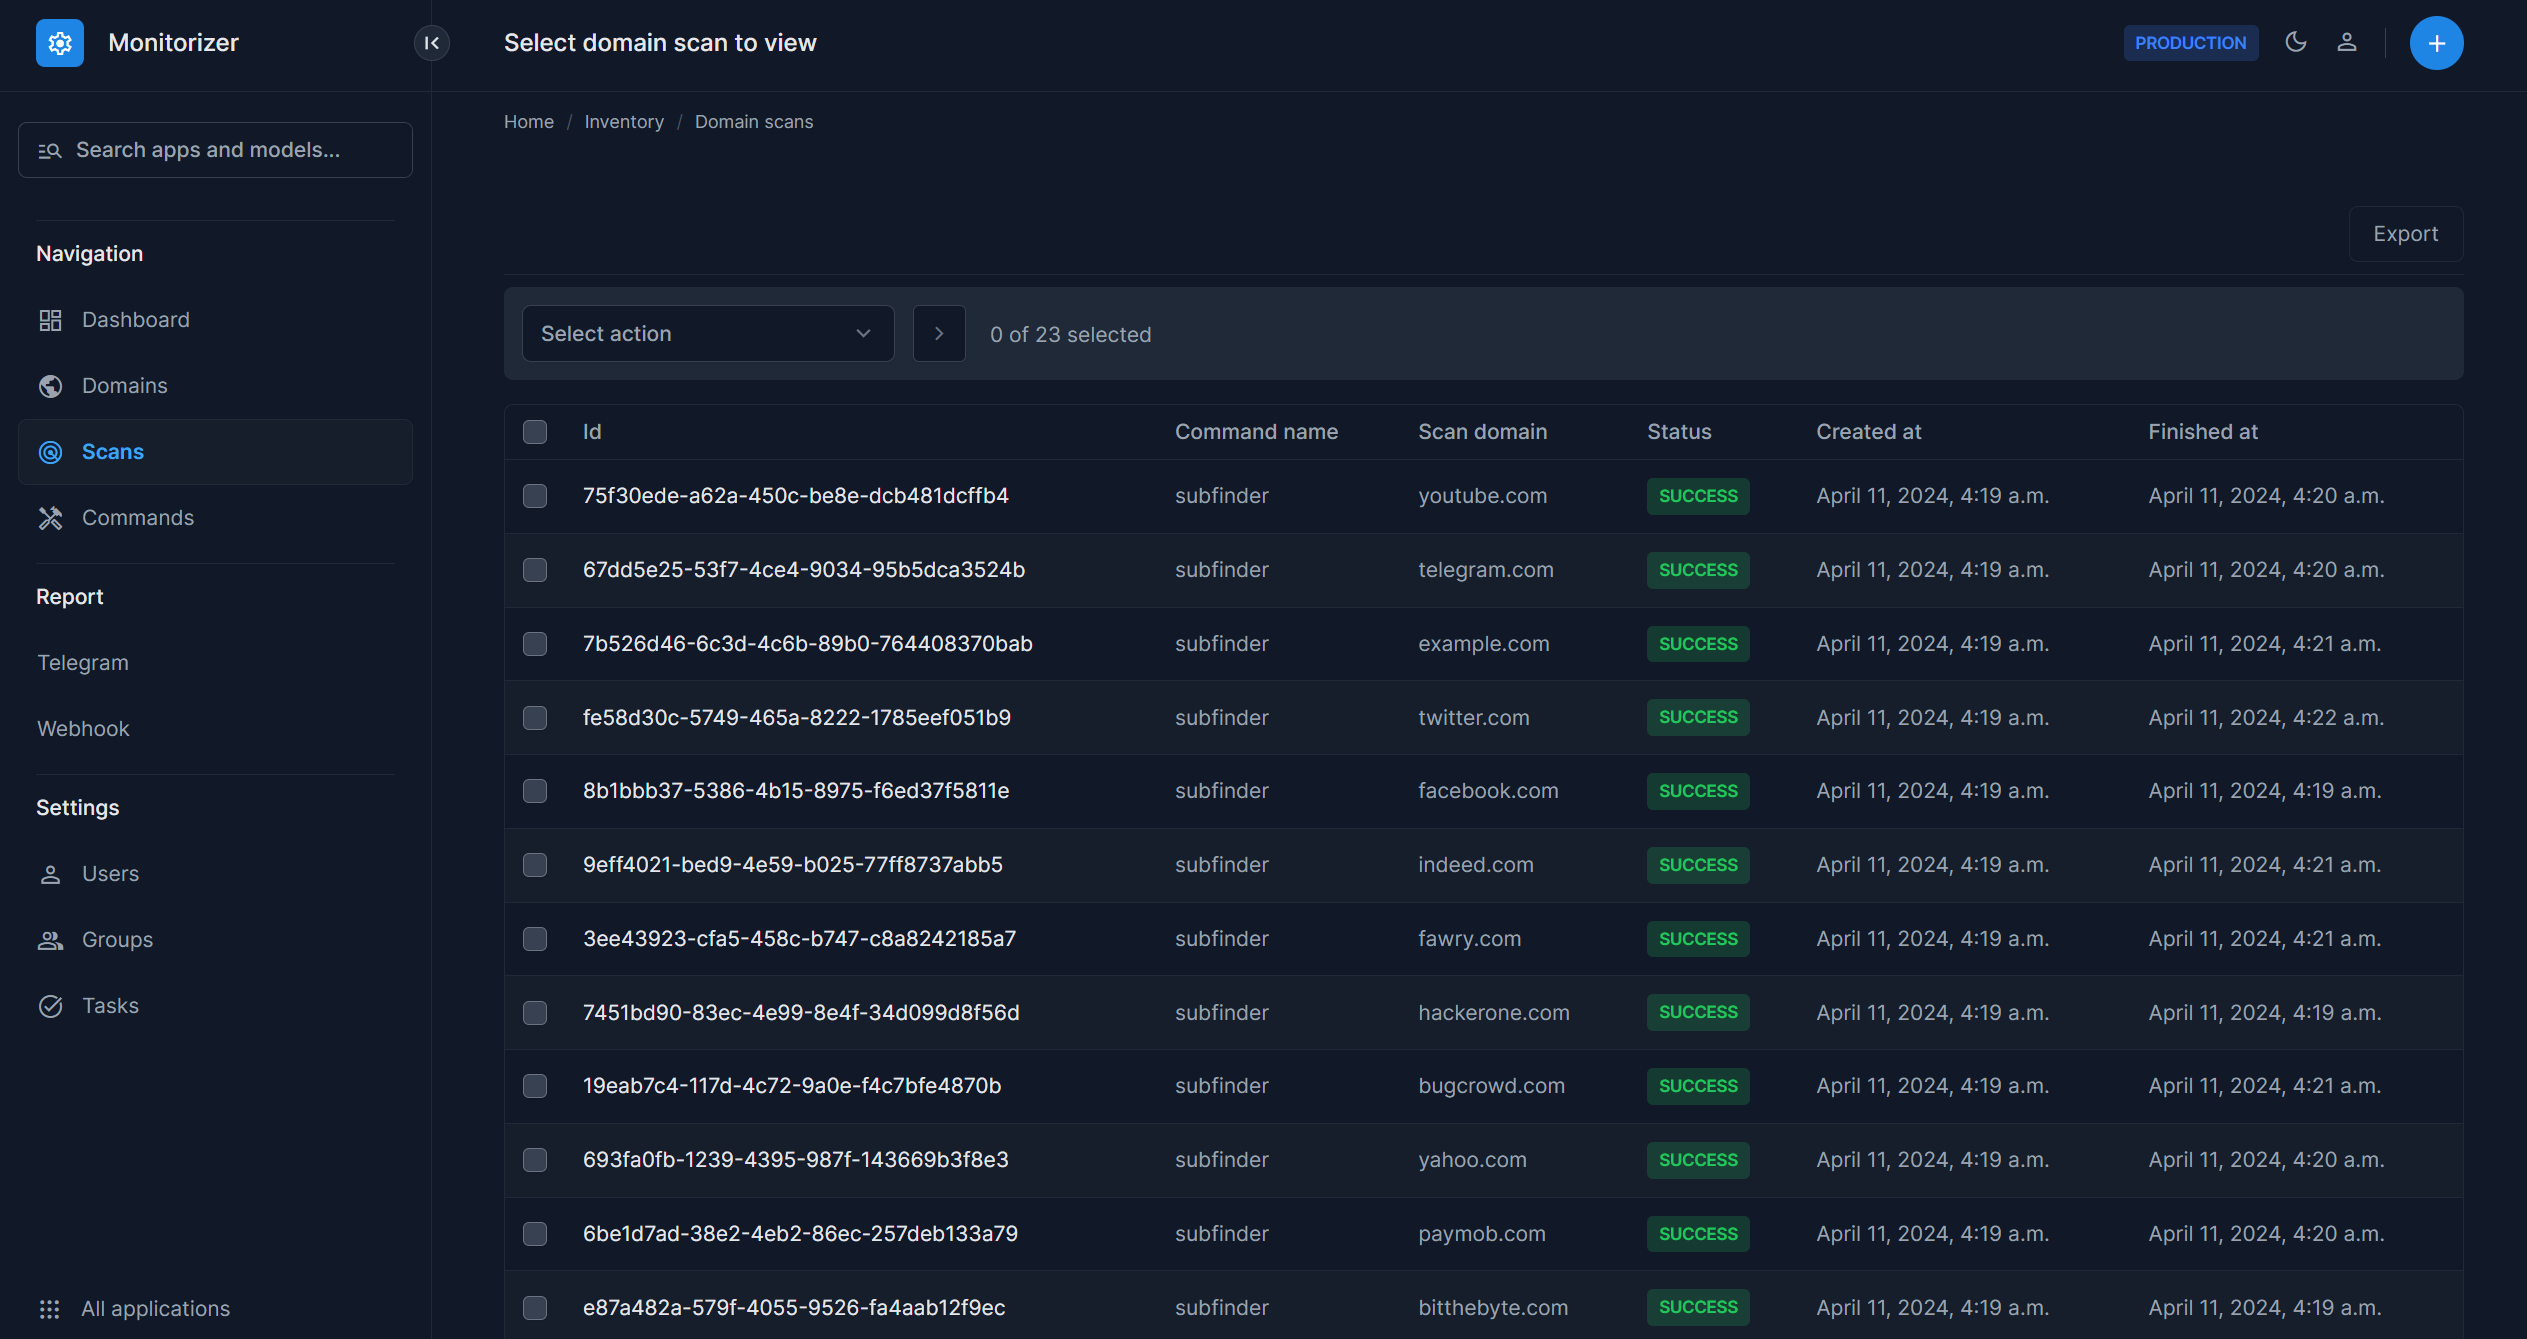
Modo Oscuro-Claro

Escalable

Monitorizer está completamente diseñado para ejecutarse a gran escala y manejar miles de operaciones distribuidas sin esfuerzo

Eventos

Monitorizer admite varios canales de notificación para asegurarse de que siempre esté informado.

Telegram: Las actualizaciones y alertas se envían directamente a su canal de Telegram especificado, lo que permite notificaciones instantáneas y colaboración inmediata en equipo.

Webhook: Reciba informes detallados y alertas a través de su servidor webhook para mantenerse alineado.

Extensible

Emplee una estrategia sin código para integrar sus propias herramientas de enumeración y descubrimiento de dominios sin esfuerzo. Personalice y extienda funcionalidades sin escribir ningún código nuevo.

Búsqueda Avanzada

Utilice el panel de control para realizar búsquedas exhaustivas en todos los activos de Monitorizer. Esta función permite localizar rápidamente los puntos de datos necesarios, agilizados a través de una interfaz de búsqueda intuitiva.

Importación-Exportación

Utilice el panel de control para importar y exportar activos fácilmente

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →