

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/bishopfox/gadgetprobe
ReconocimientoGeneración de PayloadsAnálisis de VulnerabilidadesExplotación de Aplicaciones WebPruebas de Penetración
GitHubbishopfox/gadgetprobe

GadgetProbe

Sondea endpoints que consumen objetos serializados de Java para identificar clases, bibliotecas y versiones de bibliotecas en classpaths remotos de Java.

Ver Repositorio
6209750hace 5 añosRevisado por Kitploit
Compartir
Sitio web

License Python version

Descripción

Acabas de encontrar un bug de deserialización de Java, ejecutaste todos tus payloads de ysoserial y... no obtuviste nada. ¿Y ahora qué? ¿Cómo puedes depurar o construir una cadena de gadgets si estás completamente a ciegas?

Te presentamos GadgetProbe, una herramienta que arroja luz sobre los classpaths remotos y aumenta la gravedad del bug para todos.

GadgetProbe toma una wordlist de clases Java, genera objetos serializados de devolución de llamada DNS e informa de lo que se esconde en el classpath remoto.

Uso de la extensión de Burp

La extensión de Burp se integra automáticamente con Burp Collaborator para gestionar las devoluciones de llamada DNS. La extensión también incluye firmas y un analizador para identificar versiones de librerías de fuentes populares de gadgets.

Descarga la versión publicada o sigue las instrucciones de compilación a continuación.

Después de cargar la extensión de Burp:

  1. Envía la solicitud vulnerable a Intruder, resaltando el parámetro vulnerable.

gif

2. Añade una lista de clases Java (consulta las wordlists incluidas)
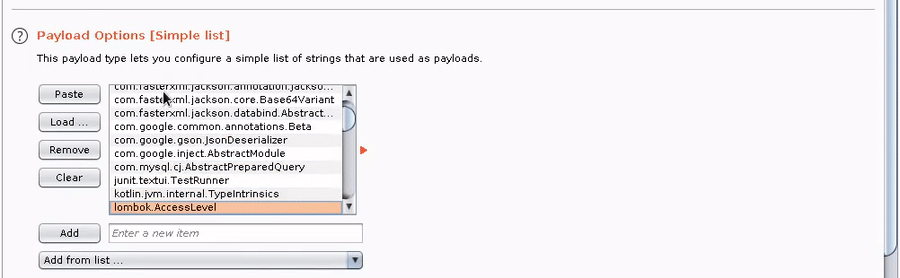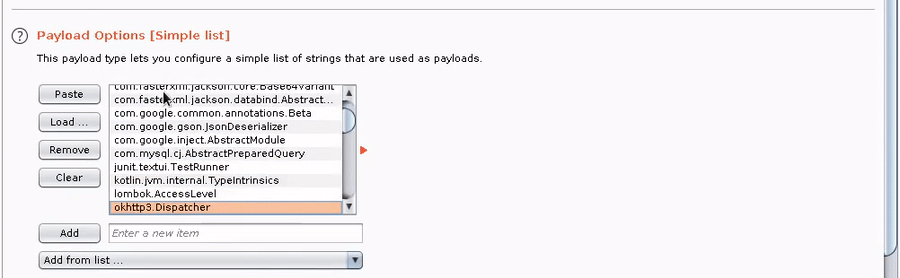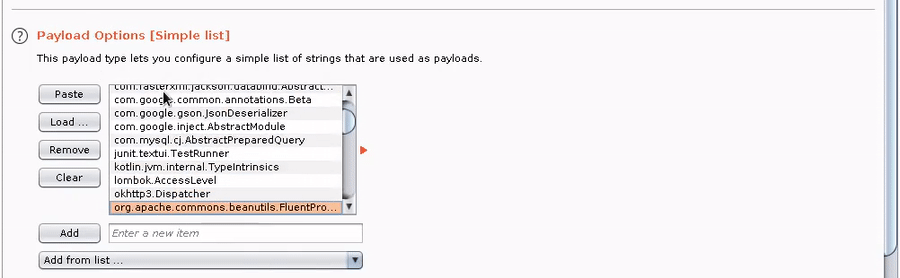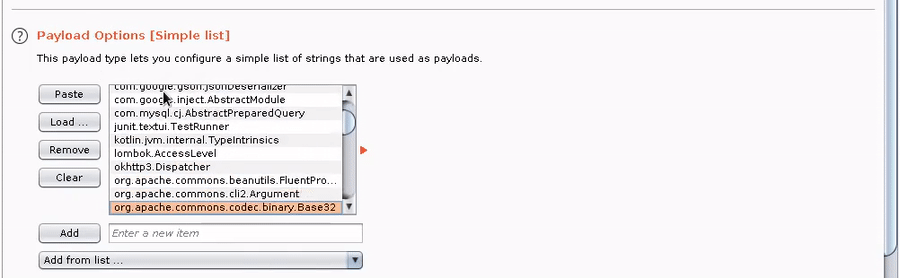
gif

3. Añade el procesador de payload de GadgetProbe y cualquier otro procesador necesario en tu cadena (p. ej., codificación Base64).
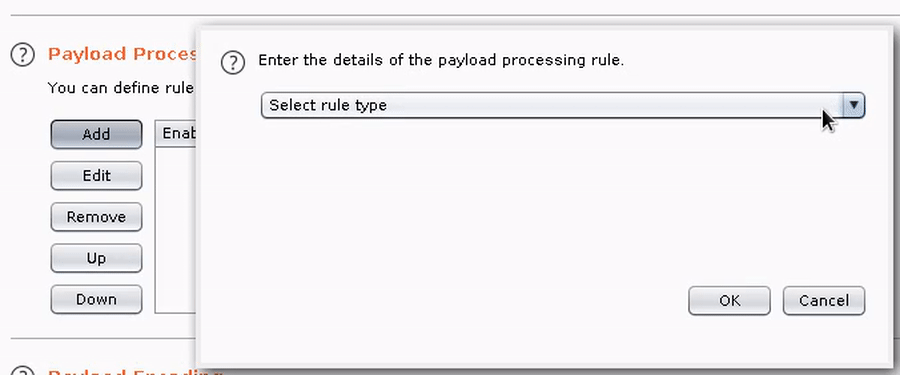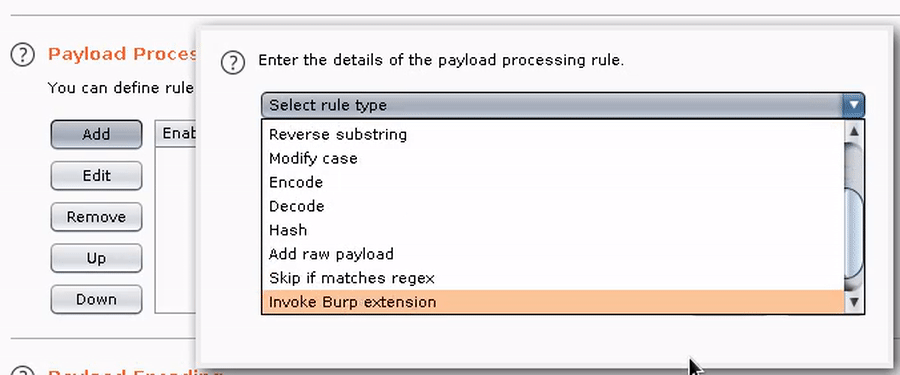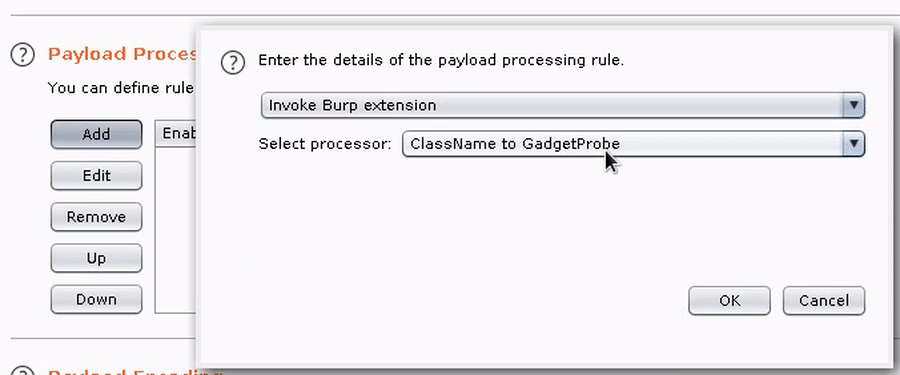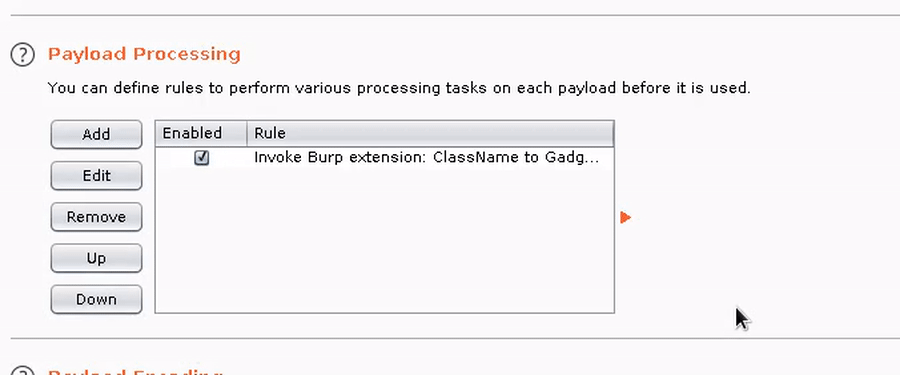
gif

4. Ejecuta el ataque de Intruder y observa cómo los resultados vuelven a la pestaña GadgetProbe de Burp.

gif

Uso de la librería Java de GadgetProbe

GadgetProbe también se puede utilizar como librería Java o CLI para ataques especializados.

import com.bishopfox.gadgetprobe.GadgetProbe
...
// Call the GadgetProbe constructor with your authoritative nameserver (or use Burp collaborator).
GadgetProbe gp = new GadgetProbe("dnscallback.burpcollaborator.net");
// The crafted object "obj" is now ready to be sent using any custom implementation :)
Object obj = gp.getObject("org.apache.commons.collections.functors.invokertransformer");

Compilación desde el código fuente

# Build JAR (run first)
./gradlew shadowJar

# Build wordlists
./generate_wordlists.sh

Cómo funciona

Consulta mi artículo en el blog de Bishop Fox.

Autor

Twitter: @theBumbleSec

GitHub: the-bumble

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





