
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/bilalz5-github/erlang-otp-ssh-cve-2025-32433
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónHerramienta de Acceso Remoto
GitHubbilalz5-github/erlang-otp-ssh-cve-2025-32433

Erlang-OTP-SSH-CVE-2025-32433

CVE-2025-32433 – Vulnerabilidad SSH en Erlang/OTP que permite RCE sin autenticación

Ver Repositorio
123hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    397
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    337

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

✅ Resultado

El servidor respondió a un ID de mensaje SSH 80 (0x50) — que está reservado para post-autenticación. Esto demuestra que el servidor acepta mensajes inválidos durante la fase de pre-autenticación, indicando un comportamiento vulnerable según lo definido en CVE-2025-32433.
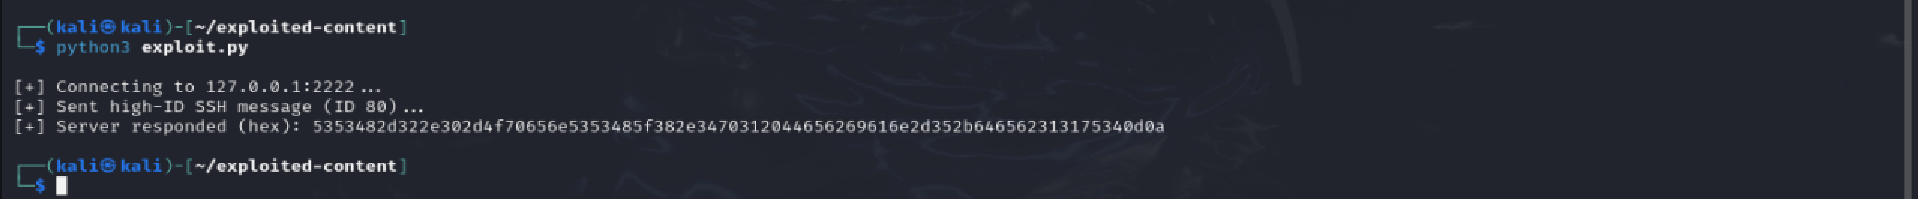
Se ejecuta código Python

📖 Resumen de la investigación

Construí este laboratorio después de estudiar Erlang/OTP y la CVE de varias fuentes confiables.

Erlang/OTP es un entorno potente desarrollado originalmente por Ericsson para construir sistemas distribuidos escalables y tolerantes a fallos. Incluye su propia implementación de servidor SSH. El módulo SSH dentro de Erlang/OTP es vulnerable a ejecución remota de código no autenticada (RCE) debido al manejo incorrecto de tipos de mensaje SSH ≥ 80 durante la fase de pre-autenticación.

En lugar de rechazar estos mensajes inválidos, el servidor los procesa, lo que permite a un atacante crear mensajes maliciosos y potencialmente obtener acceso no autorizado para ejecución de código.


🔍 Conceptos clave que aprendí

  • Erlang/OTP SSH permite acceso seguro a shell/archivos dentro de sistemas Erlang
  • ID de mensaje 80+ está reservado para post-autenticación pero puede ser abusado en pre-autenticación
  • Detección: Suricata o NIDS pueden detectar “SSH_MSG_CHANNEL_REQUEST” con comandos “exec”
  • Versiones afectadas:
    • OTP-27.3.2 y anteriores
    • OTP-26.2.5.10 y anteriores
    • OTP-25.3.2.19 y anteriores
  • Versiones parcheadas:
    • OTP-27.3.3
    • OTP-26.2.5.11
    • OTP-25.3.2.20

📚 Créditos y referencias

  • GitHub Security Advisory – GHSA-37cp-fgq5-7wc2
  • PoC de investigación y escritos por Matthew Keeley
  • Información de detección comunitaria a través de Suricata, Wireshark y FortiGate
  • Documentación oficial de Erlang/OTP y páginas de CVE

💬 Nota final

No todo el contenido aquí es 100% original — construí el laboratorio y PoC yo mismo, pero estudié de múltiples fuentes para entender Erlang, OTP, SSH y CVE-2025-32433 claramente. Este README refleja mi propio resumen y aprendizaje. 🤝


Descargar herramienta


