Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
nightHawkResponse — Marco forense de respuesta a incidentes | Kitploit
Herramientas/GitHubGitHub/biggiesmallsag/nighthawkresponse
Forensia de DiscoGestión de Indicadores de Compromiso (IOC)ReconocimientoForensia de MemoriaAnálisis ForenseRecopilación de InformaciónForensia DigitalInteligencia de AmenazasRespuesta a IncidentesAnálisis de Registros
GitHub
60712326hace 6 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
biggiesmallsag/nighthawkresponse

nightHawkResponse

Marco forense de respuesta a incidentes
Ver Repositorio
Compartir

nightHawk Response

Aplicación personalizada para la presentación asíncrona de datos forenses sobre un backend Elasticsearch.
Esta aplicación está diseñada para ingerir un archivo de "collections" de Mandiant Redline y ofrecer flexibilidad en búsqueda/apilado y etiquetado.

La aplicación nació de la imposibilidad de controlar múltiples investigaciones (o cientos de endpoints) en un solo panel de control.

Para ingerir auditorías de Redline, creamos nightHawkResponse, una aplicación GOpher completamente funcional diseñada para acompañar a este framework. El código fuente de la aplicación está disponible en este repositorio; se ha compilado un binario que se ejecuta dentro del ISO listo para ingerir desde el primer arranque.

Versión 2.0 -Fecha estimada Marzo 2020

Actualmente estamos desarrollando una nueva versión importante y la lanzaremos en marzo de 2020. La nueva versión tiene como objetivo lograr lo siguiente:

  • Instalación basada en Docker (con guías/configuraciones de despliegue en Kubernetes/Nube/Local) (WIP)
  • Nueva interfaz de usuario reescrita en React. Reducida a lo esencial y nada más. (WIP)
  • Carga de triaje progresiva y reanudable (HECHO)
  • Plugin nightHawkResponse para Kibana (WIP)
  • Base de código simplificada con pruebas unitarias (WIP)
  • Entorno de desarrollo simplificado CI/CD (WIP)

Nos dimos cuenta de que había demasiadas partes móviles para operar eficazmente todo el repositorio, gestionar fácilmente las entidades y mantener todo actualizado. También creemos que los datos centrales que residen en Elastic deberían ser utilizados de manera más efectiva por Kibana, por lo que decidimos hacer esto realidad desarrollando un plugin que haga esto junto al increíble flujo de trabajo de Kibana.

Versión 1.0.4

Instalación

  • Versión 1.0.4 funcionaría en cualquier sistema Ubuntu x64 (probado en Ubuntu 16.04LTS)
  • Actualizar Ubuntu al último parche
  • Descargar release/nhr-1.0.4.tar.gz
  • Descomprimir nhr-1.0.4.tar.gz
  • Cambiar al directorio nhr-1.0.4
  • Hacer ejecutable nhr-setup.sh (chmod +x nhr-setup.sh)
  • Instalar dependencias y paquetes de nightHawk Response (sudo ./nhr-setup.sh install)
    Nota: Se requiere acceso a Internet durante la instalación.
  • La instalación inicial puede fallar al crear el índice de Elasticsearch. Si eso ocurre, vuelva a ejecutar (sudo ./nhr-setup.sh install)
  • Verificar que todos los componentes estén funcionando
    ---- sudo systemctl status elasticsearch
    ---- sudo systemctl status kibana
    ---- sudo systemctl status rabbitmq-server
    ---- sudo systemctl status nginx
    ---- sudo systemctl status nighthawk-api
    ---- sudo systemctl status nighthawk-worker
  • Puede acceder navegando a https://ipaddress
  • El nombre de usuario y contraseña predeterminados son ambos admin/admin

La documentación de la API se encontrará en la Wiki

01/09/2016: Versión 1.0.3

  • Se agregaron contexto de usuario y cuentas de usuario (iniciar sesión con nighthawk/nighthawk), consulte el artículo de la wiki
  • Se agregaron estadísticas de la plataforma e información de carga en websockets
  • Se agregó eliminación de casos, eliminación de endpoints, eliminación de endpoints de casos
  • Se agregó sección de flujo de trabajo de tareas en websocket, consulte el artículo de la wiki para obtener una guía
  • Los comentarios/etiquetado ahora son objetos expandibles con resaltado habilitado
  • Los comentarios ahora son alertas en websocket, consulte la wiki para notas
  • Error en CaseName = nombre del endpoint resuelto
  • Auditorías comprimidas de Mac/Windows/Linux resueltas
  • Funciones de mejora de diseño responsive
  • w32system agregado como tipo de auditoría

Funcionalidades:

Demostración en video: nightHawk Response Platform

  1. Forense de endpoint en una sola vista (múltiples tipos de auditoría).
  2. Búsqueda global.
  3. Línea de tiempo.
  4. Apilado.
  5. Etiquetado.
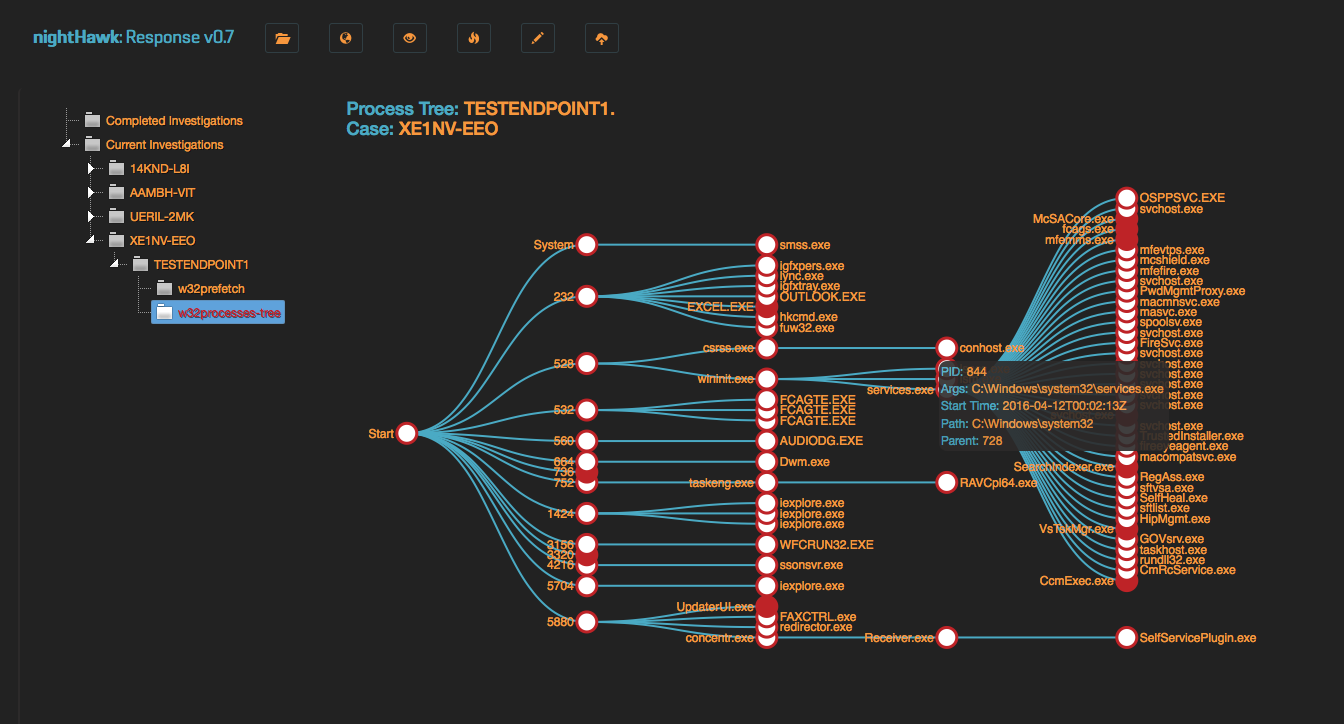
  6. Vista interactiva del árbol de procesos.
  7. Carga de múltiples archivos e investigaciones con nombre.

nightHawk ISO

Para facilitar las cosas a los usuarios de nightHawk, creamos un ISO con todo configurado listo para usar. Eso significa que obtienes lo siguiente:

  1. El código fuente más reciente de nightHawk.
  2. CentOS 7 Minimal con las bibliotecas principales necesarias para operar nightHawk.
  3. Configuración de Nginx y UWSGI como proxy inverso (socket y optimizado), SSL habilitado.
  4. Últimas versiones de Elasticsearch/Kibana (Kibana está expuesto y se puede usar si se desea).
  5. Sysctrl para todos los servicios principales.
  6. Registro (rotado) para todos los servicios principales.
  7. Configuraciones del sistema configurables, se puede encontrar una lista de ellas en el archivo /opt/nighthawk/etc/nightHawk.json.

Iniciando el sistema:

Antes de construir su máquina virtual con el ISO proporcionado, tenga en cuenta lo siguiente:

  1. CPU/RAM.

Pendiente: Configurar el servicio Elastic como nodos duales con 1/4 de la memoria del sistema asignada por nodo. Esto significa que si le asignas 2GB de RAM, cada nodo ES tendrá 512mb y el sistema se quedará con 1GB para operar.

Si deseas configurarlo de otra manera, ingresa por SSH a la máquina y configúralo a tu gusto.

  1. HDD.

Se debe considerar un mínimo de 20GB. Un archivo de auditoría puede ser grande, por lo que se recomienda asignar mucho almacenamiento para manejar la ingesta de muchas colecciones.

Pendiente: Configuración de almacenamiento basado en usuario para instancias a gran escala. Si deseas configurar particiones adicionales, puedes hacerlo tú mismo; se pueden realizar algunos cambios para apuntar el almacenamiento de datos de ES a tu nueva partición.

Instalación:

Descargar ISO: nightHawk v1.0.3

Configure el hardware, monte el ISO en la VM, inicie el script de instalación.

Una vez completado, en su navegador (Chrome/FireFox), vaya a; https://192.168.42.173.

Inicie sesión en el sistema con 'nighthawk/nighthawk' - haga clic en 'goto site' para acceder a la aplicación

Si necesita acceder a Kibana, vaya a; https://192.168.42.173:8443.

Si necesita conectarse por SSH a la máquina, los detalles de inicio de sesión son; admin/nightHawk.

Si desea cambiar la dirección IP (reflejada en toda la aplicación); /opt/nighthawk/bin/nighthawkctl set-ip <new_ipaddress>

El script de recolección de auditorías de Redline se puede encontrar en la raíz de este repositorio. Úselo cuando utilice el recolector independiente de Redline, ya que devolverá los documentos que necesita para poblar nightHawk correctamente.

Carga:

IMPORTANTE: Creación del archivo zip de auditoría para cargar (Recolector independiente de Redline):
paso_1: Navegue a Sessions\AnalysisSessionX\Audits<NombreDelEquipo> donde X es el número de análisis, que es 1 en la mayoría de los casos.
paso_2: Cree un zip de la carpeta que contiene los archivos de auditoría, por ejemplo, 20160708085733
paso_3: Cargue 20160708085733.zip

IMPORTANTE: Use el archivo de auditoría HX existente (Colector HX): Las auditorías de FireEye HX tienen una extensión que termina en .mans. La auditoría de HX difiere del recolector de Redline porque el .mans que devuelve es en realidad un archivo zip. Esto significa que se puede cargar directamente a diferencia de la auditoría de Redline, para la cual debe seguir las instrucciones anteriores.


Descargar herramienta