
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-6387 — Herramienta de escaneo masivo para OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 y otros. | Kitploit
Herramientas/GitHubGitHub/bigb0x/cve-2024-6387
ReconocimientoEscáneres de VulnerabilidadesRecopilación de InformaciónSeguridad de RedesPruebas de PenetraciónAprendizaje y Educación
GitHubbigb0x/cve-2024-6387

CVE-2024-6387

Herramienta de escaneo masivo para OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 y otros.

Ver Repositorio
35829hace 2 añosRevisado por Kitploit
Compartir

CVE-2024-6387

Herramienta de Escaneo Masivo para OpenSSH CVE-2024-6387 y Otras 19 Vulnerabilidades de OpenSSH
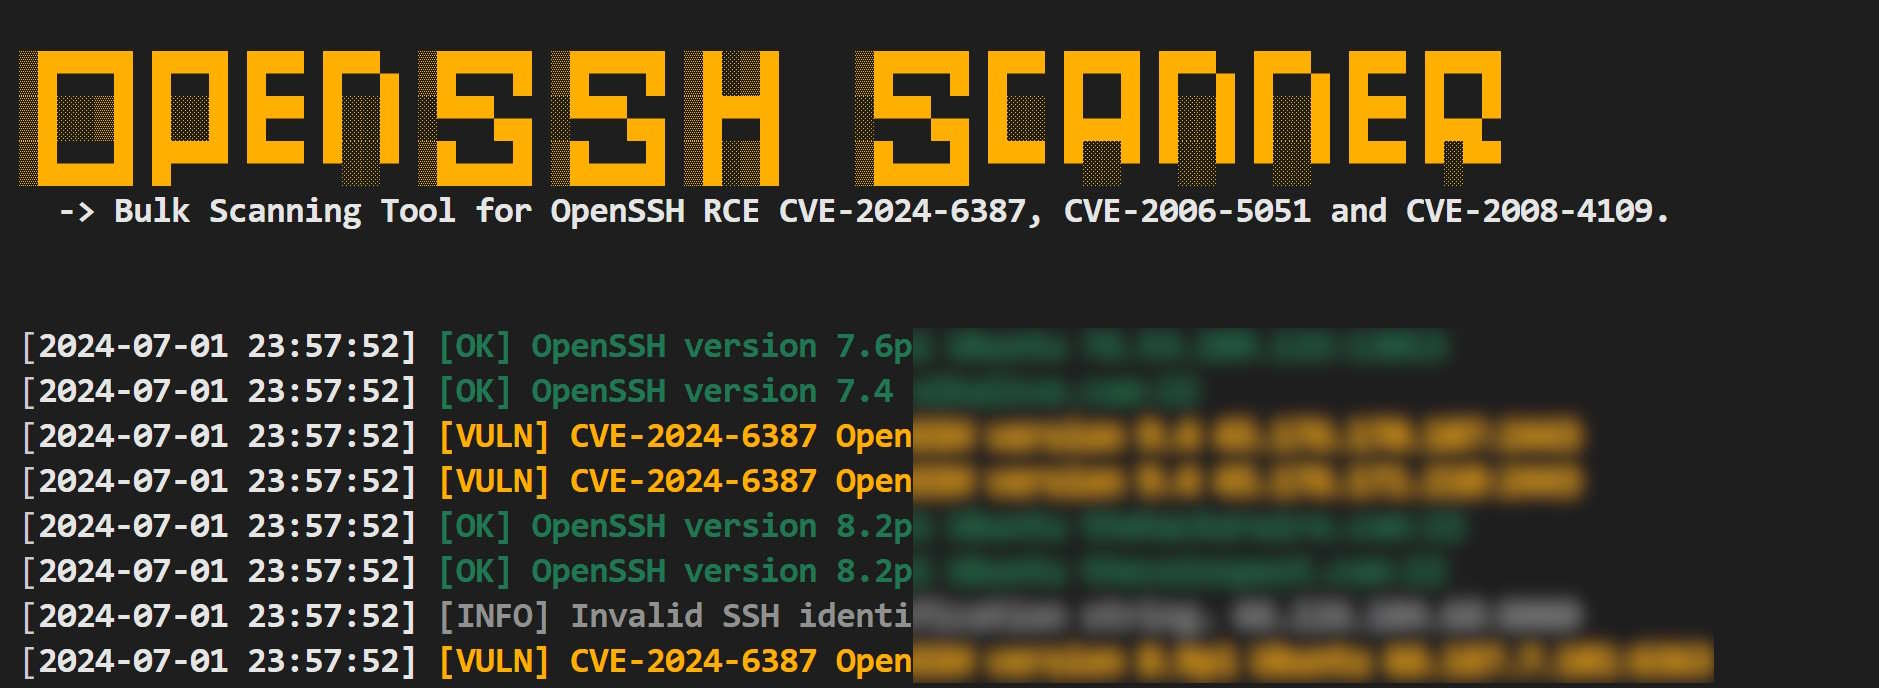
Banner

Descripción general

¡Presentamos una nueva herramienta de escaneo masivo para OpenSSH! Escanea rápidamente múltiples servidores SSH en busca de vulnerabilidades de seguridad como CVE-2024-6387, CVE-2006-5051 y otras. Esta herramienta está diseñada únicamente para escaneo y reporte - sin intentos de explotación -. ¡Mejora tus evaluaciones de seguridad hoy!

Versión 1.0.4

CVEs soportados:

- CVE-2024-6387: Affects OpenSSH versions 8.5 to 9.7.
- CVE-2019-6111: Affects OpenSSH versions 5.6 to 7.9.
- CVE-2018-15473: Affects OpenSSH version 7.7.
- CVE-2016-10012: Affects OpenSSH version 6.9.
- CVE-2016-10009: Affects OpenSSH version 7.2.
- CVE-2016-6210: Affects OpenSSH version 7.2.
- CVE-2016-3115: Affects OpenSSH version 7.1.
- CVE-2016-0777: Affects OpenSSH versions 5.4 to 7.1.
- CVE-2015-6564: Affects OpenSSH version 7.0.
- CVE-2015-6563: Affects OpenSSH version 6.8.
- CVE-2015-5600: Affects OpenSSH versions 6.8 and 6.9.
- CVE-2014-2532: Affects OpenSSH version 6.6.
- CVE-2013-4548: Affects OpenSSH version 6.2.
- CVE-2012-0814: Affects OpenSSH version 6.1.
- CVE-2012-0816: Affects OpenSSH version 6.0.
- CVE-2008-5161: Affects OpenSSH version 5.0.
- CVE-2006-5051 and CVE-2008-4109: Affects OpenSSH versions before 4.4.
- CVE-2003-0190: Affects OpenSSH versions before 3.7.1p2.
- CVE-2002-0083: Affects OpenSSH versions before 3.1.
- CVE-2001-0817: Affects OpenSSH versions before 2.3.0.

Instalar los paquetes necesarios

pip install packaging

Escaneo de IP en lote

python ssh.py -f targets.txt --output output.txt

Escaneo de IP única

python ssh.py -u IP

Contacto

Para cualquier sugerencia o idea, por favor contacta con mí.

Aviso legal

Esta herramienta se proporciona únicamente con fines educativos. No fomento, apruebo ni apoyo el acceso no autorizado a ningún sistema o red. Usa esta herramienta de manera responsable y solo en sistemas para los que tengas permiso explícito para realizar pruebas. Cualquier acción y las consecuencias derivadas del mal uso de esta herramienta son de tu propia responsabilidad.


Referencias

  • https://blog.qualys.com/vulnerabilities-threat-research/2024/07/01/regresshion-remote-unauthenticated-code-execution-vulnerability-in-openssh-server
  • https://ubuntu.com/security/CVE-2024-6387
  • https://www.cve.org/CVERecord?id=CVE-2024-6387
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




