
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/bigb0x/cve-2024-24919-sniper
ReconocimientoEscáneres de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubbigb0x/cve-2024-24919-sniper

CVE-2024-24919-Sniper

CVE-2024-24919 Sniper - Una potente herramienta para escanear la vulnerabilidad CVE-2024-24919 en Check Point Security Gateway. Admite escaneo individual y masivo, multiproceso y genera informes CSV detallados. Ideal para pentesters e investigadores de seguridad.

Compartir
Ver Repositorio
3129hace 2 añosAún no revisado

CVE-2024-24919-Sniper

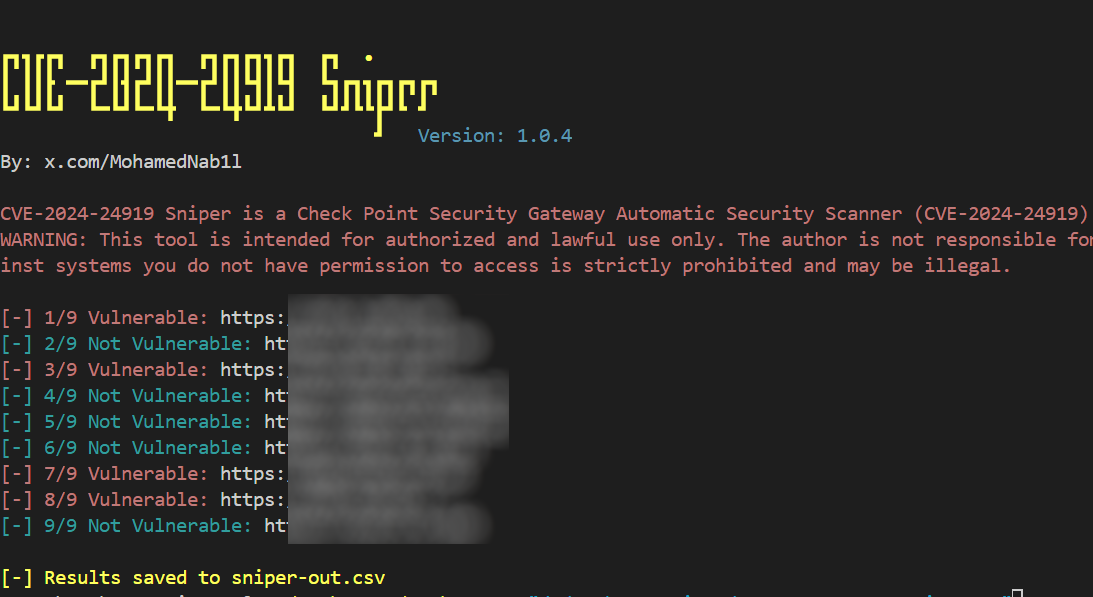
Captura de pantalla de CVE-2024-24919 Sniper

Resumen

CVE-2024-24919 Sniper es un script de Python diseñado para escanear vulnerabilidades de divulgación de información en Check Point Security Gateway. Este script puede realizar escaneos tanto de un solo objetivo como masivos, utilizando multihilo para mejorar la velocidad de escaneo. Admite varias opciones de línea de comandos para especificar objetivos y controlar el comportamiento del escaneo.

Características

  • Escanea y explota la vulnerabilidad CVE-2024-24919
  • Admite escaneo de un solo objetivo y masivo
  • Escaneo multihilo para mejorar el rendimiento
  • Genera un informe CSV con los resultados del escaneo
  • Salida con códigos de color ANSI para una mejor legibilidad

Instalación

Requisitos previos

  • Python 3.6+
  • pip (instalador de paquetes de Python)

Instalar dependencias

  1. Clona el repositorio:

    git clone https://github.com/yourusername/CVE-2024-24919-Sniper.git
    cd CVE-2024-24919-Sniper
    
  2. Instala los paquetes de Python necesarios:

    pip install -r requirements.txt
    

Uso

Opciones de línea de comandos

El script admite varias opciones de línea de comandos para especificar el objetivo, el modo y otros parámetros.

  • -u, --url: URL o dirección IP del objetivo
  • -r, --remote-path: Ruta del archivo remoto a leer (por defecto: /etc/passwd)
  • -f, --file: Archivo que contiene una lista de URL o IPs objetivo (una por línea)
  • -t, --threads: Número de hilos a usar para el escaneo (por defecto: 3)

Ejemplos

Explotación de un solo objetivo

Para escanear un solo objetivo:

python3 cve-2024-24919-sniper.py -u TARGET-IP -r remote-file-to-read -t number-of-threads
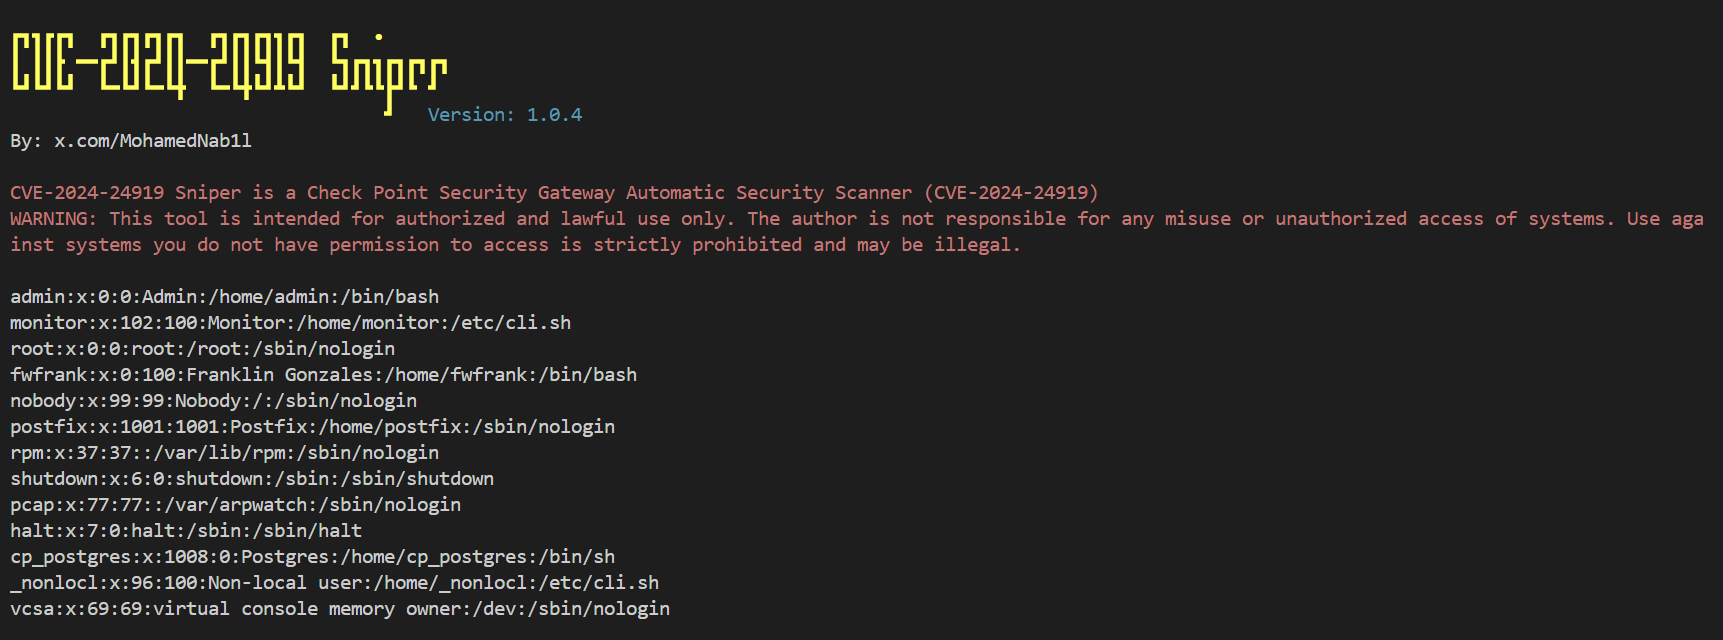
Captura de pantalla de CVE-2024-24919 Sniper

Escaneo masivo

Para escanear múltiples objetivos desde un archivo:

python3 cve-2024-24919-sniper.py -f targets.txt

Número personalizado de hilos

Para especificar el número de hilos:

python3 cve-2024-24919-sniper.py -f targets.txt -t 5

Informe de resultados

El script generará un informe CSV llamado sniper-out.csv que contiene los resultados del escaneo con las siguientes columnas:

  • Host
  • Vulnerable
  • Estado
  • Fecha del último escaneo

Manejo de interrupciones

Puedes detener el script en cualquier momento presionando Ctrl+C. El script manejará la interrupción correctamente y saldrá.

Contacto

Para cualquier pregunta o comentario, puedes contactar al autor:

  • Twitter: @MohamedNab1l

Descargo de responsabilidad

Esta herramienta está destinada únicamente a fines educativos y de pruebas autorizadas. Úsala bajo tu propio riesgo. No escanees ni ataques objetivos para los que no tengas permiso explícito para probar.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    387
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




