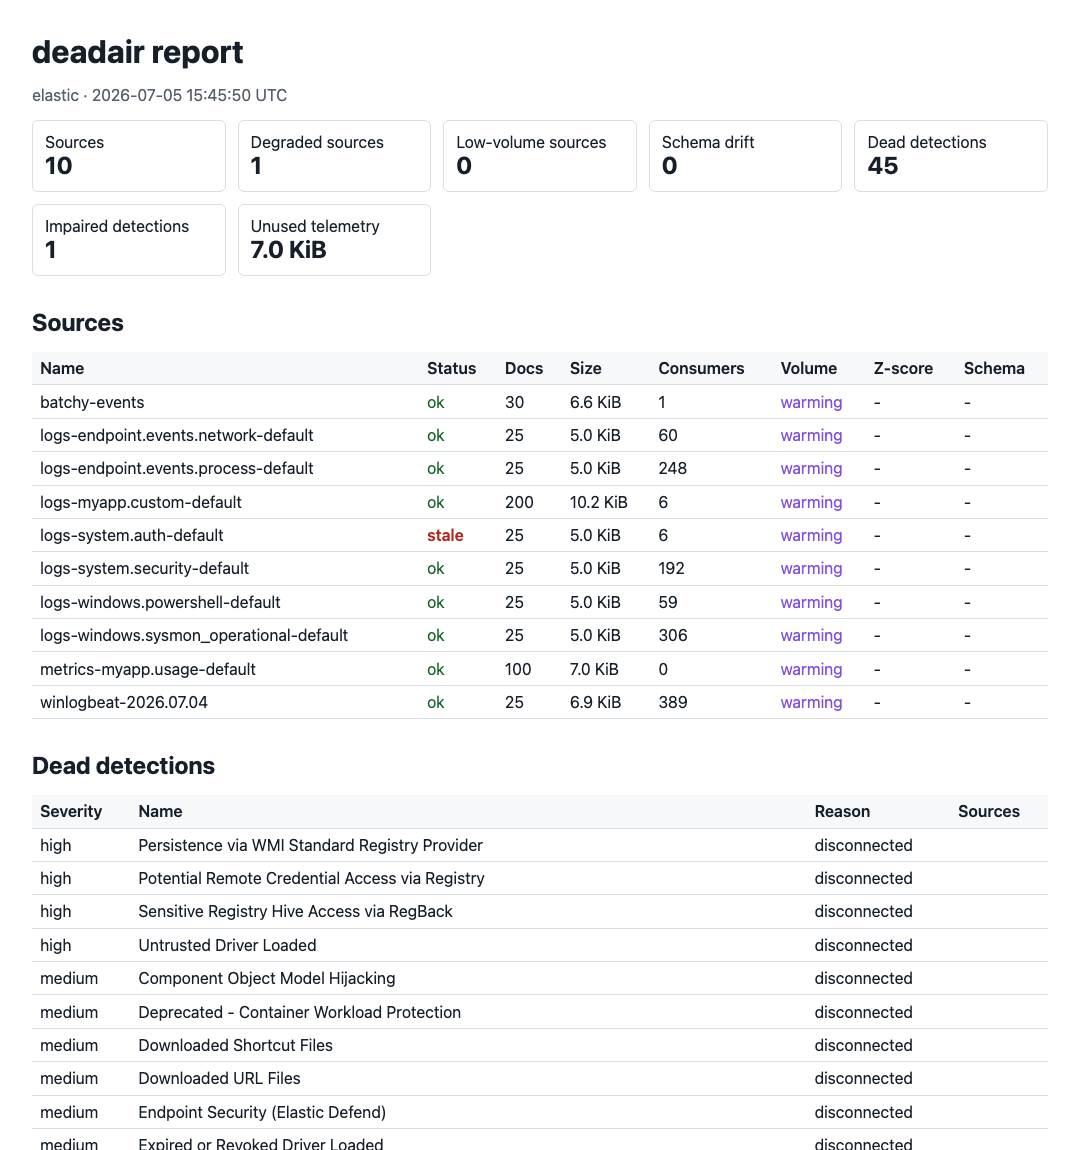
 big-comfy/deadair
Encuentra las reglas de detección en tu SIEM que están funcionando a ciegas


deadair comprueba si las detecciones de SIEM habilitadas todavía disponen de la telemetría que necesitan.
Informa de datos ausentes o desactualizados, retrasos de ingesta e inconsistencias de esquema.
Se ejecuta localmente · Solo lectura · Sin agente · Sin envío de telemetría
Lee el análisis técnico · Destacado en Detection Engineering Weekly · Destacado en tl;dr sec #341
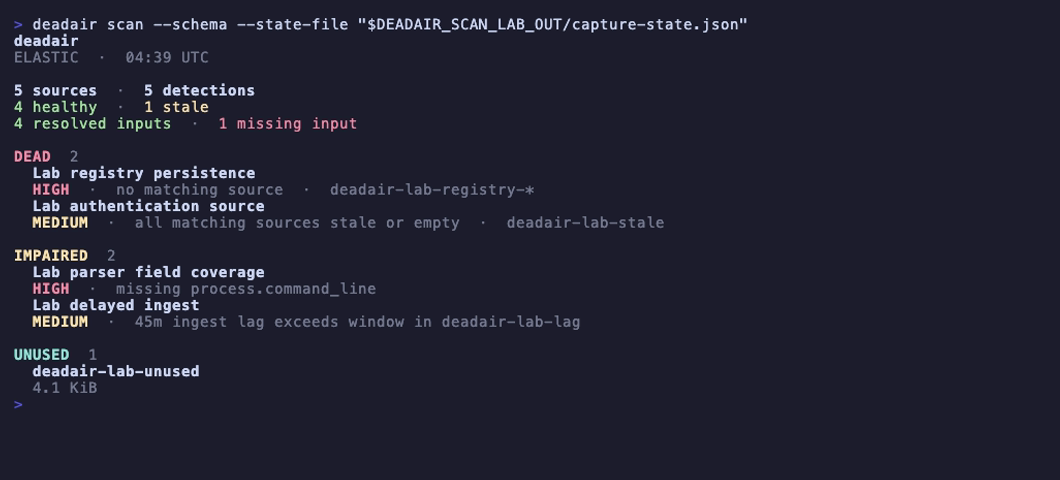
Campos ausentes y eventos retrasados en un laboratorio de Elastic desechable. Abre la imagen para ver la grabación corta con controles de reproducción, o reprodúcela con make record-scan-lab.
Una regla puede estar habilitada, programada y sin errores después de que los datos que necesita hayan desaparecido. deadair lee el inventario de reglas activas, resuelve las entradas de cada regla usando la semántica nativa del backend y comprueba las fuentes concretas que hay detrás de ellas.
Detecta:
deadair es compatible con Elastic Security, OpenSearch Security Analytics y Microsoft Sentinel.
Descarga un binario para macOS, Linux o Windows desde GitHub Releases, o instálalo con Go:
go install github.com/alephnull-sh/deadair/cmd/deadair@latest
Imprime la configuración de solo lectura para tu SIEM:
deadair setup elastic      # Elastic Security
deadair setup opensearch   # OpenSearch Security Analytics
deadair setup sentinel     # Microsoft Sentinel
Ejecuta una configuración, luego verifica y escanea:
deadair check   # verifica que la credencial puede escanear
deadair scan    # evalúa reglas activas y telemetría
Los códigos de salida son estables: 0 supera la puerta configurada, 1 significa hallazgos sujetos a la puerta y 2 significa que el escaneo falló.
Para investigar una fuente y sus detecciones consumidoras:
deadair scan --json-out report.json --html-out report.html
deadair inspect --source CommonSecurityLog report.json
Usa un nombre de fuente de tu informe. La guía de investigación también cubre fuentes individuales de Sentinel, mantenimiento y seguimiento de recuperación.
| Etapa | Qué hace deadair |
|---|---|
| Inventario | lee las detecciones habilitadas y las entradas que declaran |
| Resolución | usa la resolución nativa de índices en Elastic y OpenSearch; en Sentinel, combina el análisis de KQL con evidencia de tablas, watchlists, funciones guardadas, ASIM y espacios de trabajo cruzados mapeados |
| Medición | comprueba la frescura y la temporización de las fuentes, además del esquema y el almacenamiento donde el backend los admite |
| Informe | emite terminal, JSON, HTML, agregados de flota y métricas de Prometheus con la evidencia detrás de cada veredicto |
Sentinel sigue el mismo modelo de regla a fuente y añade watchlists literales, funciones guardadas, parsers ASIM, espacios de trabajo mapeados y linaje de tablas de resumen. También muestra cuándo una porción filtrada de una tabla compartida ha dejado de reportar o un pipeline de resumen se ha quedado atrás.
La guía de uso describe las reglas de evidencia, y el registro de validación documenta la cobertura de pruebas en vivo.
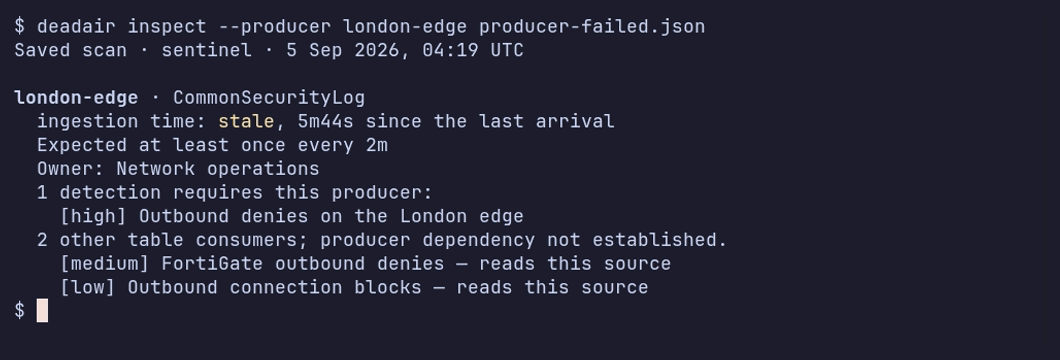
Dos feeds de firewall comparten CommonSecurityLog. Uno se detiene; el otro sigue reportando. La grabación muestra los escaneos guardados de fallo y recuperación. Consulta el registro de validación para las condiciones del laboratorio.
deadair comprueba si la telemetría de una detección está presente y saludable. No valida la lógica de la regla ni demuestra que un ataque simulado dispare una alerta. Usa la validación estática de reglas y las pruebas de detección de extremo a extremo para esas tareas.
