

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/bgeesaman/subpath-exploit
Análisis de VulnerabilidadesExplotaciónSeguridad en la NubeAprendizaje y EducaciónEscape de ContenedoresLabs y Práctica
GitHubbgeesaman/subpath-exploit

subpath-exploit

Informe de CVE-2017-1002101 con ejemplo de "exploit"/escape

Ver Repositorio
34230hace 8 añosRevisado por Kitploit
Sitio web
Compartir

Ejemplo de Escape de Kubernetes mediante CVE-2017-1002101

Descripción

Después de conocer el problema y seguir esta guía, quise explorar un poco más. Este repositorio contiene un par de despliegues de pods y scripts auxiliares de shell que demuestran el mecanismo de ataque de la manera más simple posible, para que los administradores y operadores de Kubernetes puedan comprender completamente la gravedad y los riesgos potenciales. Debes ser un usuario autenticado o capaz de controlar el spec/template de un pod en su creación, por lo que este escape no será anónimo a menos que se combine con otros ataques como este.

Explicación Rápida

Cuando el Kubelet monta un volume/secret/configmap, etc., sigue incorrectamente los enlaces simbólicos dentro del volumen hacia ubicaciones fuera del ámbito donde debería. Debido a que el Kubelet se ejecuta como root, esto significa que puede ser engañado para montar partes privilegiadas del sistema de archivos del host dentro del contenedor de un pod no privilegiado.

Mi enfoque fue usar un solo pod con dos contenedores "normales". Un contenedor crea el enlace simbólico a / o /home/ubuntu y el otro crashloops hasta que eso tenga éxito (forzando a que el volumen se remonte y siga esa ruta de enlace simbólico), permitiendo al usuario ejecutar exec en el segundo contenedor y acceder al punto de montaje.

Ejecución Rápida

Nota: Estos ejemplos funcionan sin modificación contra un host Ubuntu 16.04, pero pueden ajustarse fácilmente para otras configuraciones.

  1. Examina los archivos del repositorio antes de ejecutar cualquier cosa.
  2. Ejecuta ./run-as-root.sh si tu clúster es bastante "estándar".
  3. Ejecuta ./run-as-root-no-chroot.sh o ./run-as-user-1000.sh para otras variaciones.
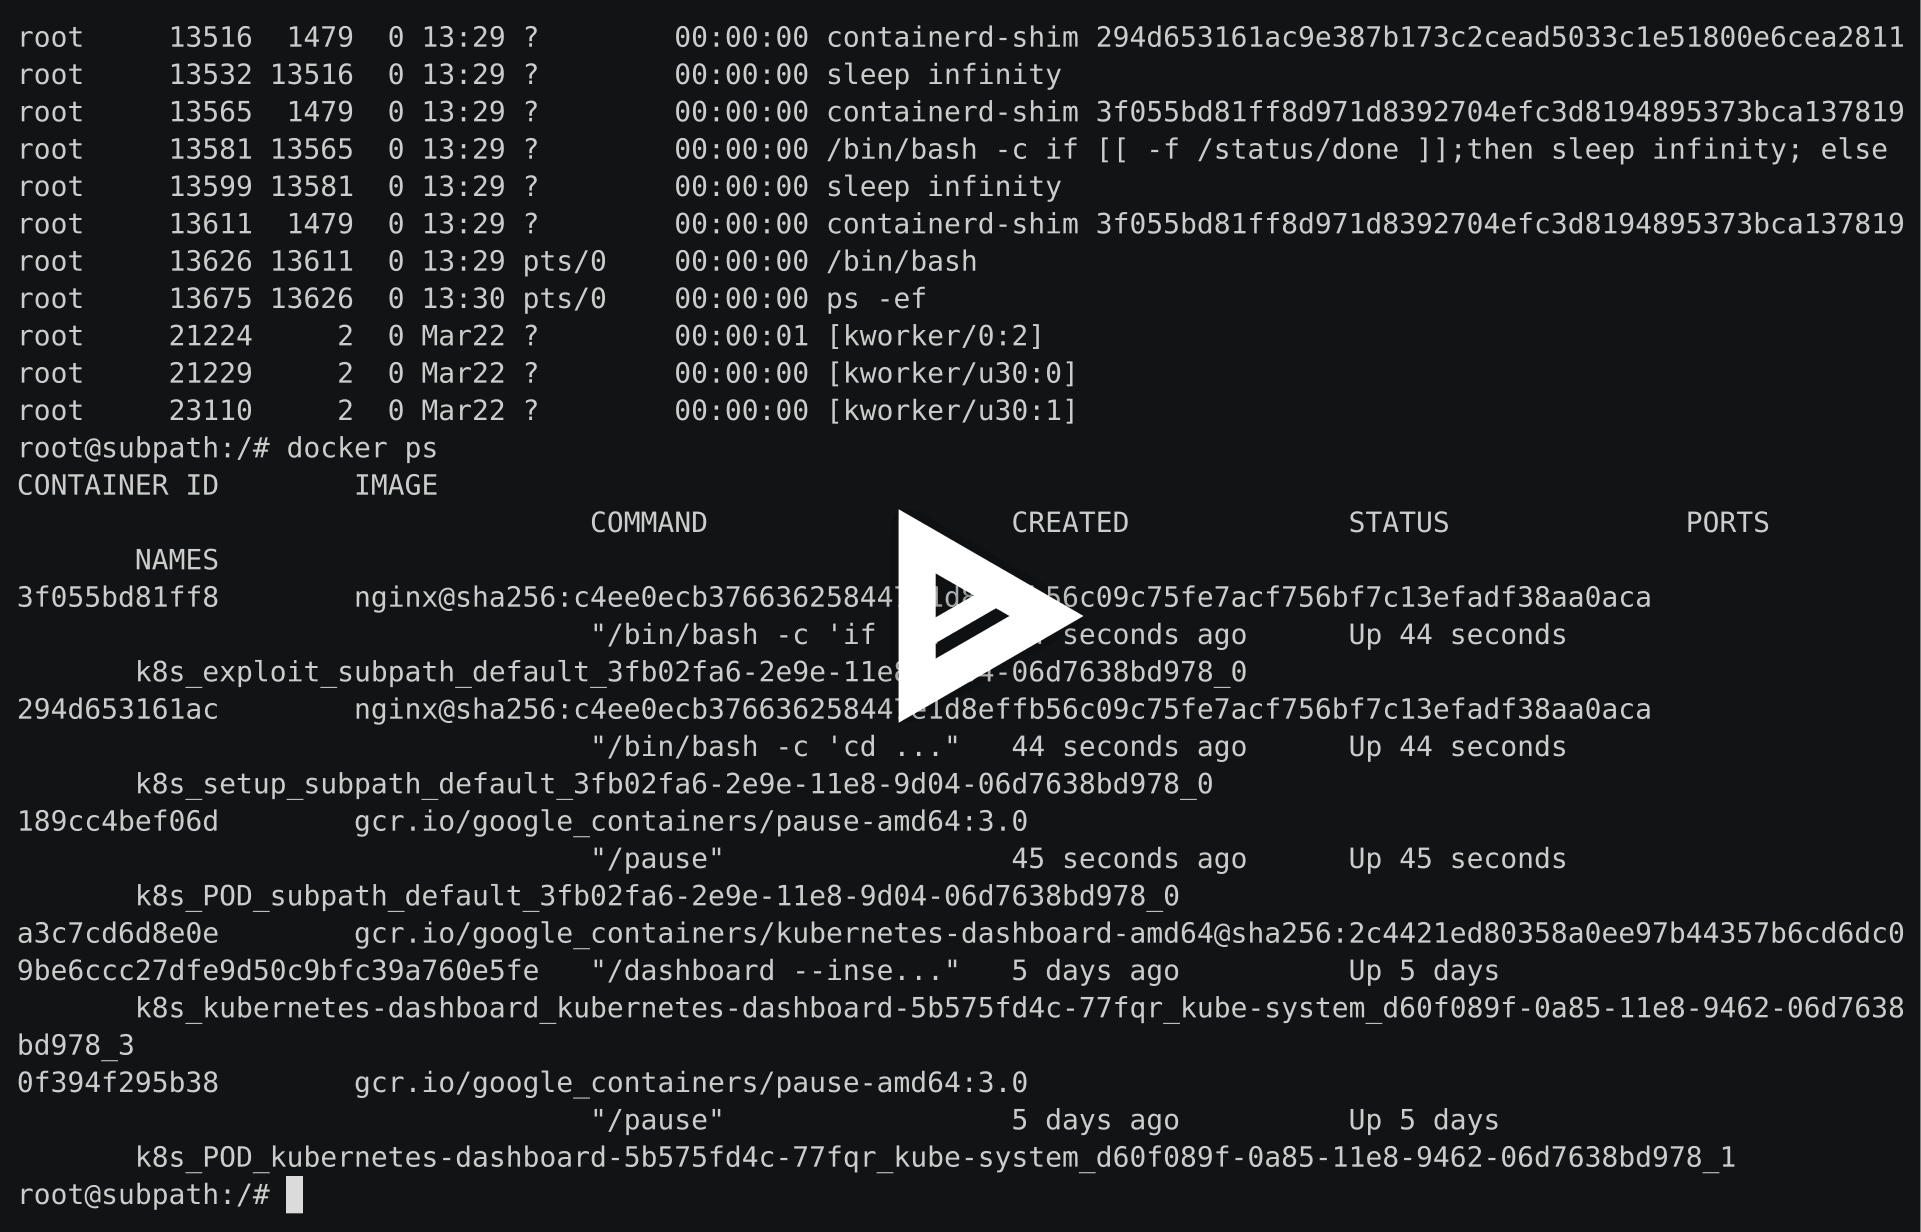
asciicast

Estrategia de Mitigación

Es realmente una situación de "parche obligatorio". Desafortunadamente, las soluciones alternativas enumeradas aquí no son muy prácticas para la mayoría de las personas. Casi todas las versiones anteriores son vulnerables.


Referencias

  • https://github.com/kubernetes/kubernetes/issues/60813
  • https://nvd.nist.gov/vuln/detail/CVE-2017-1002101
  • https://www.twistlock.com/2018/03/21/deep-dive-severe-kubernetes-vulnerability-date-cve-2017-1002101/
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




